
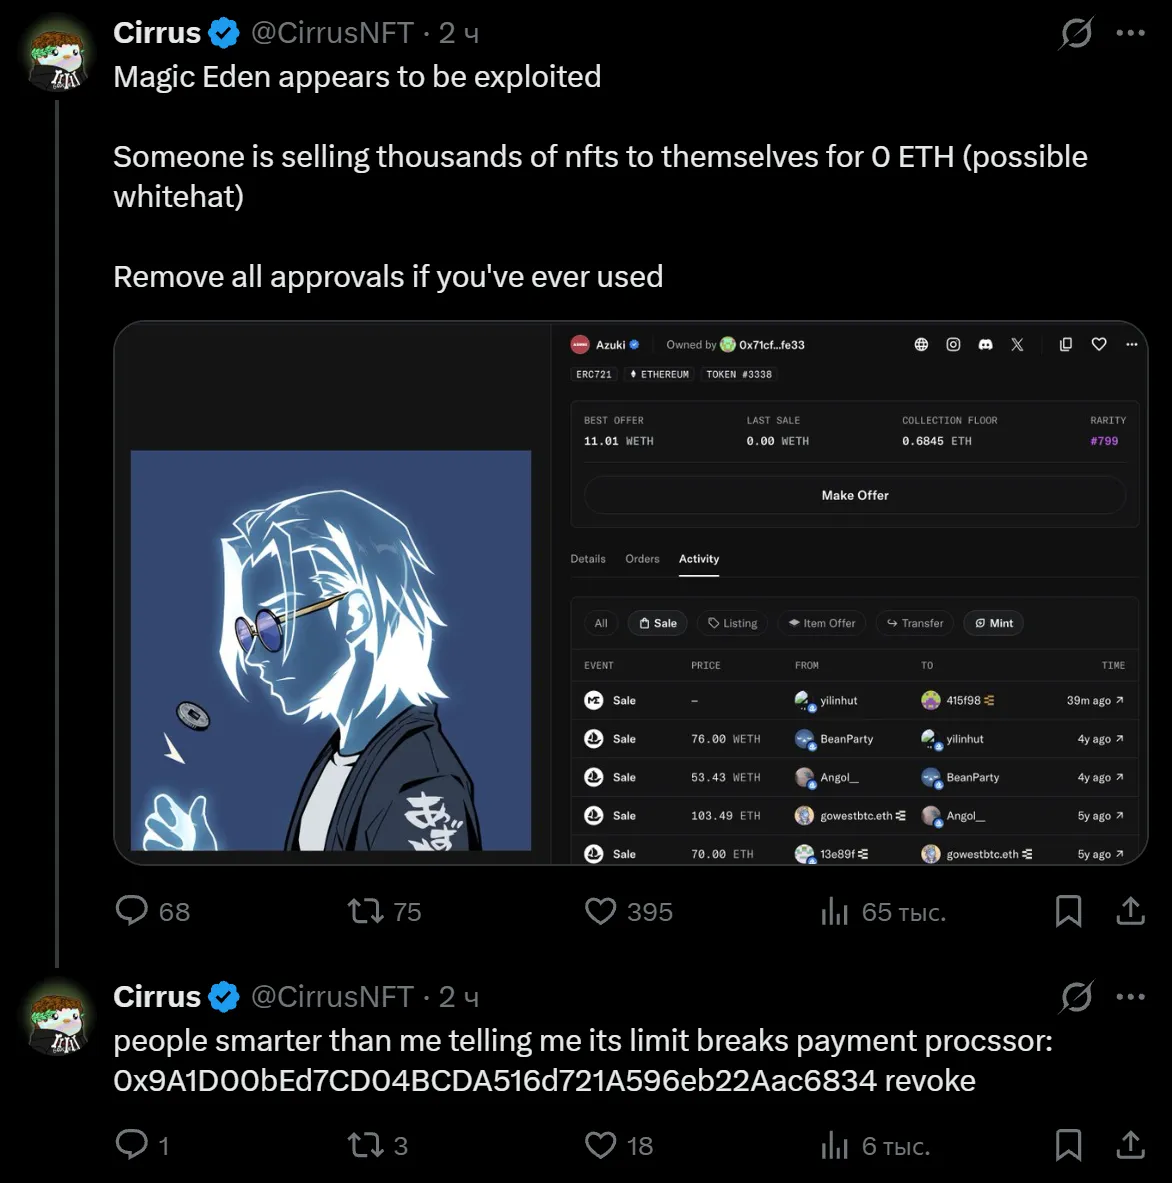
Что произошло. Утром 25 сентября трекер CirrusNFT заметил, что один кошелёк забрал 3832 NFT из сотен разных Ethereum-кошельков. Все переводы прошли как сделки на Magic Eden по цене 0 ETH, то есть кто-то «продавал» чужие NFT сам себе, используя уже выданные разрешения.
Кто это сделал. CEO Yuga Labs Майкл Фигге сообщил, что уязвимость нашли несколько часов назад и спасением активов занимается сотрудник команды Quit. Сам Quit подтвердил, что это white-hat операция: всё на адресе 0x71cF…fe33 в безопасности и вернётся владельцам, когда риск будет устранён. Это не первый такой случай: в июне 0xQuit так же вывел 68 дорогих NFT с Flooring Protocol под охрану Yuga Labs, пока до них не добрались атакующие.
Что внутри. Среди спасённого есть BAYC, MAYC, Azuki, Doodles, Moonbirds, CloneX, Meebits и другие коллекции. Один из трейдеров оценил объём примерно в $1,4 млн, но цифра не подтверждена.
Почему так вышло (версия). Предполагаемая причина: старые апрувы на контракт бывшего Ethereum-маркетплейса Magic Eden. Весной 2026 года платформа закрыла Bitcoin и EVM-направления, чтобы сосредоточиться на Solana, но часть разрешений, видимо, осталась активной. По документации Magic Eden, поддержка EVM-маркетплейса завершилась 9 марта. Официально механизм не подтверждён, разбора инцидента пока нет.
Что делать. Если вы когда-либо листили NFT на Magic Eden в Ethereum, отзовите апрувы через revoke.cash. Главная угроза сейчас — подражатели, которые могут использовать те же разрешения. Не подписывайте неожиданные «claim» или «return» транзакции: после публичных спасательных операций обычно активизируются фишеры.
На момент публикации Magic Eden не выпустила официального заявления, а детали уязвимости, число затронутых кошельков и общая стоимость активов не раскрыты. Если компания выйдет с комментарием, пост стоит обновить
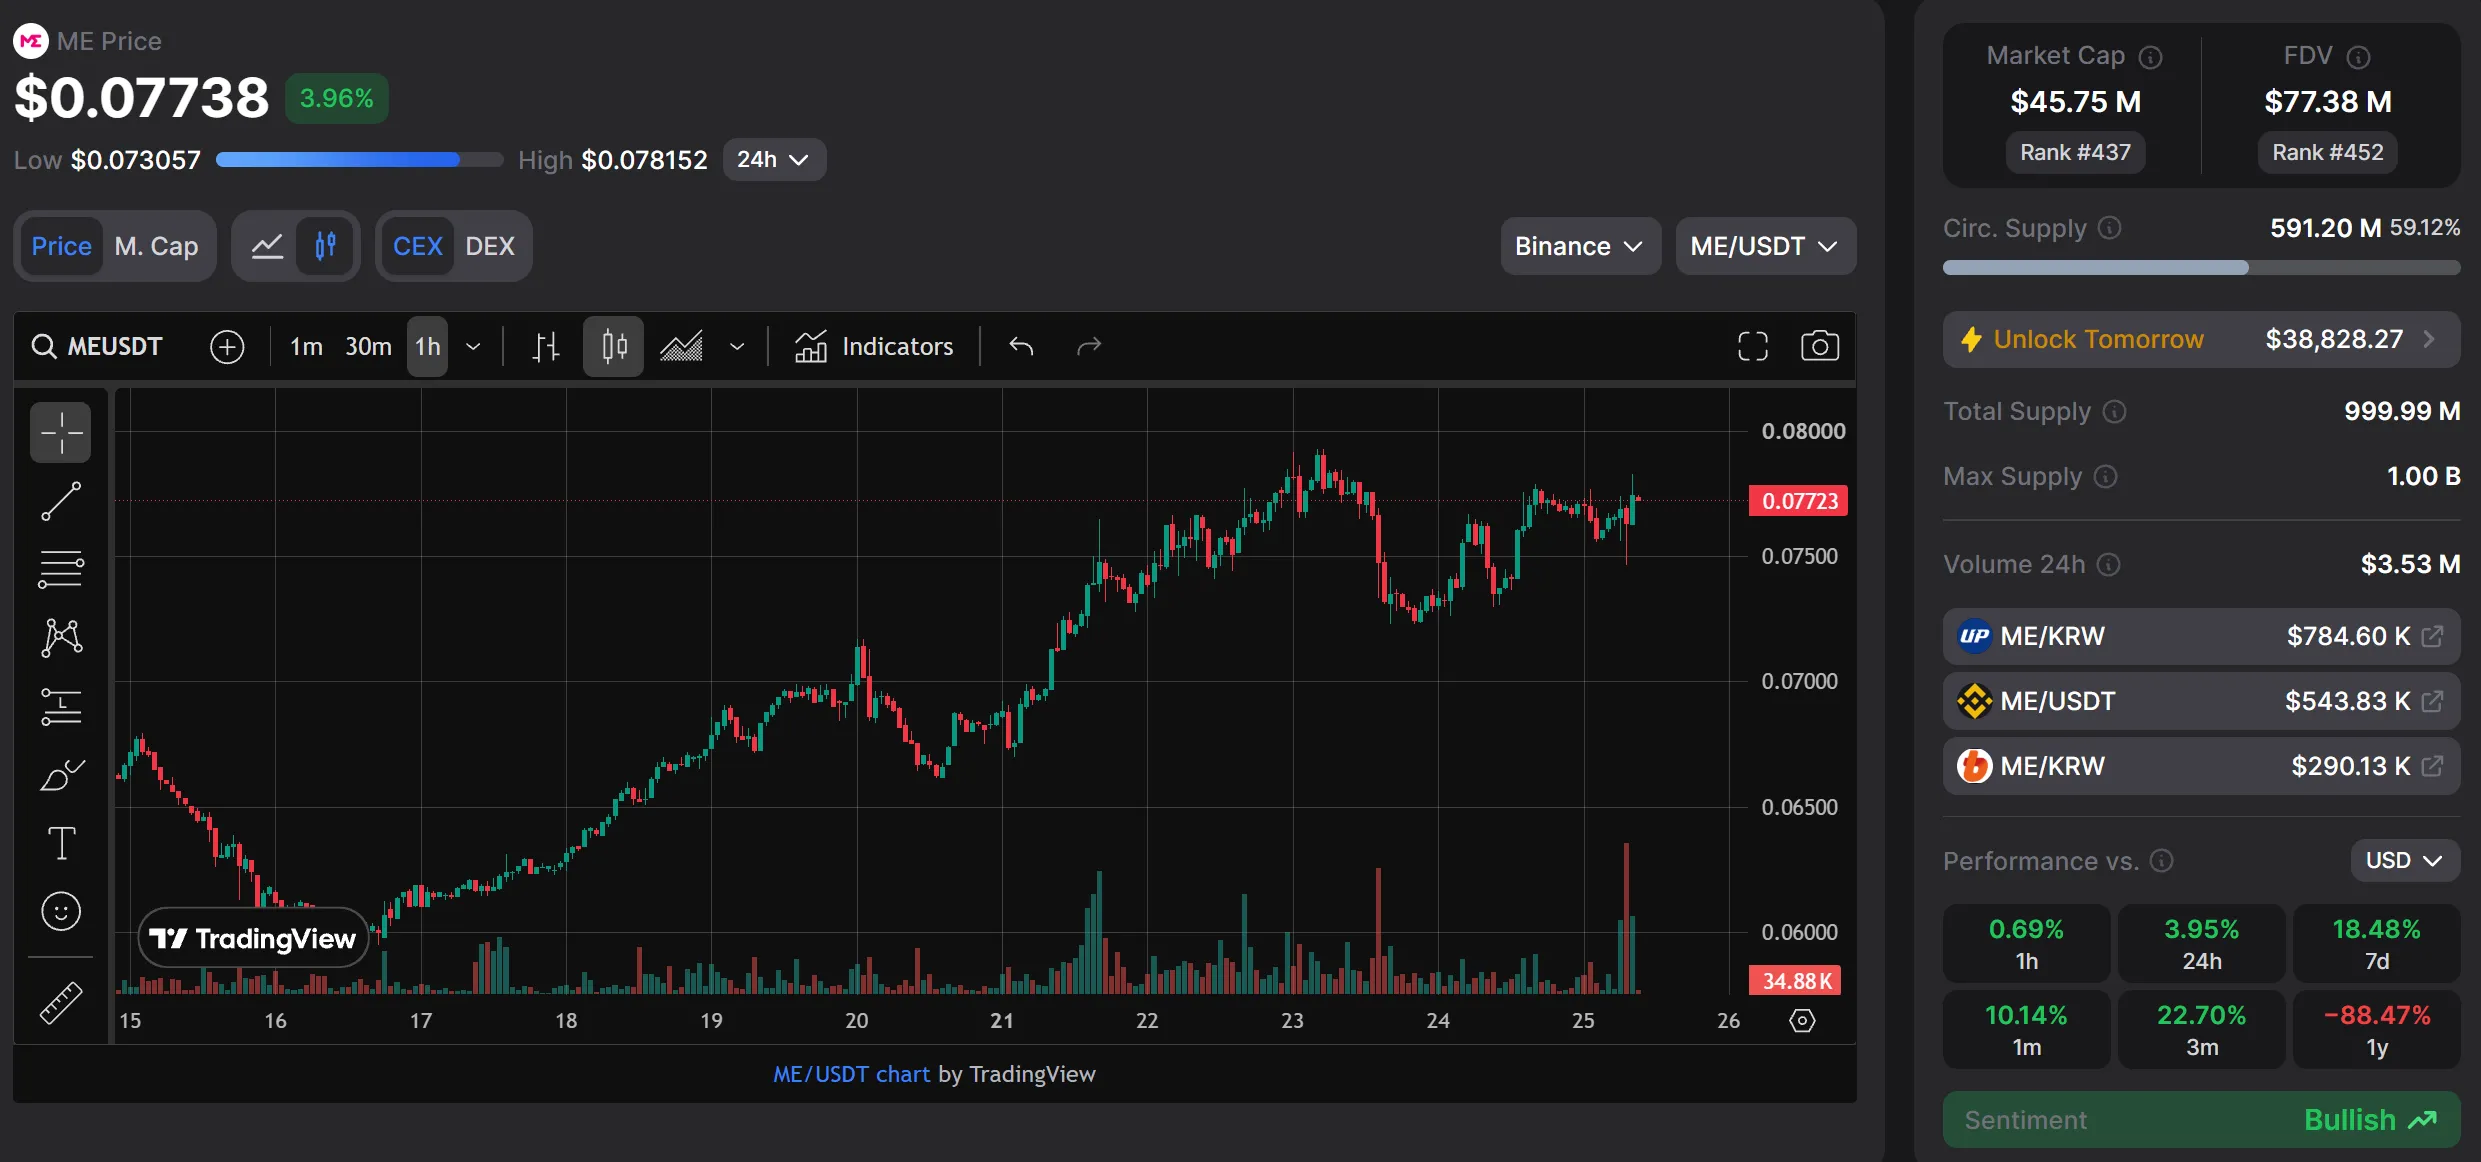
токен ME не реагирует негативно