
Уязвимость Cosmos EVM была использована в шести сетях, включая MANTRA, что выявило угрозу безопасности, охватывающую около 40 блокчейнов.
28 августа Cosmos Labs сообщила, что одна и та же бухгалтерская ошибка была эксплуатирована в шести сетях, включая MANTRA, TAC и KiiChain, прежде чем экстренное реагирование распространилось на более широкую экосистему Cosmos EVM.
Злоумышленники перевели около 2,87 миллиона долларов через децентрализованные биржи и примерно 2,85 миллиона долларов через централизованные площадки, согласно постмортему по безопасности Cosmos. Счета, связанные с деятельностью на централизованных биржах, были заморожены.
MANTRA понесла самый крупный публично описанный удар. Непривилегированный кошелек перевел около 720,9 миллиона токенов с двух адресов, которые не давали разрешения на транзакции от 20 августа, при этом не скомпрометировав ключи валидаторов, администраторов, управления или мультиподписи.
[
Связанное чтение
MANTRA Chain вернулась в онлайн, но скрытые изменения кода вызывают беспокойство разработчиков
Уязвимость затронула более широкую экосистему Cosmos/EVM — это общая программная платформа, которая предоставляет блокчейнам Cosmos SDK функциональность, совместимую с Ethereum. После начала атак Cosmos Labs связалась с 40 сетями и сообщила, что еще 13 потенциально подверженных угрозе сетей применили патчи, остановили работу или внедрили меры по смягчению угрозы до того, как их эксплуатировали.
В ходе реакции также были обнаружены 11 развертываний Cosmos EVM, о которых ранее Cosmos Labs не знала через свои каналы связи по безопасности.
Этот потенциальный охват входит в более широкую экосистему Cosmos, оцененную более чем в 7 миллиардов долларов, согласно данным CryptoSlate data. При этом эта цифра включает проекты, которые могли не использовать уязвимое ПО, и не отражает непосредственно подвергнутую угрозе сумму.
Cosmos первоначально недооценил уязвимость
Cosmos Labs сообщила, что об ошибке было сообщено за месяцы до того, как злоумышленники ее эксплуатировали.
Фирма заявила, что получила первоначальное сообщение об уязвимости 25 апреля, но после тестирования пришла к выводу, что уязвимость затрагивает сети с шестью знаками после запятой, тогда как известные производственные Cosmos EVM сети используют 18 знаков. Поэтому инженеры считали, что развернутые сети не подвержены риску.
По словам фирмы:
“На основе этой оценки Cosmos Labs устранила уязвимость через свой процесс скрытых публичных патчей, а не через частный процесс распространения патчей, используемый, когда уязвимость может угрожать средствам живых пользователей.”
Исправление было внесено в основную базу кода 15 мая и обработано как скрытый публичный патч, а не как экстренный выпуск по безопасности. В то же время оно не было сразу перенесено на старые ветки, поскольку изменение нарушило состояние и требовало координированных обновлений.
Эта оценка изменилась в начале августа, когда дополнительные исследования показали, что развертывания Cosmos EVM уязвимы вне зависимости от конфигурации знаков после запятой.
Патчевые выпуски v0.6.2 и v0.7.2 появились поздно вечером 19 августа. На следующее утро в публичном запросе в форке другого проекта был описан сам факт уязвимости и путь эксплуатации. Первый известный несанкционированный перевод MANTRA последовал менее чем через 12 часов.
Ошибка объединила две бухгалтерские ошибки. Злоумышленник мог спровоцировать переполнение беззнакового целого числа, создавшее аномально большой баланс, затем использовать это состояние для переполнения другого счета и извлечения его законного баланса без увеличения общего количества токенов.
TAC сообщил об эксплуатации примерно через 45 часов после MANTRA, вскоре после этого последовала KiiChain. Cosmos Labs впоследствии рекомендовала Cosmos EVM сети остановиться и обновиться, пока она координировала более широкое реагирование.
MANTRA понесла самый крупный раскрытый удар
На MANTRA злоумышленник перевел около 600 миллионов токенов с адреса для сжигания и еще 120,9 миллиона с мультиподписи эпохи генезиса.
Новые токены не были выпущены. Вместо этого ранее неактивные балансы стали передаваемыми, увеличив оборотное предложение MANTRA примерно на 720,9 миллиона.
Проект оценил перемещение примерно в 3,6 миллиона долларов по цене до инцидента. По состоянию на 28 августа ни один токен не был восстановлен. Около 38 миллионов остались заблокированными на счете злоумышленника, а остальные были прослежены через биржевые маршруты и направлены на платформы и правоохранительные органы.
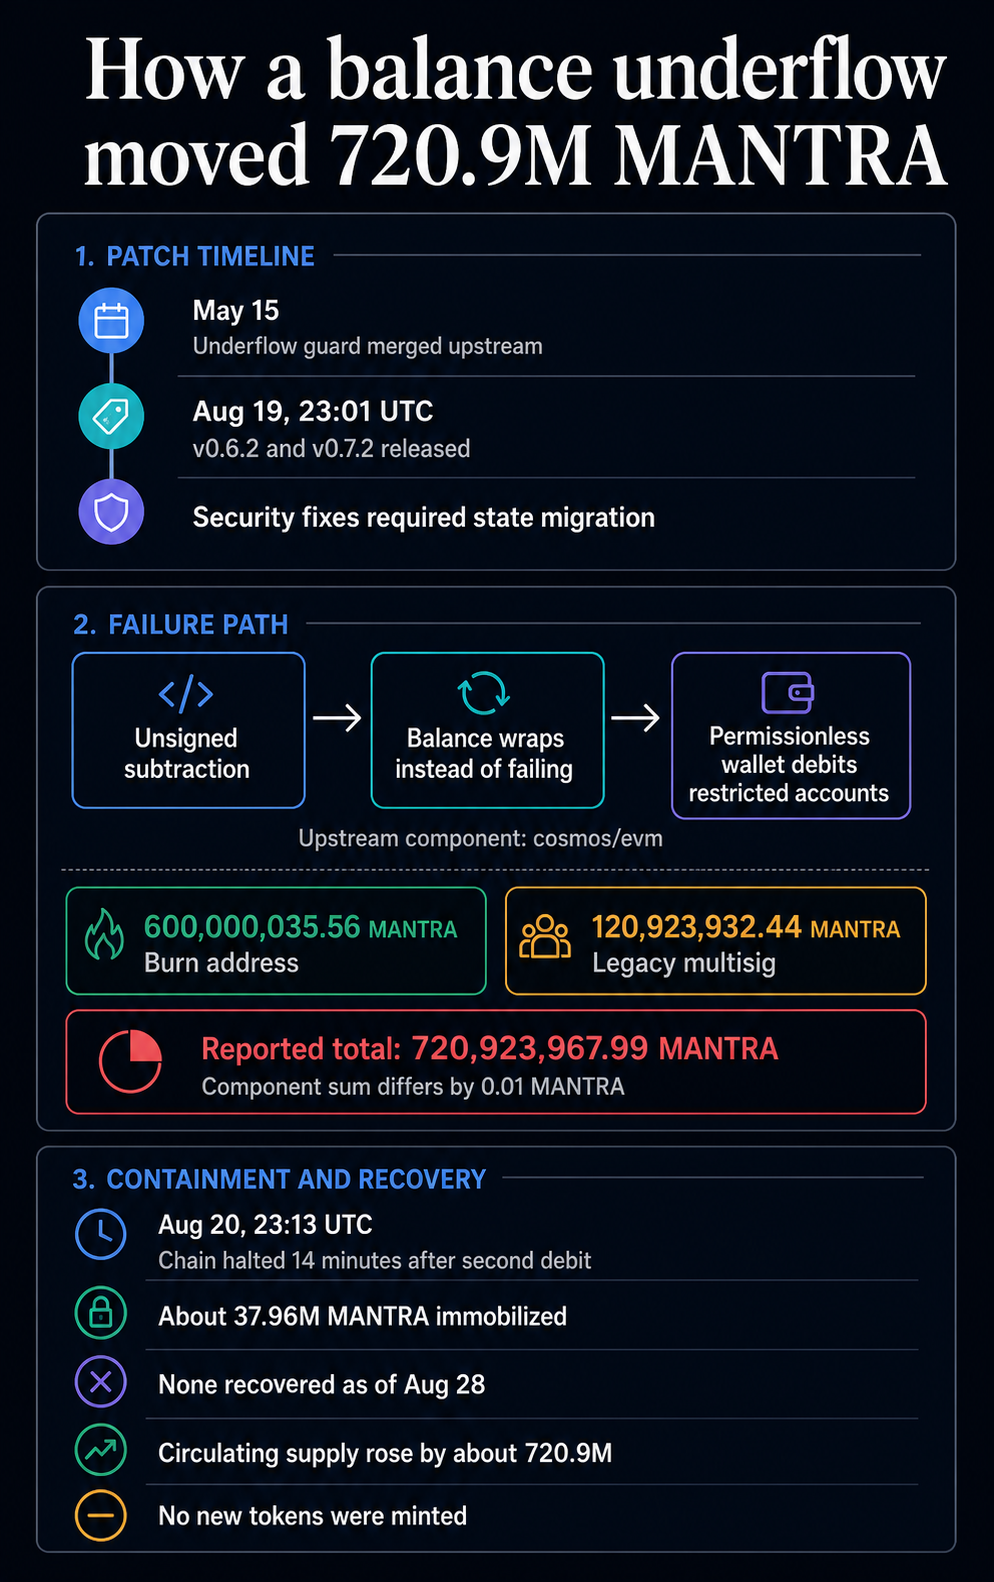
MANTRA также признала, что её мониторинг не смог определить первую транзакцию почти четыре часа, потому что рассматривал адрес для сжигания как неспособный перемещать средства. Сеть остановилась через 14 минут после второго несанкционированного дебета, что привело к сбою продолжительностью около 30 часов.
MANTRA упала до исторического минимума после атаки, затем восстановилась примерно на 14% до уровня около 0,004744 доллара после постмортема.
Широкие последствия побудили Cosmos Labs пересмотреть процедуры триажа и раскрытия уязвимостей, после того как ошибка, первоначально казавшаяся маловероятной для угрозы производственным сетям, в итоге достигла шести сетей и потребовала экстренных мер в десятках других.
Пост Cosmos неверно оценил критическую ошибку в течение четырех месяцев, прежде чем хакеры украли почти 6 миллионов долларов в шести сетях впервые появился на CryptoSlate.