
Sau vụ khai thác hồi tháng 9 khiến khoảng 320 triệu USD bằng BTC bị rút cạn và để lại lỗ hổng trong dự trữ, Liên minh Liquid hiện đã thông báo rằng họ đã khôi phục hoàn toàn tỷ lệ 1:1 Bitcoin cho LBTC.
Những đồng tiền bị thiếu được cho là do Blockstream cung cấp. LBTC là token đại diện cho Bitcoin trên sidechain của Blockstream.
Blockstream đã lấp đầy khoảng trống dự trữ
Liên minh Liquid chia sẻ cập nhật trên X vào thứ Ba, ngày 3 tháng 11, viết rằng họ “vui mừng thông báo rằng dự trữ bitcoin của mạng lưới đã được khôi phục hoàn toàn, tái thiết lập chế độ bảo chứng 1:1 BTC cho tất cả LBTC.”
Giám đốc điều hành Blockstream, Adam Back, chia sẻ một ảnh chụp màn hình của bảng điều khiển cho thấy tài sản của Liquid Network khớp với nghĩa vụ nợ ở mức 100%. Ảnh chụp cũng cho thấy thâm hụt dự trữ hiện đã về 0,00 BTC.
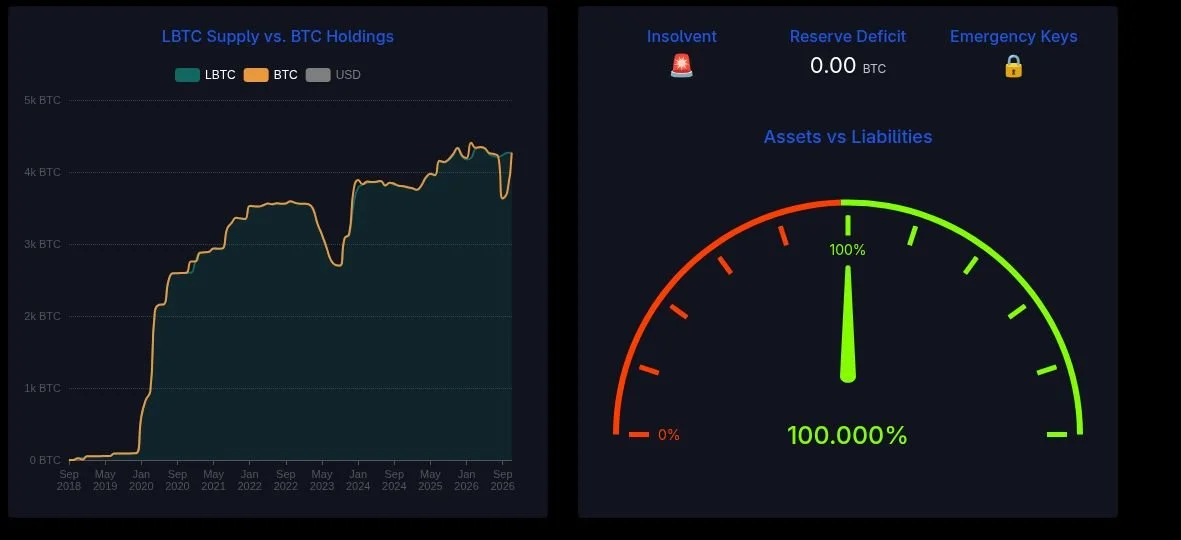 Bảng điều khiển cho thấy tài sản của Liquid Network khớp với nghĩa vụ nợ ở mức 100%.. Nguồn: Adam Back qua X/Twitter
Khi Samson Mow, thành viên hội đồng quản trị Liên minh Liquid và cựu giám đốc điều hành Blockstream, được hỏi về nguồn gốc số tiền, ông trả lời: “Như đã nhiều lần tuyên bố, đó là Blockstream.”
Mow đã theo dõi công khai các khoản tiền gửi, cho thấy 50 BTC đã được chuyển vào ví của liên minh vào ngày 28 tháng 10, khiến thiếu 550 BTC. 300 BTC đã được thêm vào ví vào thứ Hai, sau đó là thêm 250 BTC ngay cùng ngày, giúp khôi phục tỷ giá neo.
Các giao dịch hoán đổi trực tiếp giữa Bitcoin và LBTC đã được nối lại từ nhiều tuần trước thông qua các nhà cung cấp tham gia.
Tuy nhiên, Liên minh chưa cho biết liệu tất cả các hạn chế rút peg-out còn lại hiện đã được dỡ bỏ hay chưa. Ngoài ra, ngoài các khoản tiền gửi từ Blockstream, liên minh cũng chưa tiết lộ gì về cách thức lấp đầy hoàn toàn khoảng trống này.
Kẻ tấn công đã in LBTC không được bảo chứng như thế nào
Các hacker tự xưng là mũ trắng đã khai thác một lỗ hổng trong Elements, phần mềm mã nguồn mở vận hành Liquid, vào ngày 6 tháng 9.
Lỗ hổng này nằm trong bộ nhớ đệm lưu trữ kết quả của các kiểm tra rangeproof tốn kém. Do khóa bộ nhớ đệm bỏ qua cam kết tài sản và scriptPubKey, một nút có thể tái sử dụng một bằng chứng đã được xác minh trước đó trong ngữ cảnh mà nó không hợp lệ.
Điều này đã cho phép kẻ tấn công tạo ra khoảng 4.000 LBTC không được bảo chứng và định tuyến chúng qua dịch vụ rút peg-out của SideSwap để rút Bitcoin thật.
Không có private key nào bị đánh cắp trong vụ khai thác nhờ hệ thống multisig 11-of-15 của liên minh và các khóa ủy quyền của SideSwap, vốn hoạt động đúng thiết kế để ngăn chặn sự cố như vậy.
Ngày hôm sau, kẻ tấn công đã trả lại 3.400 BTC nhưng giữ lại khoảng 598 BTC, trị giá khoảng 47 triệu USD tại thời điểm đó.
Kẻ tấn công sau đó yêu cầu 10% tiền thưởng lỗi để đổi lấy số BTC còn lại. Tuy nhiên, Blockstream đã từ chối đề nghị này, vì họ cho biết sẽ không “trả tiền chuộc vượt xa mức tham gia kinh tế của họ.”
Vài ngày sau, vào ngày 9 tháng 9, Blockstream đã phát hành phiên bản Elements được tăng cường bảo mật, v23.3.4.
Các bản sửa lỗi có thể ngăn chặn các cuộc tấn công trong tương lai không?
Khi được hỏi dưới bài đăng ban đầu của mình trên X điều gì sẽ ngăn chặn kiểu tấn công họ vừa trải qua xảy ra trở lại, Back cho biết ba lớp phòng thủ đã được tăng cường.
Ông viết rằng các khóa ủy quyền rút peg-out (PAK) đã được làm mới và chuyển sang ví cứng lạnh. Giải pháp thứ hai là các bộ nhớ đệm xác thực bằng chứng đã bị vô hiệu hóa và lỗi đã được khắc phục cho các nút.
Đối với giải pháp thứ ba, Back viết, các quy tắc đồng thuận đã được tăng cường, “và hoạt động theo nguyên tắc đóng.”
Back cho biết thêm rằng các hệ thống đã trải qua nhiều cuộc kiểm toán của bên thứ ba.
Lời cảnh báo về các bản sửa lỗi do AI đề xuất
Ông cũng nói rằng một trong những bài học họ rút ra từ sự cố này là phải nghi ngờ mọi đề xuất của AI, đồng thời nhấn mạnh: “đừng tin, hãy xác minh.”
Lời cảnh báo của Back không xuất phát từ một sự cố đơn lẻ, vì phân tích độc lập cho thấy kẻ tấn công hồi tháng 9 đã tiến hành kỹ thuật đảo ngược để khai thác lỗ hổng từ một commit GitHub được công khai trước khi bất kỳ nút sản xuất nào được nâng cấp.
Theo Nhóm Tình báo Mối đe dọa (GTIG) của Google, các tác nhân tấn công đã khai thác 141 lỗ hổng trong giai đoạn từ tháng 1 đến tháng 8 năm 2026; con số này cao hơn 14 vụ so với mức 127 vụ ghi nhận trong cả năm 2025.
Được tiết lộ rằng các công cụ AI đang thu hẹp khoảng cách giữa thời điểm một lỗi bảo mật được công bố và việc phát triển thành một phương thức khai thác hoạt động hiệu quả.
Liên minh Liquid cho biết họ cũng đang chuẩn bị các thay đổi về quản trị và giám sát, với chi tiết bổ sung sẽ được công bố trong những tuần tới.
Những bộ óc thông thái nhất trong lĩnh vực tiền mã hóa đã đăng ký nhận bản tin của chúng tôi. Bạn muốn tham gia chứ? Hãy cùng tham gia.