
Một lỗ hổng EVM của Cosmos đã bị khai thác trên sáu mạng lưới, bao gồm MANTRA, làm lộ ra một khoảng trống bảo mật trải dài trên khoảng 40 blockchain.
Vào ngày 28 tháng 8, Cosmos Labs cho biết cùng một lỗi kế toán đó đã bị khai thác trên sáu mạng lưới, bao gồm MANTRA, TAC và KiiChain, trước khi phản ứng khẩn cấp lan rộng ra toàn bộ hệ sinh thái Cosmos EVM.
Những kẻ tấn công đã chuyển đổi khoảng 2,87 triệu USD thông qua các sàn giao dịch phi tập trung và ước tính khoảng 2,85 triệu USD qua các sàn tập trung, theo báo cáo hậu vụ việc bảo mật của Cosmos. Các tài khoản liên quan đến hoạt động giao dịch tập trung hiện đã bị đóng băng.
MANTRA chịu thiệt hại lớn nhất được công bố chi tiết. Một ví không có đặc quyền đã chuyển khoảng 720,9 triệu token từ hai địa chỉ chưa từng ủy quyền cho các giao dịch ngày 20 tháng 8, mà không làm xâm phạm các khóa validator, quản trị viên, quản trị hay đa chữ ký.
[
Đọc thêm
MANTRA Chain đã trở lại trực tuyến, nhưng những thay đổi mã lặng lẽ làm dấy lên lo ngại từ nhà phát triển
Lỗ hổng này ảnh hưởng đến toàn bộ hệ sinh thái Cosmos/EVM, vốn là một lớp phần mềm chung cung cấp chức năng tương thích với Ethereum cho các chuỗi Cosmos SDK. Sau khi các cuộc tấn công bắt đầu, Cosmos Labs đã liên hệ với 40 mạng lưới và cho biết 13 chuỗi khác tiềm ẩn nguy cơ đã vá lỗi, tạm dừng hoặc áp dụng các biện pháp giảm thiểu trước khi bị khai thác.
Phản ứng cũng phát hiện ra 11 triển khai Cosmos EVM mà trước đây Cosmos Labs chưa từng biết đến qua các kênh truyền thông bảo mật của mình.
Sức lan tỏa tiềm năng này nằm trong một hệ sinh thái Cosmos rộng lớn có giá trị hơn 7 tỷ USD, theo CryptoSlate dữ liệu. Trong khi đó, con số này bao gồm cả các dự án có thể chưa sử dụng phần mềm bị lỗi và không đại diện cho số lượng bị lộ trực tiếp.
Cosmos ban đầu đánh giá thấp lỗ hổng này
Cosmos Labs tiết lộ rằng lỗi này đã được báo cáo nhiều tháng trước khi những kẻ tấn công khai thác nó.
Công ty cho biết họ nhận được báo cáo ban đầu về lỗ hổng vào ngày 25 tháng 4 nhưng sau khi thử nghiệm kết luận rằng lỗ hổng này ảnh hưởng đến các mạng lưới có 6 chữ số thập phân, trong khi các chuỗi Cosmos EVM sản xuất nổi tiếng như SEI lại sử dụng 18 chữ số thập phân. Do đó, các kỹ sư tin rằng các mạng lưới đã triển khai không gặp rủi ro.
Theo công ty:
“Dựa trên đánh giá đó, Cosmos Labs đã xử lý lỗ hổng thông qua quy trình vá lỗi công khai âm thầm thay vì quy trình phân phối vá riêng tư thường được sử dụng khi lỗ hổng được cho là đe dọa tiền của người dùng đang hoạt động.”
Một bản sửa lỗi đã được hợp nhất vào cơ sở mã chính vào ngày 15 tháng 5 và được xử lý như một bản vá công khai âm thầm chứ không phải là một bản phát hành bảo mật khẩn cấp. Đồng thời, nó không được đưa ngược trở lại các nhánh cũ ngay lập tức vì thay đổi này phá vỡ trạng thái và yêu cầu nâng cấp đồng bộ.
Đánh giá đó đã thay đổi vào đầu tháng 8 khi nghiên cứu sâu hơn cho thấy các triển khai Cosmos EVM đều dễ bị tấn công bất kể cấu hình số thập phân của chúng.
Bản vá v0.6.2 và v0.7.2 đã được phát hành muộn vào ngày 19 tháng 8. Sáng hôm sau, một yêu cầu kéo công khai trong một fork của dự án khác mô tả lỗ hổng và con đường khai thác. Giao dịch trái phép đầu tiên của MANTRA xảy ra chưa đầy 12 giờ sau đó.
Lỗi này kết hợp hai sự cố kế toán. Một kẻ tấn công có thể kích hoạt tình trạng tràn số nguyên không dấu tạo ra một số dư lớn bất thường, rồi sử dụng trạng thái đó để tràn sang một tài khoản khác và rút sạch số dư hợp pháp mà không làm tăng tổng cung token.
TAC báo cáo bị khai thác khoảng 45 giờ sau MANTRA, KiiChain tiếp nối ngay sau đó. Cosmos Labs sau đó khuyến nghị các chuỗi Cosmos EVM tạm dừng và nâng cấp trong lúc phối hợp phản ứng rộng rãi hơn.
MANTRA hứng chịu thiệt hại lớn nhất được công bố
Trên MANTRA, kẻ tấn công đã chuyển khoảng 600 triệu token từ một địa chỉ đốt và 120,9 triệu token nữa từ một multisig cổ điển thời genesis.
Không có token mới nào được đúc thêm. Thay vào đó, các số dư trước đây vô hiệu hóa đã trở thành chuyển nhượng được, làm tăng cung lưu thông khoảng 720,9 triệu MANTRA.
Dự án định giá số tiền chuyển đi khoảng 3,6 triệu USD dựa trên giá trước sự cố. Tính đến ngày 28 tháng 8, chưa có token nào được thu hồi. Khoảng 38 triệu vẫn bị phong tỏa trong tài khoản của kẻ tấn công, trong khi phần còn lại đã được truy vết qua các tuyến giao dịch và được chuyển tới các nền tảng cũng như cơ quan thực thi pháp luật.
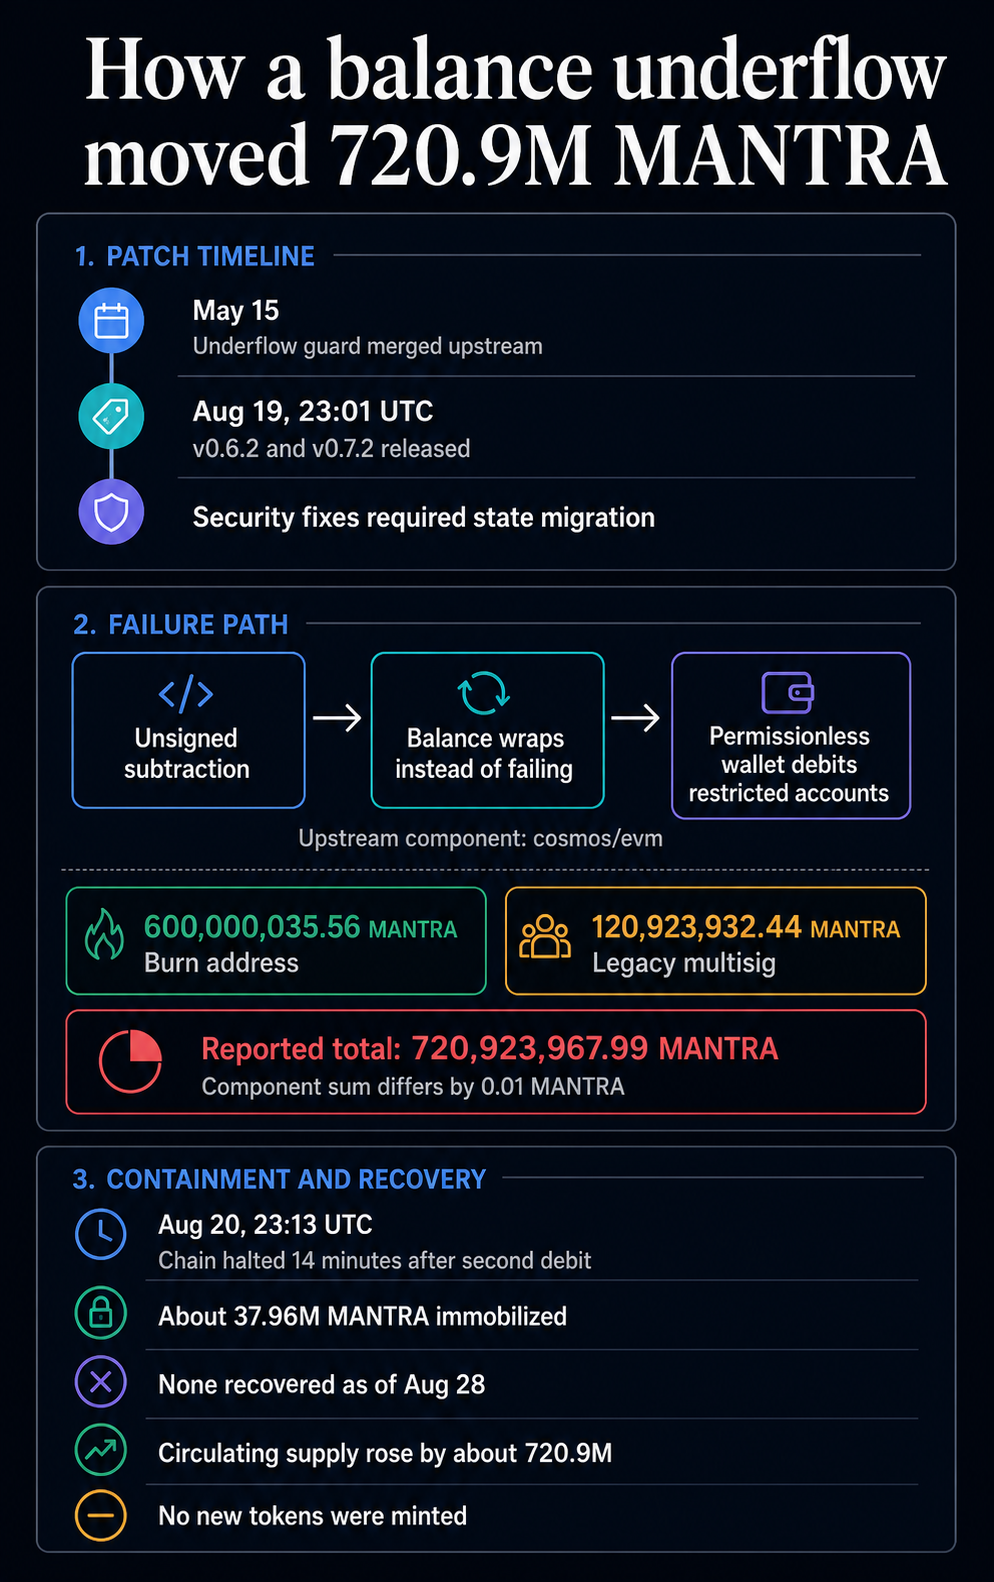
MANTRA cũng thừa nhận rằng hệ thống giám sát của họ đã không phát hiện giao dịch đầu tiên trong gần bốn giờ vì coi địa chỉ đốt là không thể chuyển tiền. Chuỗi đã ngừng hoạt động 14 phút sau lần trừ tiền trái phép thứ hai, dẫn đến thời gian gián đoạn khoảng 30 giờ.
MANTRA rơi xuống mức thấp kỷ lục sau cuộc tấn công trước khi phục hồi khoảng 14% lên khoảng 0,004744 USD sau báo cáo hậu vụ việc.
Tác động rộng hơn đã thúc đẩy Cosmos Labs điều chỉnh lại quy trình phân loại và công bố lỗ hổng sau khi một lỗi ban đầu được đánh giá khó đe dọa các chuỗi sản xuất cuối cùng đã lan tới sáu mạng lưới và buộc phải hành động khẩn cấp trên hàng chục mạng lưới khác.
Bài đăng Cosmos đánh giá sai một lỗi nghiêm trọng suốt 4 tháng trước khi hacker đánh cắp gần 6 triệu USD trên 6 chuỗi xuất hiện lần đầu trên CryptoSlate.