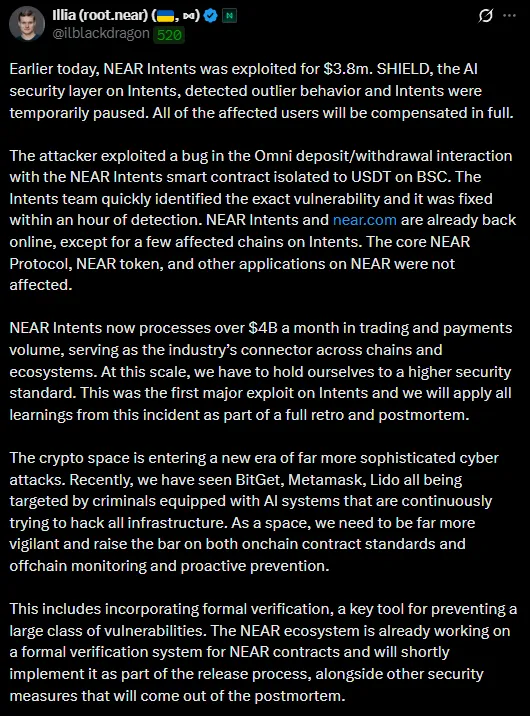
- Помилка була ізольована в інтеграції інфраструктури Omni з USDT на BSC під час депозитів/виведень через смарт-контракт NEAR Intents
- Аномалію виявив SHIELD – власний AI-шар моніторингу проекту, після чого сервіс тимчасово призупинили
- Вразливість було усунено протягом години після її виявлення; NEAR Intents уже знову працює, за винятком кількох окремих мереж
- Основний протокол NEAR і токен не постраждали – це перший масштабний експлойт саме Intents, який зараз обробляє понад 4 млрд доларів обігу щомісячно
Полосухін зазначив зростання атак із використанням AI-систем на велику інфраструктуру, згадавши недавні випадки з Bitget, MetaMask і Lido.
NEAR планує впровадити формальну верифікацію контрактів у процес релізів і запропонував іншим проектам приєднатися до SHIELD для обміну даними про загрози. Повний аналіз інциденту обіцяють опублікувати найближчими днями.