
Chainalysis ідентифікувала північнокорейських хакерів як організаторів крадіжки $387 млн із біржі Bitget. За оцінками аналітичної компанії, після інциденту сумарна вартість криптовалютних активів, викрадених особами, пов’язаними з КНДР, у 2026 році перевищила $1 млрд.
Зловмисники з Північної Кореї використали cross-chain swap (кросчейновий обмін), щоб конвертувати викрадені XRP у біткойн і не допустити переміщення токенів на біржі.
Drift, KelpDAO та тепер Bitget
Bitget долучилася до серії атак 2 квітня, які раніше було пов’язано з КНДР. Зловмисники вивели $285 млн з протоколу Drift 1 квітня. Drift повідомив, що операція тривала кілька місяців і супроводжувалася соціотехнічними маніпуляціями, включно з особистими зустрічами.
18 квітня внаслідок експлуатації KelpDAO bridge було незаконно привласнено $292 млн. TRM та LayerZero встановили, що цей інцидент пов’язаний із TraderTraitor, підрозділом хакерської групи Lazarus.
За підрахунками TRM, ці дві атаки становили 76% всіх втрат від криптовалютних злочинів за квітень. Згідно із Chainalysis, Bitget і $387 млн підвищили загальний показник втрат у 2026 році до понад $1 млрд. У 2025 році зловмисники, пов’язані з КНДР, відкрито викрали більше $2 млрд із галузі.
Аналітики Chainalysis підкреслюють, що оперативність відстеження таких операцій стає базовою необхідністю.
«Можливість швидко ідентифікувати та класифікувати нелегальні дії набуває принципового значення, оскільки КНДР дедалі активніше застосовує складні автоматизовані інструменти для переміщення і маскування викрадених активів», — заявили у Chainalysis у своєму пресрелізі.
Генеральна директорка Bitget Грейсі Чен майже одразу пов’язала інцидент із Північною Кореєю. Вона вказала на IP-адреси, що збігалися з VPN-кластерами, характерними для груп із КНДР. Цей злочин, крім того, став найбільшим для галузі у 2026 році й призвів до збільшення втрат за вересень на 462%.
Як викрадені XRP стали біткойном без використання біржі?
Chainalysis зафіксувала 23 вихідних трансакції в перші 3 години після експлойту, що стався 24 вересня. Таким чином, $387 млн були переміщені через чотири блокчейни.
Ethereum акумулював майже половину транзакцій — 49,7%. На XRP Ledger припало 40,8%, Zcash із фокусом на приватність — 7,6%, а Tron — 1,8% від загальних обсягів.
У звіті відзначено, що зловмисники не переводили XRP на біржу, а одразу поповнили кросчейновий протокол ліквідності. Далі було здійснено виведення біткойнів на іншій мережі.
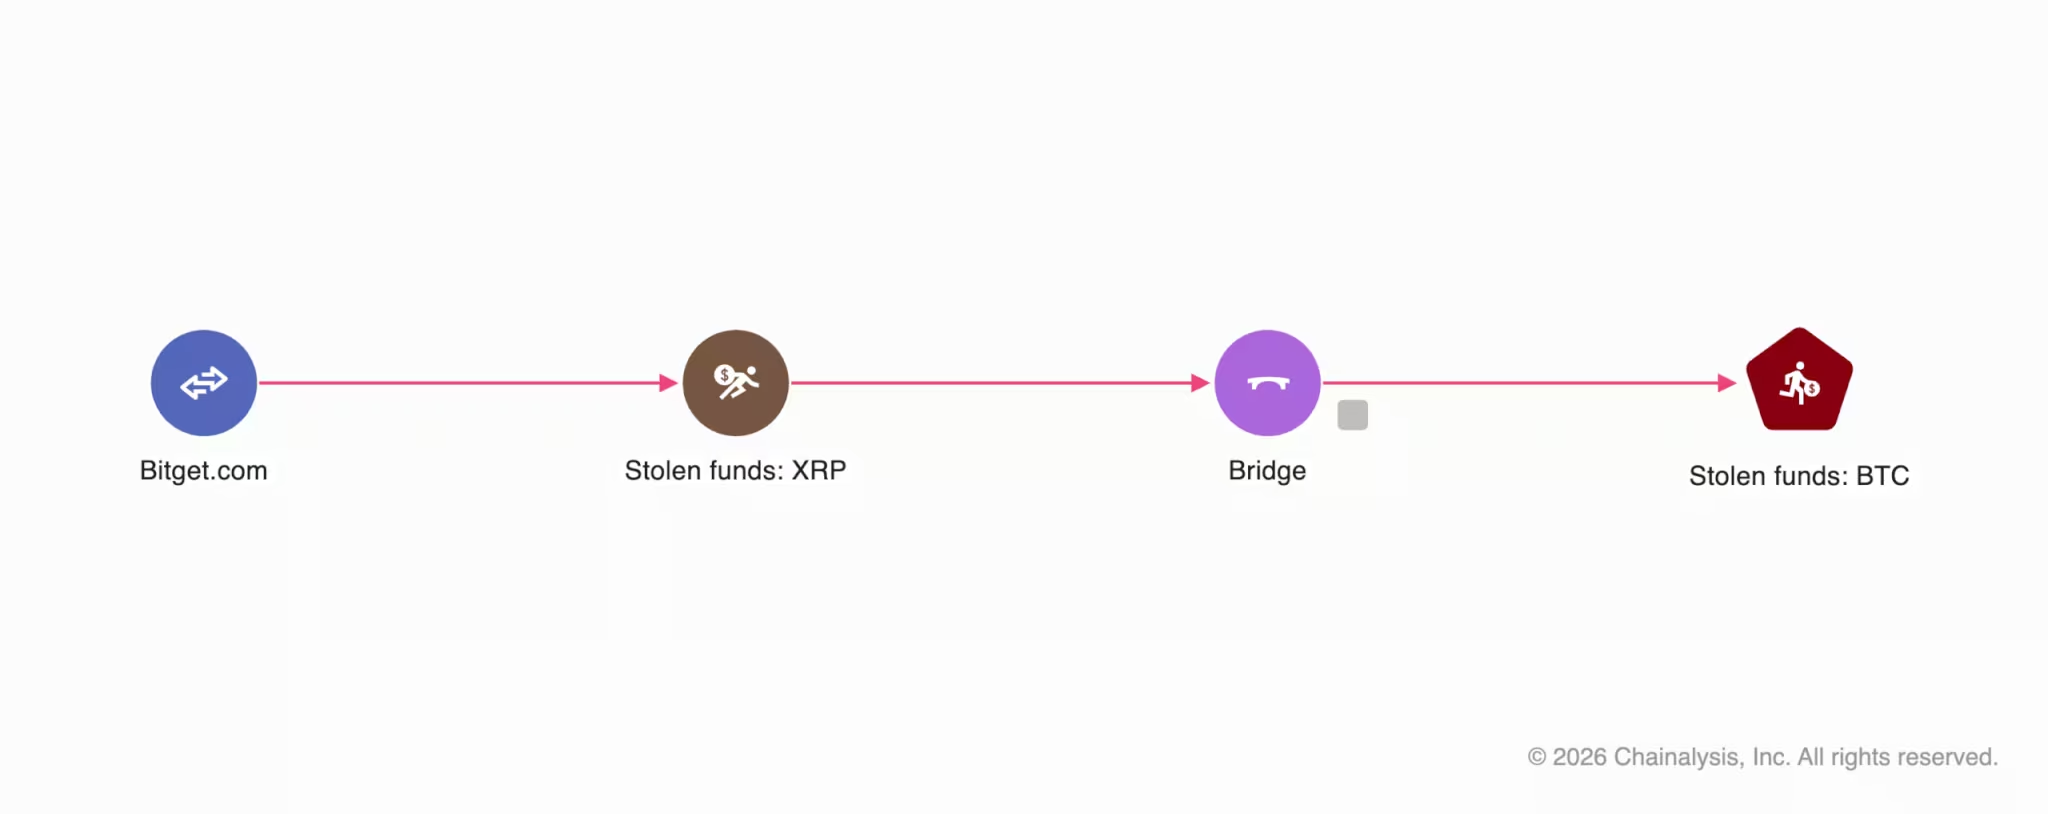 Схема конвертації викрадених XRP у біткойн. Джерело: Chainalysis
Дослідники Chainalysis ідентифікували відповідність між цими депозитами та подальшими виплатами. Десятки мільйонів доларів переміщалися таким чином протягом 36 годин. Усі сліди остаточно вели на контролюємі кіберзлочинцями біткойн-адреси, за якими тепер триває моніторинг.
Примітно, компанія впровадила спеціальні автоматизовані рішення на основі власної AI-технології для прискорення кросчейнового відстеження. Ручна звірка процедур bridge, яка раніше тривала понад 20 годин, скоротилась до менш ніж 10 хвилин.
Водночас остаточну логіку побудови пошукових сценаріїв та верифікацію результатів як і раніше здійснювали аналітики, наголошують у Chainalysis.
The post Bitget: оновлення щодо злому, XRP, біткойна і зв'язку з Північною Кореєю appeared first on BeInCrypto Ukrainian.