
Ontology заявила, що її основна мережа відновила нормальну роботу 2 вересня після аварійної паузи через загрозу безпеки, і повідомила кожному оператору синхронізаційних вузлів про необхідність оновлення до версії 3.1.5. Синхронізаційні вузли — це інфраструктура, яка підтримує копію блокчейну синхронізованою з мережею.
У повідомленні про відновлення йдеться, що нове програмне забезпечення необхідне для підтримки сумісності з відновленою мережею та забезпечення стабільної синхронізації. Ontology попросила операторів оновитися якнайшвидше, переконатися, що їхні вузли повністю синхронізовані, і перевірити нормальне функціонування після цього.
Тому старіші версії програмного забезпечення несуть ризик сумісності та синхронізації, хоча в повідомленні не сказано, що кожен неоновлений вузол уже збоїв.
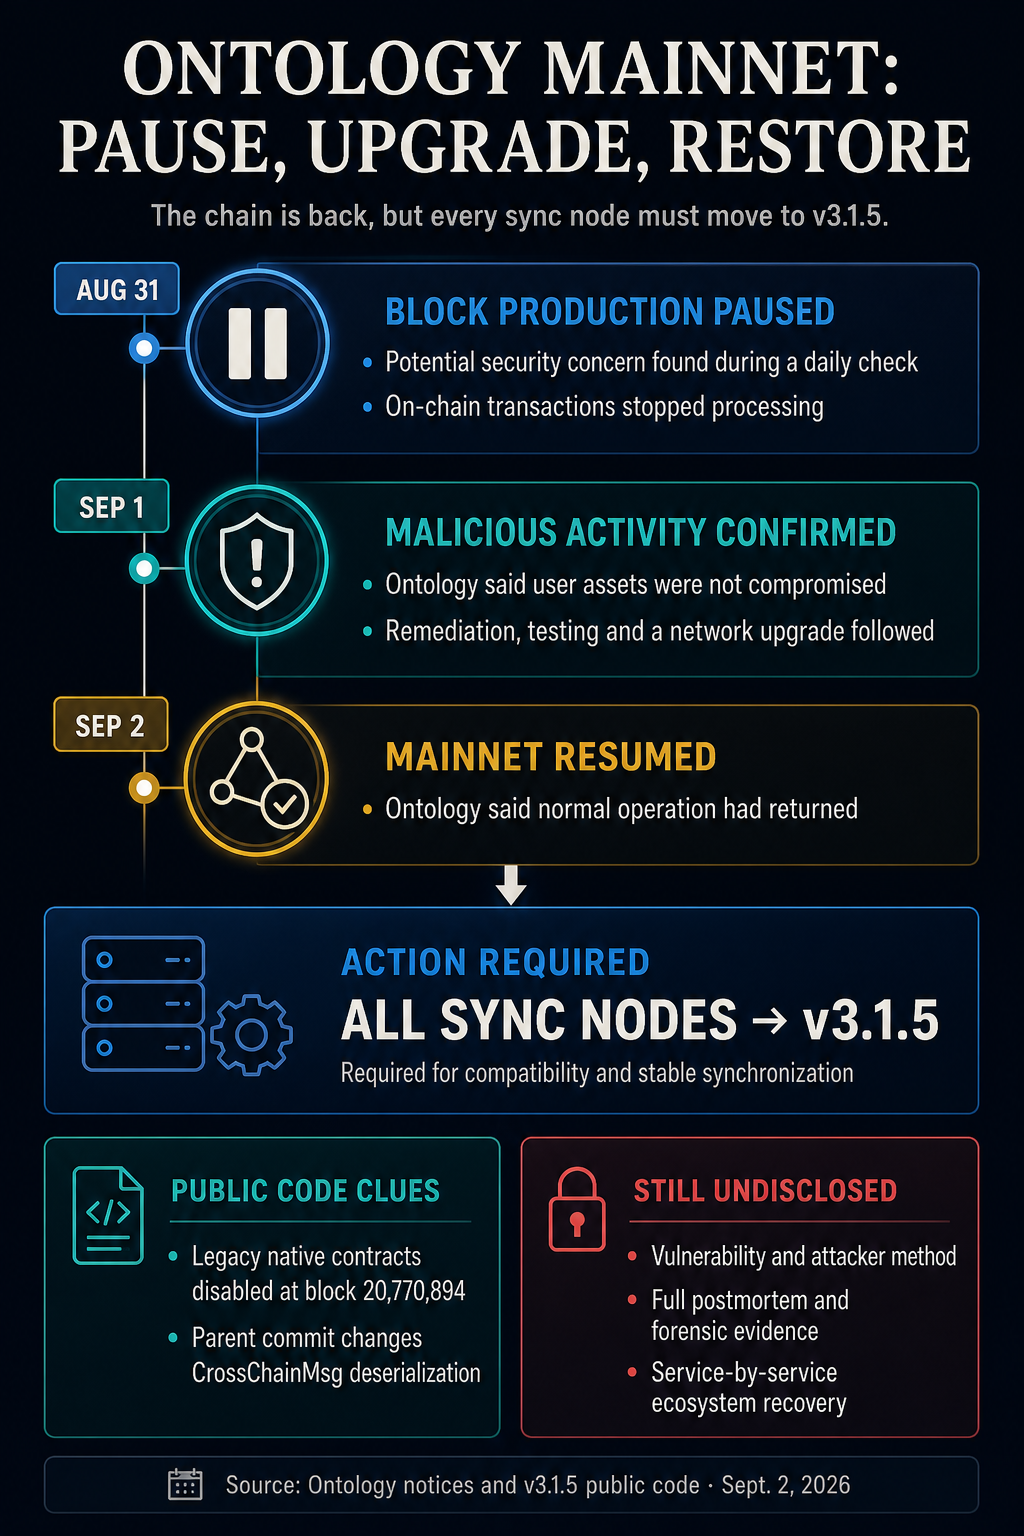 Ontology відновила роботу основної мережі після шкідливої активності, одночасно зобов’язавши всі синхронізаційні вузли оновитися до v3.1.5 у міру продовження ліквідації наслідків.
Відновлення послідувало за паузою, що почалася 31 серпня. Спочатку Ontology описала причину як потенційну загрозу безпеки, знайдену під час щоденного перевірки безпеки, і призупинила виробництво блоків, залишивши транзакції в мережі непроцесованими.
У оновленні від 1 вересня цей опис був посилений: команда виявила шкідливу атаку на мережу, поки тривали ліквідація, тестування та оновлення мережі.
Ontology також заявила, що її розслідування показало, що ця активність не торкалася та не компрометувала активи користувачів. Це залишається оцінкою мережі, оскільки вона не опублікувала незалежний криміналістичний звіт.
[
Пов’язане читання
Зупинка блокчейну не завжди повертає вкрадені кошти – Що насправді сталося, коли три мережі відключилися
Код дає підказки, але не пояснює атаку
Випуск v3.1.5 містить двійковий файл Linux AMD64 та контрольну суму, але не містить пояснення події. Зазначена зміна коду вимикає реєстрації декількох старих внутрішніх контрактів на основній мережі блок 20 770 894, один блок після висоти 20 770 893, яку спостерігали під час зупинки. Його родительський коміт змінює десеріалізацію міжмережевих повідомлень.
Публічний код демонструє форму аварійної зміни програмного забезпечення, але Ontology не пов’язала жоден з комітів із конкретним шляхом атаки. У її повідомленнях немає визначення вразливості чи методу атакуючого, явного вказівки постраждалого компонента, а також криміналістичних доказів чи посмертного аналізу.
Оголошення про відновлення підтверджує повернення основної мережі, а не відновлення послуг окремо в ширшій екосистемі. Воно не встановлює, чи всі публічні RPC-провайдери, депозити та виведення на біржах, гаманці чи dapps вже працюють у нормальному режимі.
Підтвердження шкідливої активності вже вивело інцидент за рамки початкової паузи, як CryptoSlate повідомляло в огляді мережевих зупинок 1 вересня.
Ontology заявила, що моніторинг продовжиться разом із технічними та безпековими партнерами. Поки що v3.1.5 повідомляє операторам, що вони мають зробити, а причина аварійної зміни залишається нерозкритою.
Публікація Ontology змушує терміново оновити вузли після відновлення мережі, що зазнала шкідливої активності спочатку з’явилася на CryptoSlate.