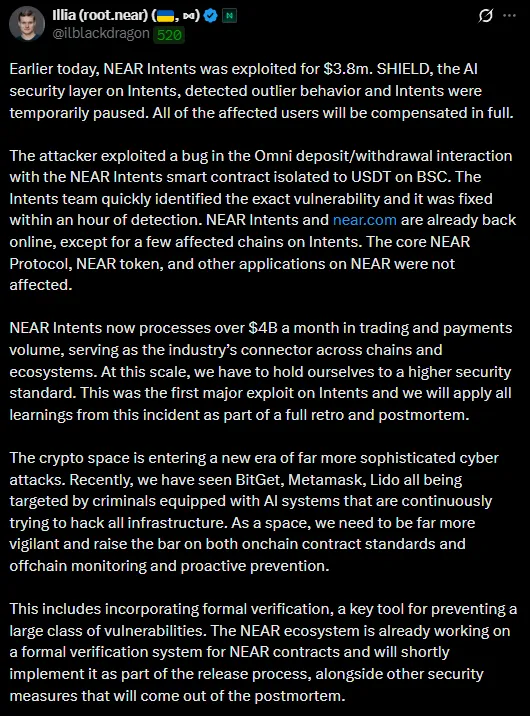
- บั๊กถูกแยกตัวออกมาในระบบที่เชื่อมโยงโครงสร้างพื้นฐาน Omni กับ USDT บน BSC ขณะฝาก/ถอนผ่านสัญญาอัจฉริยะ NEAR Intents
- ช่องโหว่ดังกล่าวถูกค้นพบโดย SHIELD ซึ่งเป็นชั้น AI สำหรับการตรวจสอบของโครงการเอง จากนั้นบริการจึงถูกระงับชั่วคราว
- ช่องโหว่ถูกปิดภายในหนึ่งชั่วโมงหลังจากตรวจพบ โดย NEAR Intents กลับมาทำงานได้อีกครั้งแล้ว ยกเว้นเครือข่ายบางส่วนที่ยังอยู่ระหว่างการแก้ไข
- โปรโตคอลหลักของ NEAR และโทเค็นไม่ได้รับผลกระทบ นี่ถือเป็นการโจมตีครั้งใหญ่ครั้งแรกที่เกิดขึ้นกับ Intents ซึ่งปัจจุบันมีปริมาณธุรกรรมมากกว่า 4 พันล้านดอลลาร์ต่อเดือน
โปโลซูฮินระบุถึงแนวโน้มการเพิ่มขึ้นของการโจมตีที่ใช้ระบบ AI เข้ากับโครงสร้างพื้นฐานขนาดใหญ่ โดยกล่าวถึงกรณีล่าสุดที่เกิดขึ้นกับ Bitget, MetaMask และ Lido
NEAR มีแผนจะนำการตรวจสอบสัญญาอย่างเป็นทางการเข้ามาใช้ในกระบวนการปล่อยผลิตภัณฑ์ และเสนอให้โครงการอื่นๆ เข้าร่วมกับ SHIELD เพื่อแลกเปลี่ยนข้อมูลเกี่ยวกับภัยคุกคาม ทางโครงการจะเผยแพร่ข้อมูลรายละเอียดเกี่ยวกับเหตุการณ์นี้อย่างครบถ้วนในอีกไม่กี่วันข้างหน้า