
Ontology กล่าวว่าเครือข่ายหลักของตนกลับมาดำเนินการตามปกติเมื่อวันที่ 2 กันยายน หลังจากหยุดการทำงานชั่วคราวเพื่อความปลอดภัยอย่างฉุกเฉิน และแจ้งให้ผู้ให้บริการโหนดซิงค์ทุกรายอัปเกรดเป็นเวอร์ชัน 3.1.5 โหนดซิงค์คือโครงสร้างพื้นฐานที่รักษาสำเนาบล็อกเชนให้ซิงค์กับเครือข่าย
[
ดังนั้น ซอฟต์แวร์เก่าจึงมีความเสี่ยงด้านความเข้ากันได้และการซิงค์ แม้ว่าประกาศจะไม่ได้ระบุว่าโหนดที่ยังไม่อัปเกรดทุกโหนดล้มเหลวไปแล้วก็ตาม
](https://ont.io/news/ontology-mainnet-has-resumed-sync-nodes-required-to-upgrade-to-v3-1-5/) 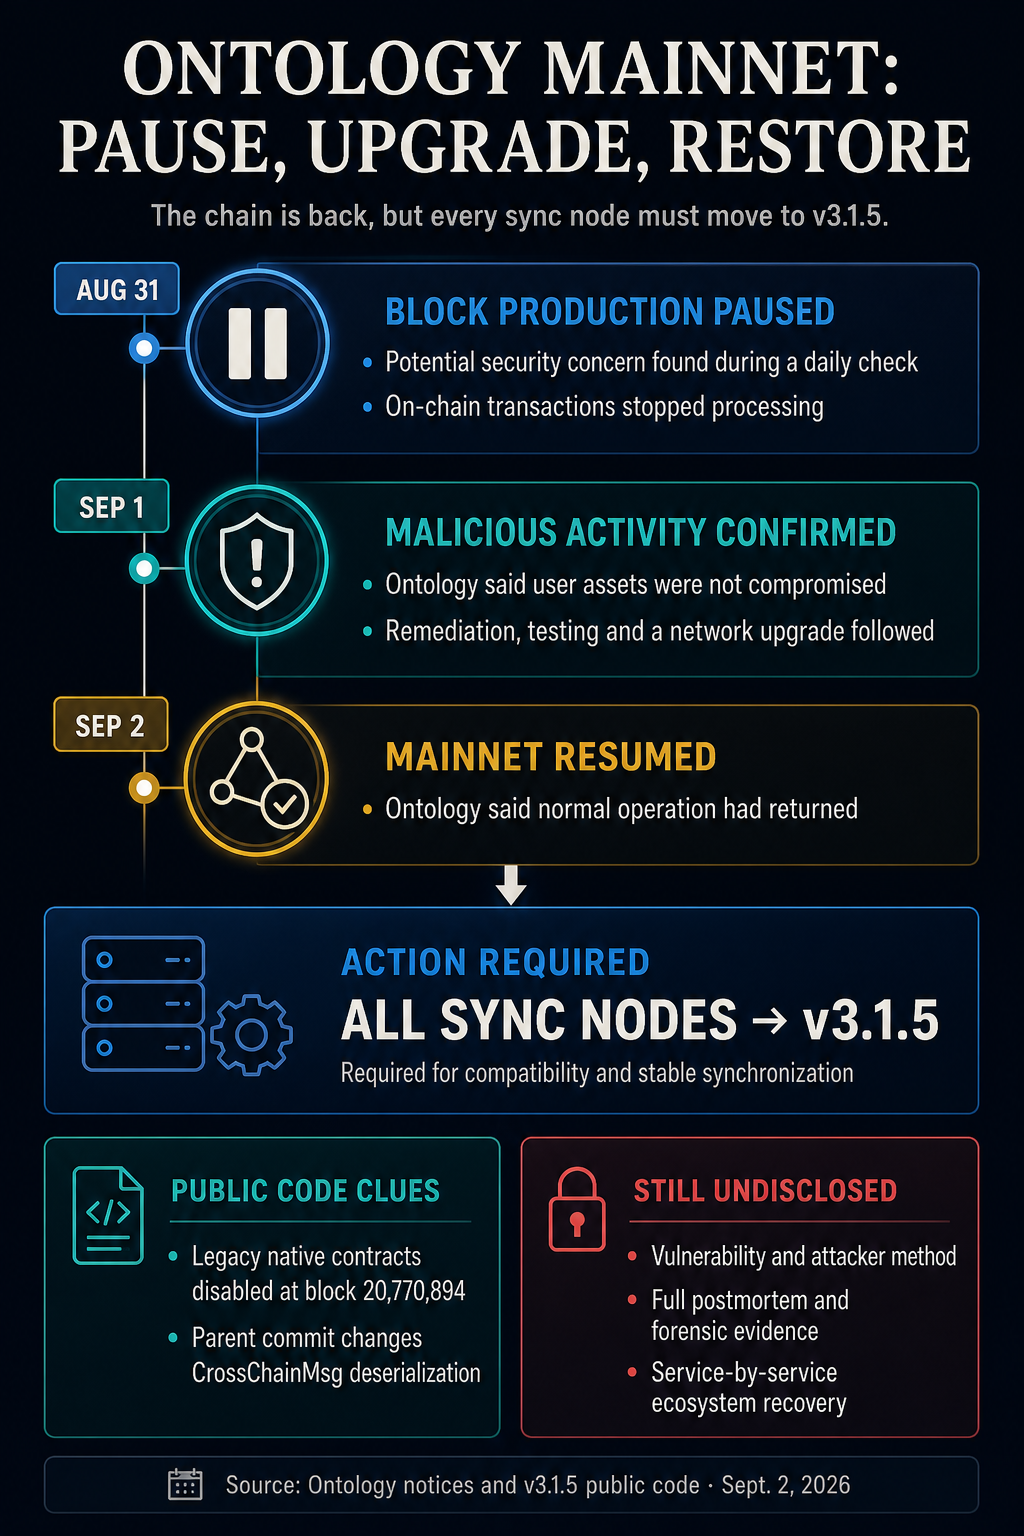 Ontology กลับมาดำเนินงานเครือข่ายหลักหลังจากพบกิจกรรมประสงค์ร้าย โดยกำหนดให้โหนดซิงค์ทุกโหนดต้องอัปเกรดเป็น v3.1.5 ในขณะที่การแก้ไขยังคงดำเนินต่อไป
การฟื้นฟูเกิดขึ้นหลังจากการหยุดทำงานที่เริ่มต้นเมื่อวันที่ 31 สิงหาคม Ontology อธิบายเบื้องต้นว่าเหตุการณ์นี้เป็น ความกังวลด้านความปลอดภัยที่อาจเกิดขึ้น ซึ่งพบระหว่างการตรวจสอบความปลอดภัยประจำวัน และระงับการผลิตบล็อก ทำให้ธุรกรรมบนเครือข่ายไม่ได้รับการประมวลผล
การอัปเดตเมื่อวันที่ 1 กันยายน ขยายคำอธิบาย โดยระบุว่าทีมได้ตรวจพบกิจกรรมโจมตีประสงค์ร้ายที่มุ่งเป้าไปที่เครือข่าย ขณะที่กำลังดำเนินการแก้ไข ทดสอบ และอัปเกรดเครือข่าย
ในช่วงที่หยุดทำงาน Ontology แจ้งผู้ใช้ไม่ให้พยายามทำธุรกรรมบนเครือข่ายที่มีเวลาจำกัด และบอกว่าไม่จำเป็นต้องเคลื่อนย้าย ONT, ONG หรือสินทรัพย์อื่นๆ เนื่องจากประกาศดังกล่าว ระบุว่าการผลิตบล็อกจะไม่กลับมาดำเนินการจนกว่าเครือข่ายจะได้รับการประเมินและถือว่าปลอดภัยในการทำงาน
Ontology ยังระบุอีกว่าการสอบสวนพบว่ากิจกรรมดังกล่าวไม่ได้เกี่ยวข้องหรือกระทบต่อสินทรัพย์ของผู้ใช้ นี่ยังคงเป็นข้อสรุปของเครือข่าย เพราะยังไม่มีรายงานทางนิติวิทยาศาสตร์อิสระออกมา
[
บทความที่เกี่ยวข้อง
การหยุดบล็อกเชนไม่ได้ช่วยกู้คืนเงินที่ถูกขโมยเสมอไป—เกิดอะไรขึ้นจริงเมื่อ 3 เครือข่ายตัดไฟ
โค้ดให้เบาะแส แต่ไม่ใช่คำอธิบายการโจมตี
การปล่อย **v3.1.5** รวมไบนารี Linux AMD64 และ checksum แต่ไม่มีคำอธิบายเหตุการณ์ การเปลี่ยนแปลงโค้ดที่ติดแท็ก นี้ปิดการลงทะเบียนสัญญาแบบดั้งเดิมหลายรายการที่บล็อก 20,770,894 ของเครือข่ายหลัก ซึ่งเป็นบล็อกถัดจากความสูง 20,770,893 ที่สังเกตได้ระหว่างการหยุดทำงาน การเปลี่ยนแปลง ของ parent commit ปรับเปลี่ยนการ deserialize ข้อความข้ามเชน
โค้ดที่เผยแพร่แสดงรูปแบบของการเปลี่ยนแปลงซอฟต์แวร์ฉุกเฉิน แต่ Ontology ยังไม่ได้เชื่อมโยงการเปลี่ยนแปลงใดๆ กับเส้นทางการโจมตีที่เฉพาะเจาะจง ประกาศของพวกเขายังไม่ระบุช่องโหว่หรือวิธีการโจมตี ไม่ได้ระบุชื่อส่วนที่ได้รับผลกระทบอย่างชัดเจน หรือไม่ได้ให้หลักฐานทางนิติวิทยาศาสตร์หรือบทสรุปหลังเหตุการณ์
ประกาศการฟื้นฟูยืนยันการกลับมาของเครือข่ายหลัก ไม่ใช่การฟื้นฟูบริการทีละบริการทั่วทั้งระบบนิเวศ ไม่ได้ระบุว่าผู้ให้บริการ RPC สาธารณะ การฝากถอนเงินผ่านกระดานเทรด กระเป๋าเงิน หรือ dapp ต่างๆ ได้กลับมาดำเนินการตามปกติแล้วหรือไม่
การยืนยันกิจกรรมประสงค์ร้ายได้ทำให้เหตุการณ์นี้พ้นจากการหยุดทำงานครั้งแรกไปแล้ว ตามที่ CryptoSlate รายงานไว้ในบทวิเคราะห์เมื่อวันที่ 1 กันยายนเกี่ยวกับการหยุดทำงานของเครือข่าย
Ontology กล่าวว่าการติดตามจะดำเนินต่อไปร่วมกับพันธมิตรด้านเทคนิคและความปลอดภัย ตอนนี้ v3.1.5 บอกผู้ให้บริการว่าต้องทำอะไรบ้าง ในขณะที่สาเหตุของการเปลี่ยนแปลงฉุกเฉินยังไม่ได้รับการเปิดเผย
โพสต์ Ontology บังคับอัปเกรดโหนดฉุกเฉินหลังจากเริ่มต้นเครือข่ายที่ถูกโจมตีประสงค์ร้าย ปรากฏครั้งแรกที่ CryptoSlate