
ช่องโหว่ของ Cosmos EVM ถูกโจมตีในเครือข่ายหกแห่ง รวมถึง MANTRA ซึ่งเปิดเผยช่องว่างด้านความปลอดภัยที่ครอบคลุมบล็อกเชนราว 40 เครือข่าย
เมื่อวันที่ 28 สิงหาคม Cosmos Labs กล่าวว่า ข้อผิดพลาดด้านการบัญชีเดียวกันนี้ถูกนำไปใช้ในเครือข่ายหกแห่ง รวมถึง MANTRA, TAC และ KiiChain ก่อนที่จะมีการตอบสนองฉุกเฉินทั่วทั้งระบบนิเวศ Cosmos EVM
ผู้โจมตีได้แปลงเงินประมาณ 2.87 ล้านดอลลาร์ผ่านการแลกเปลี่ยนแบบกระจายอำนาจ และคาดว่าอีกประมาณ 2.85 ล้านดอลลาร์ผ่านแพลตฟอร์มแบบรวมศูนย์ ตามรายงานหลังเหตุการณ์ความปลอดภัยของ Cosmos บัญชีที่เกี่ยวข้องกับการแลกเปลี่ยนแบบรวมศูนย์ถูกแช่แข็งตั้งแต่นั้นมา
MANTRA ได้รับผลกระทบมากที่สุดที่มีรายละเอียดเผยแพร่ต่อสาธารณะ กระเป๋าเงินที่ไม่มีสิทธิ์ได้ย้ายโทเค็นประมาณ 720.9 ล้านโทเค็นจากสองที่อยู่ที่ไม่ได้อนุญาตการทำธุรกรรมเมื่อวันที่ 20 สิงหาคม โดยไม่กระทบต่อคีย์ผู้ตรวจสอบ ผู้ดูแลระบบ ธรรมาภิบาล หรือ multisig
[
บทความที่เกี่ยวข้อง
MANTRA Chain กลับมาออนไลน์แล้ว แต่การเปลี่ยนแปลงโค้ดที่ไม่ประกาศกระตุ้นความกังวลของนักพัฒนา
ช่องโหว่ดังกล่าวส่งผลกระทบต่อระบบนิเวศ Cosmos/EVM ในวงกว้าง ซึ่งเป็นเลเยอร์ซอฟต์แวร์ที่ใช้ร่วมกันและให้ความสามารถที่เข้ากันได้กับ Ethereum แก่เครือข่าย Cosmos SDK หลังจากเริ่มการโจมตี Cosmos Labs ได้ติดต่อเครือข่าย 40 เครือข่าย และกล่าวว่าอีก 13 เครือข่ายที่อาจเสี่ยงถูกโจมตีได้ดำเนินการแก้ไข หยุดการทำงาน หรือใช้มาตรการบรรเทาปัญหาก่อนที่จะถูกโจมตี
การตอบสนองยังพบการปรับใช้ Cosmos EVM อีก 11 แห่งที่ Cosmos Labs ไม่เคยทราบมาก่อนผ่านช่องทางสื่อสารด้านความปลอดภัย
ขอบเขตที่อาจเกิดขึ้นนี้อยู่ใน ระบบนิเวศ Cosmos ที่ใหญ่ขึ้น มูลค่ามากกว่า 7 พันล้านดอลลาร์ ตามข้อมูลของ CryptoSlate ข้อมูล ในขณะเดียวกัน ตัวเลขดังกล่าวรวมถึงโครงการที่อาจไม่ได้ใช้ซอฟต์แวร์ที่มีช่องโหว่ และไม่ได้แสดงถึงจำนวนที่ถูกเปิดเผยโดยตรง
Cosmos ประเมินช่องโหว่ต่ำไปในตอนแรก
Cosmos Labs เปิดเผยว่าข้อผิดพลาดดังกล่าวได้รับแจ้งหลายเดือนก่อนที่ผู้โจมตีจะนำไปใช้
บริษัทกล่าวว่าได้รับรายงานเบื้องต้นเกี่ยวกับช่องโหว่เมื่อวันที่ 25 เมษายน แต่หลังจากการทดสอบแล้วพบว่าช่องโหว่ส่งผลกระทบต่อเครือข่ายที่มีทศนิยมหกตำแหน่ง ขณะที่เครือข่าย Cosmos EVM ที่เปิดใช้งานจริงที่รู้จัก ใช้ทศนิยม 18 ตำแหน่ง วิศวกรจึงเชื่อว่าเครือข่ายที่ใช้งานอยู่ไม่ได้รับความเสี่ยง
ตามที่บริษัทระบุ:
“จากผลการประเมินนั้น Cosmos Labs จัดการช่องโหว่ผ่านกระบวนการแก้ไขแบบสาธารณะที่ไม่ประกาศ แทนที่จะใช้กระบวนการแจกจ่ายการแก้ไขแบบส่วนตัวที่ใช้เมื่อช่องโหว่ถือว่าเป็นภัยคุกคามต่อเงินของผู้ใช้งานจริง”
การแก้ไขถูกผสานเข้าสู่ฐานโค้ดหลักเมื่อวันที่ 15 พฤษภาคม และถูกจัดการในฐานะการแก้ไขแบบสาธารณะที่ไม่ประกาศ แทนที่จะเป็นการปล่อยความปลอดภัยฉุกเฉิน ในเวลาเดียวกัน การเปลี่ยนแปลงนี้ไม่ได้ถูกส่งกลับไปยังสาขาเก่าทันที เพราะการเปลี่ยนแปลงนี้ทำลายสถานะและต้องการการอัปเกรดที่ประสานกัน
การประเมินนั้นเปลี่ยนไปในช่วงต้นเดือนสิงหาคม เมื่อการวิจัยเพิ่มเติมแสดงให้เห็นว่าการปรับใช้ Cosmos EVM มีช่องโหว่ไม่ว่าจะมีการกำหนดทศนิยมอย่างไรก็ตาม
การปล่อย v0.6.2 และ v0.7.2 ที่แก้ไขแล้วมาถึงในช่วงปลายวันที่ 19 สิงหาคม เช้าวันรุ่งขึ้น คำขอ pull request สาธารณะในฟอร์กของโปรเจกต์อื่นได้อธิบายช่องโหว่และเส้นทางการโจมตี ทำให้การทำธุรกรรมที่ไม่ได้รับอนุญาตครั้งแรกของ MANTRA เกิดขึ้นภายในเวลาไม่ถึง 12 ชั่วโมง
ข้อผิดพลาดนี้รวมเอาความล้มเหลวในการบัญชีสองประการ ผู้โจมตีสามารถกระตุ้นการไหลลงของจำนวนเต็มที่ไม่ได้ลงนาม ซึ่งสร้างยอดคงเหลือที่ใหญ่ผิดปกติ จากนั้นใช้สถานะนั้นเพื่อทำให้บัญชีอื่นล้นเกินและถอนยอดคงเหลือที่ถูกต้องออกมาโดยไม่เพิ่มปริมาณโทเค็นรวม
TAC รายงานการโจมตีประมาณ 45 ชั่วโมงหลังจาก MANTRA โดย KiiChain ตามมาในไม่ช้า Cosmos Labs จึงแนะนำให้ เครือข่าย Cosmos EVM หยุดทำงานและอัปเกรดในระหว่างที่กำลังประสานงานการตอบสนองในวงกว้าง
MANTRA รับผลกระทบที่ใหญ่ที่สุดที่เปิดเผยต่อสาธารณะ
ที่ MANTRA ผู้โจมตีได้ย้ายโทเค็นประมาณ 600 ล้านโทเค็นจากที่อยู่สำหรับการเผา และอีก 120.9 ล้านโทเค็นจาก multisig ยุคก่อตั้งที่มีอยู่เดิม
ไม่มีการสร้างโทเค็นใหม่ แต่ยอดคงเหลือที่เคยไม่เคลื่อนไหวกลายเป็นสามารถโอนย้ายได้ เพิ่มปริมาณโทเค็นหมุนเวียนประมาณ 720.9 ล้านโทเค็นของ MANTRA
โครงการประเมินมูลค่าการเคลื่อนไหวไว้ที่ประมาณ 3.6 ล้านดอลลาร์โดยใช้ราคาช่วงก่อนเกิดเหตุ ณ วันที่ 28 สิงหาคม ยังไม่มีการกู้คืนโทเค็นใดๆ ประมาณ 38 ล้านโทเค็นยังคงถูกแช่แข็งในบัญชีของผู้โจมตี ส่วนที่เหลือถูกติดตามผ่านเส้นทางการแลกเปลี่ยนและส่งต่อไปยังแพลตฟอร์มและหน่วยงานบังคับใช้กฎหมาย
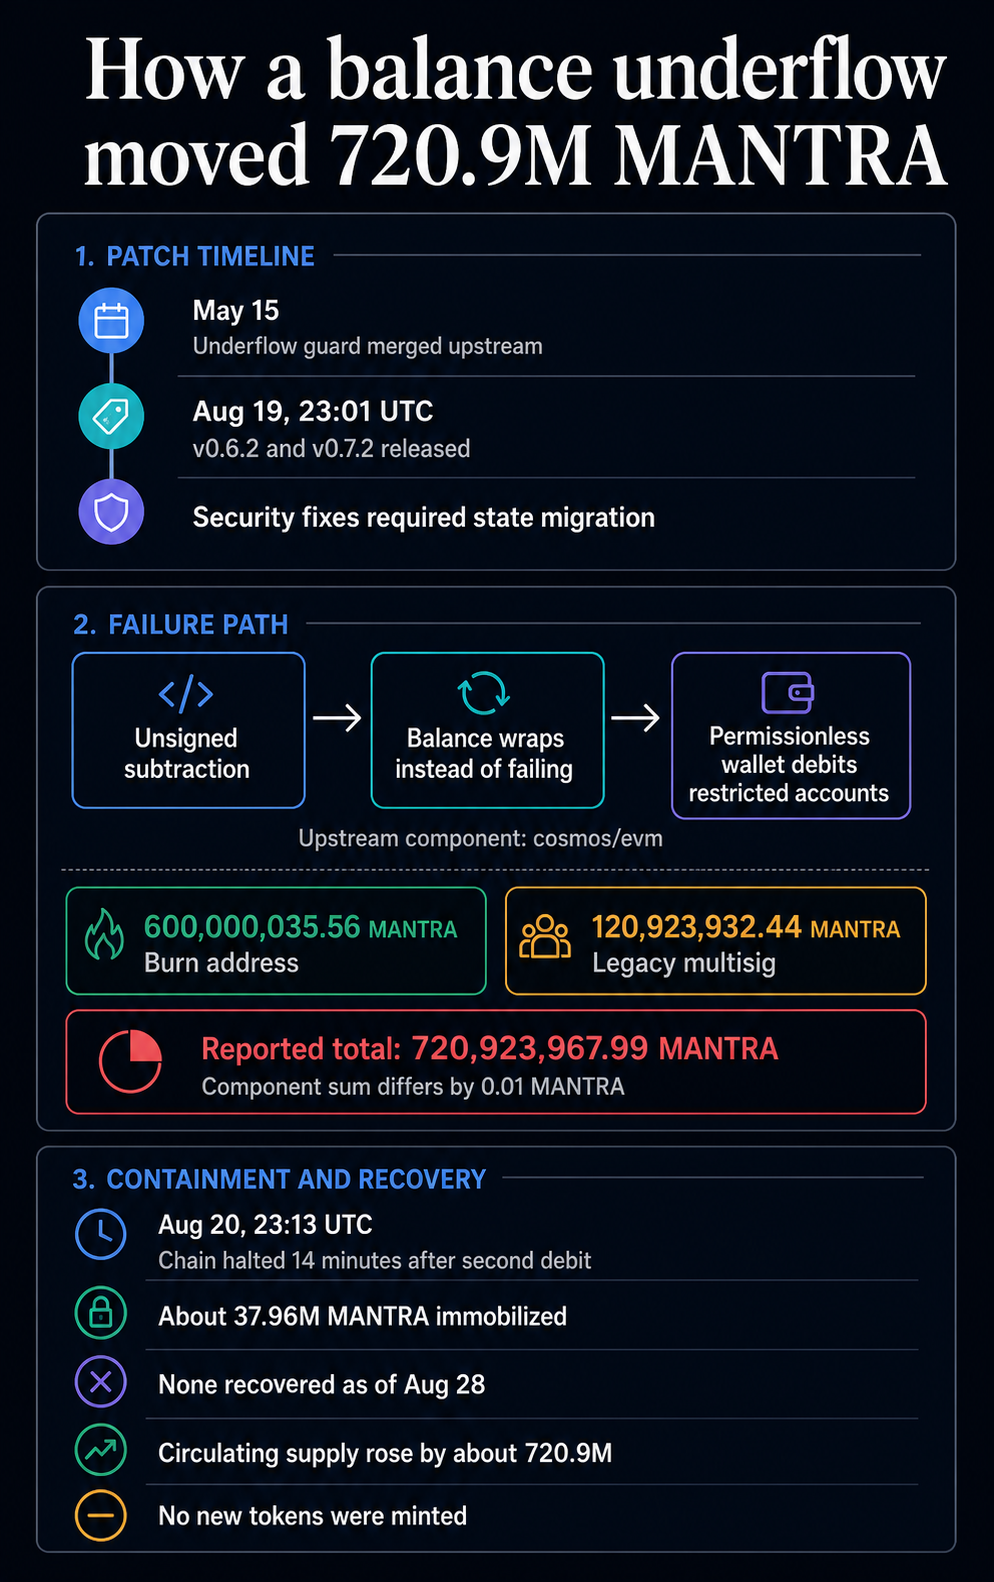
MANTRA ยัง ยอมรับว่าการเฝ้าระวังของตนไม่ได้แจ้งเตือนการทำธุรกรรมครั้งแรกนานเกือบสี่ชั่วโมง เพราะมองว่าที่อยู่สำหรับการเผาไม่สามารถเคลื่อนย้ายเงินได้ เครือข่ายหยุดทำงาน 14 นาทีหลังจากการหักเงินที่ไม่ได้รับอนุญาตครั้งที่สอง ส่งผลให้เกิดการหยุดทำงานประมาณ 30 ชั่วโมง
MANTRA ลดลงสู่ระดับต่ำสุดเป็นประวัติการณ์หลังการโจมตี ก่อนที่จะฟื้นตัวขึ้นประมาณ 14% มาอยู่ที่ประมาณ 0.004744 ดอลลาร์หลังการสอบสวน
ผลกระทบที่ขยายออกไปทำให้ Cosmos Labs ต้องปรับปรุงกระบวนการคัดแยกและเปิดเผยช่องโหว่ หลังจากที่ข้อผิดพลาดที่เดิมประเมินว่าไม่น่าจะส่งผลกระทบต่อเครือข่ายจริงกลับส่งผลกระทบต่อเครือข่ายถึงหกแห่ง และบังคับให้ดำเนินมาตรการฉุกเฉินในอีกหลายสิบเครือข่าย
โพสต์ Cosmos ประเมินช่องโหว่ร้ายแรงผิดพลาดนาน 4 เดือนก่อนที่แฮกเกอร์จะขโมยเงินเกือบ 6 ล้านดอลลาร์จาก 6 เครือข่าย ปรากฏครั้งแรกที่ CryptoSlate