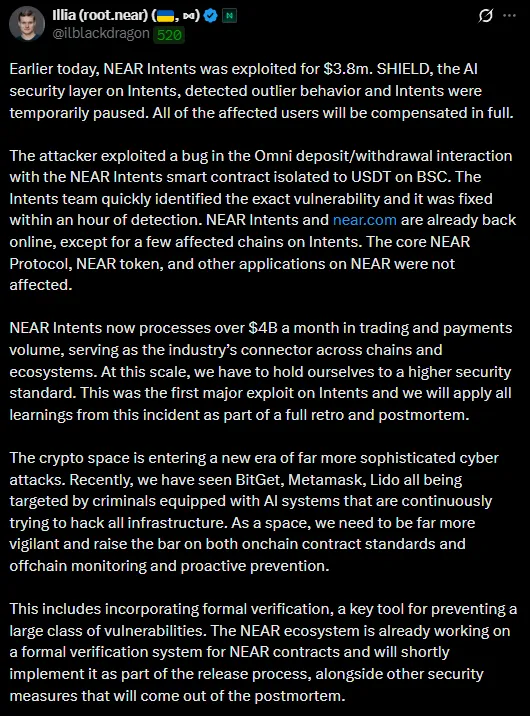
- O bug foi isolado na infraestrutura Omni associada ao USDT na BSC durante depósitos e saques por meio do contrato inteligente NEAR Intents
- A anomalia foi detectada pelo SHIELD – a camada de IA de monitoramento própria do projeto – após o que o serviço foi temporariamente suspenso
- A vulnerabilidade foi corrigida dentro de uma hora após sua descoberta; o NEAR Intents já está funcionando novamente, com exceção de algumas redes específicas
- O protocolo principal NEAR e o token não foram afetados – este é o primeiro grande exploit especificamente no Intents, que atualmente processa mais de US$ 4 bilhões em volume mensal
Polosukhin destacou o aumento de ataques que utilizam sistemas de IA contra grandes infraestruturas, mencionando casos recentes envolvendo Bitget, MetaMask e Lido.
O NEAR planeja implementar a verificação formal de contratos no processo de lançamentos e convidou outros projetos a se juntarem ao SHIELD para compartilhar dados sobre ameaças. Um relatório completo sobre o incidente será publicado nos próximos dias.