
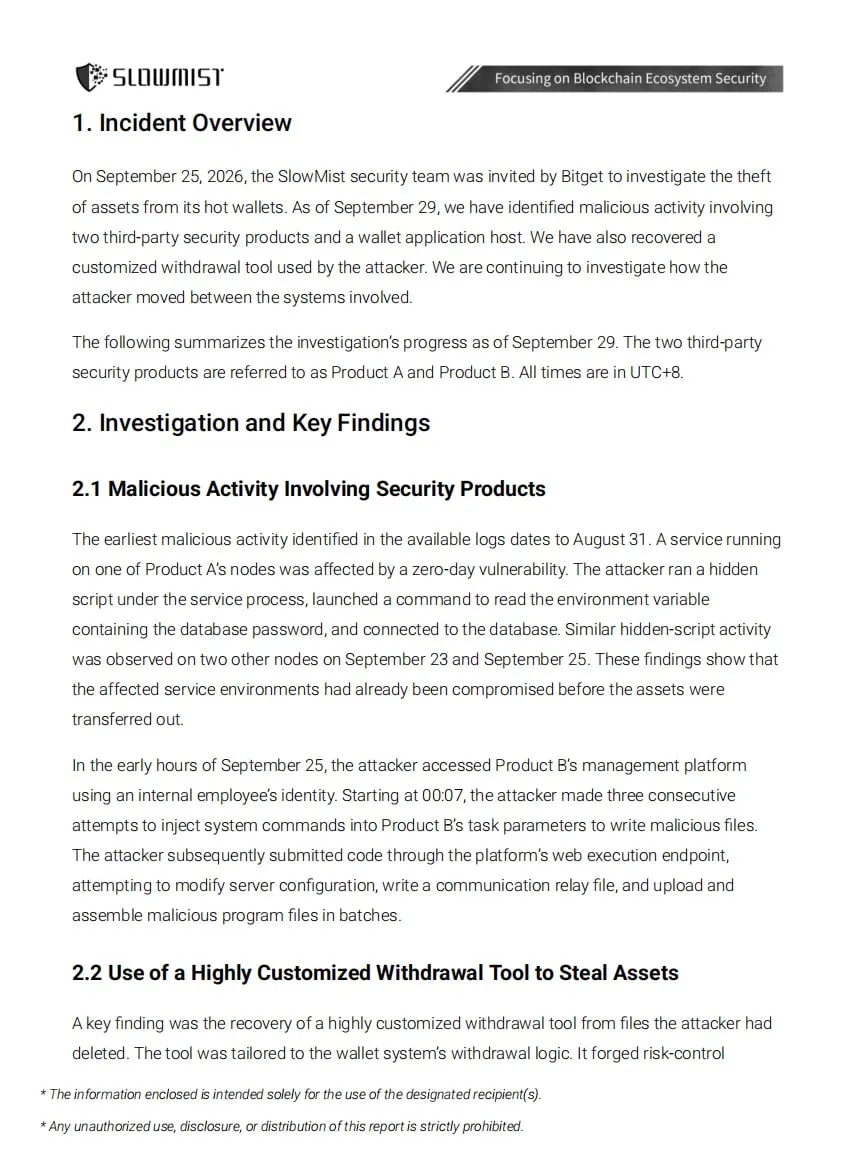
Os hackers permaneceram dentro da infraestrutura da bolsa por 25 dias antes de retirarem os fundos.
A vulnerabilidade de dia zero estava em um software de proteção de terceiros — por meio dela, os atacantes obtiveram senhas de variáveis de ambiente e credenciais internas de alto nível.
Com essas informações, eles acessaram a base de dados das carteiras, falsificaram parâmetros de controle de risco e utilizaram uma ferramenta personalizada para manipular as retiradas. Antes do roubo principal, os atacantes testaram os controles de risco com pequenas transferências.
A CEO da Bitget, Grace Chen, afirmou que não está otimista quanto à devolução integral dos fundos, citando o exemplo do hack na Bybit em 2025 — naquela ocasião, apenas uma pequena parte dos fundos foi recuperada.