
Ontology informou que sua mainnet retomou a operação normal em 2 de setembro, após uma pausa emergencial de segurança, e solicitou a todos os operadores de nós de sincronização que façam a atualização para a versão 3.1.5. Nós de sincronização são infraestruturas que mantêm sua cópia da blockchain sincronizada com a rede.
O aviso de restauração afirma que o novo software é necessário para manter a compatibilidade com a cadeia restaurada e garantir uma sincronização estável. A Ontology pediu aos operadores que façam a atualização o mais rápido possível, confirmem que seus nós estão totalmente sincronizados e verifiquem o funcionamento normal posteriormente.
Portanto, softwares mais antigos apresentam riscos de compatibilidade e sincronização, embora o aviso não indique que todos os nós não atualizados já tenham falhado.
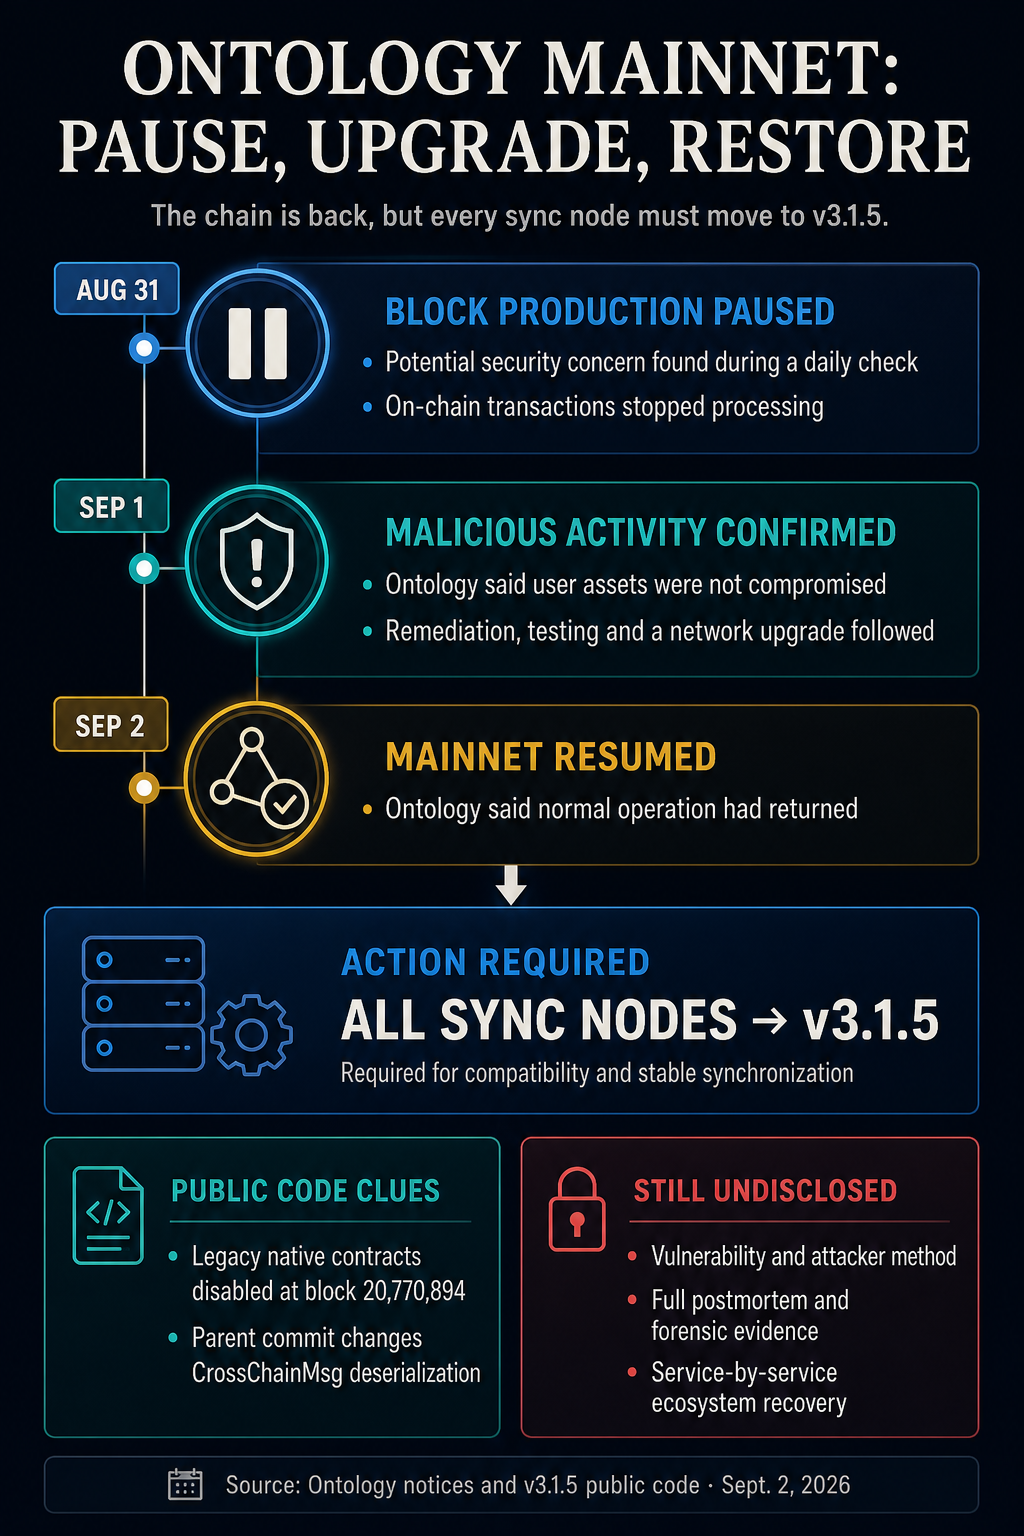 A Ontology retomou as operações da mainnet após atividade maliciosa, exigindo que todos os nós de sincronização façam a atualização para v3.1.5 enquanto a remediação continua.
A restauração seguiu uma pausa iniciada em 31 de agosto. Inicialmente, a Ontology descreveu o motivo como um potencial problema de segurança encontrado durante uma verificação diária de segurança e suspendeu a produção de blocos, deixando transações na cadeia sem processar.
Uma atualização de 1º de setembro agravou essa descrição, afirmando que a equipe havia identificado atividade maliciosa de ataque contra a rede enquanto a remediação, os testes e uma atualização da rede estavam em andamento.
Durante a pausa, a Ontology recomendou aos usuários que não tentassem realizar transações sensíveis ao tempo na cadeia e afirmou que não precisavam mover ONT, ONG ou outros ativos por causa do anúncio. Ela disse que a produção de blocos não seria reiniciada até que a rede fosse avaliada e considerada segura para operar.
A Ontology também afirmou que sua investigação revelou que a atividade não envolveu nem comprometeu os ativos dos usuários. Essa continua sendo a avaliação da rede, pois ela não publicou um relatório forense independente.
[
Leitura relacionada
Parar uma blockchain nem sempre recupera fundos roubados – O que realmente aconteceu quando 3 redes cortaram a energia
O código oferece pistas, não uma explicação do ataque
A versão 3.1.5 fornece um binário Linux AMD64 e um checksum, mas nenhuma explicação do incidente. A alteração de código marcada desativa registros de vários contratos nativos legados no bloco 20.770.894 da mainnet, um bloco após a altura 20.770.893 observada durante a paralisação. Seu commit pai altera a desserialização de mensagens entre cadeias.
O código público mostra a forma da mudança emergencial de software, mas a Ontology não vinculou nenhum dos commits a uma trajetória específica de ataque. Seus avisos não identificam a vulnerabilidade ou o método do atacante, não nomeiam explicitamente o componente afetado nem fornecem evidências forenses ou um pós-morte.
O anúncio de restauração confirma o retorno da mainnet, não uma recuperação serviço por serviço em todo o ecossistema. Ele não estabelece se provedores públicos de RPC, depósitos e saques em exchanges, carteiras ou dapps já retomaram suas operações normais.
A confirmação de atividade maliciosa já havia levado o incidente além da pausa inicial, conforme CryptoSlate relatou em uma análise de 1º de setembro sobre paralisações de redes.
A Ontology afirmou que o monitoramento continuará com parceiros técnicos e de segurança. Por ora, a versão 3.1.5 indica aos operadores o que devem fazer, enquanto a razão para a mudança emergencial permanece não divulgada.
O post Ontology força atualização urgente de nós após reiniciar cadeia atingida por atividade maliciosa foi publicado primeiro em CryptoSlate.