
A vulnerabilidade do EVM do Cosmos foi explorada em seis redes, incluindo a MANTRA, expondo uma brecha de segurança que abrange cerca de 40 blockchains.
Em 28 de agosto, a Cosmos Labs disse que o mesmo falha contábil foi explorada em seis redes, incluindo a MANTRA, a TAC e a KiiChain, antes que uma resposta emergencial se espalhasse pelo ecossistema mais amplo do Cosmos EVM.
Os atacantes converteram cerca de US$ 2,87 milhões por meio de exchanges descentralizadas e estimadamente US$ 2,85 milhões por meio de plataformas centralizadas, segundo um relatório pós-ataque da segurança do Cosmos. Contas ligadas à atividade das exchanges centralizadas foram congeladas desde então.
A MANTRA sofreu o maior impacto publicamente detalhado. Uma carteira sem privilégios movimentou cerca de 720,9 milhões de tokens de dois endereços que não haviam autorizado as transações de 20 de agosto, sem comprometer chaves de validadores, administradores, governança ou multisig.
[
Leitura relacionada
A MANTRA Chain está de volta online, mas mudanças silenciosas no código geram preocupação entre desenvolvedores
A vulnerabilidade afetou o ecossistema mais amplo do Cosmos/EVM, que é uma camada de software compartilhada que oferece às cadeias do Cosmos SDK funcionalidades compatíveis com Ethereum. Após o início dos ataques, a Cosmos Labs entrou em contato com 40 redes e informou que outras 13 cadeias potencialmente expostas aplicaram correções, interromperam ou adotaram medidas mitigadoras antes de serem exploradas.
A resposta também revelou 11 implantações do Cosmos EVM que a Cosmos Labs não conhecia anteriormente através de seus canais de comunicação sobre segurança.
Essa possível abrangência está inserida num ecossistema mais amplo do Cosmos, avaliado em mais de US$ 7 bilhões, segundo os dados da CryptoSlate. Entretanto, esse valor inclui projetos que talvez não tenham utilizado o software vulnerável e não representa diretamente a quantidade exposta.
O Cosmos subestimou inicialmente a vulnerabilidade
A Cosmos Labs revelou que a falha havia sido reportada meses antes de os atacantes a explorarem.
A empresa disse que recebeu o relato inicial sobre a vulnerabilidade em 25 de abril, mas concluiu após testes que a vulnerabilidade afetava redes com seis casas decimais, enquanto as cadeias conhecidas de produção do Cosmos EVM usavam 18 casas decimais. Por isso, os engenheiros acreditaram que as redes implantadas não estavam em risco.
Segundo a empresa:
“Com base nessa avaliação, a Cosmos Labs abordou a vulnerabilidade por meio de seu processo silencioso de correção pública, em vez do processo privado de distribuição de correções usado quando se acredita que uma vulnerabilidade ameaça fundos de usuários em operação.”
Uma correção foi mesclada na base principal do código em 15 de maio e tratada como uma correção pública silenciosa, em vez de uma liberação emergencial de segurança. Ao mesmo tempo, ela não foi imediatamente retroportada para ramificações antigas porque a mudança era disruptiva e exigia atualizações coordenadas.
Essa avaliação mudou no início de agosto, quando novas pesquisas mostraram que as implantações do Cosmos EVM eram vulneráveis independentemente de sua configuração decimal.
As versões corrigidas v0.6.2 e v0.7.2 chegaram tarde, em 19 de agosto. Na manhã seguinte, uma solicitação pública em um fork de outro projeto descreveu a vulnerabilidade e a trajetória da exploração. A primeira transação não autorizada conhecida da MANTRA ocorreu menos de 12 horas depois.
A falha combinava duas falhas contábeis. Um atacante podia acionar um underflow de inteiro sem sinal que criava um saldo anormalmente grande, depois usar esse estado para ultrapassar outro conta e extrair seu saldo legítimo sem aumentar a oferta total de tokens.
A TAC relatou a exploração cerca de 45 horas depois da MANTRA, seguida logo depois pela KiiChain. Posteriormente, a Cosmos Labs recomendou que as cadeias do Cosmos EVM parassem e fossem atualizadas enquanto coordenava a resposta mais ampla.
A MANTRA absorveu o maior impacto divulgado
Na MANTRA, o atacante moveu cerca de 600 milhões de tokens de um endereço de queima e outros 120,9 milhões de um multisig legado da era da gênese.
Nenhum novo token foi emitido. Em vez disso, saldos anteriormente inativos tornaram-se transferíveis, aumentando a oferta circulante em cerca de 720,9 milhões de MANTRA.
O projeto avaliou o movimento em aproximadamente US$ 3,6 milhões usando o preço pré-incidente. Até 28 de agosto, nenhum token havia sido recuperado. Cerca de 38 milhões permaneceram bloqueados na conta do atacante, enquanto o restante havia sido rastreado por rotas de exchange e encaminhado a plataformas e autoridades policiais.
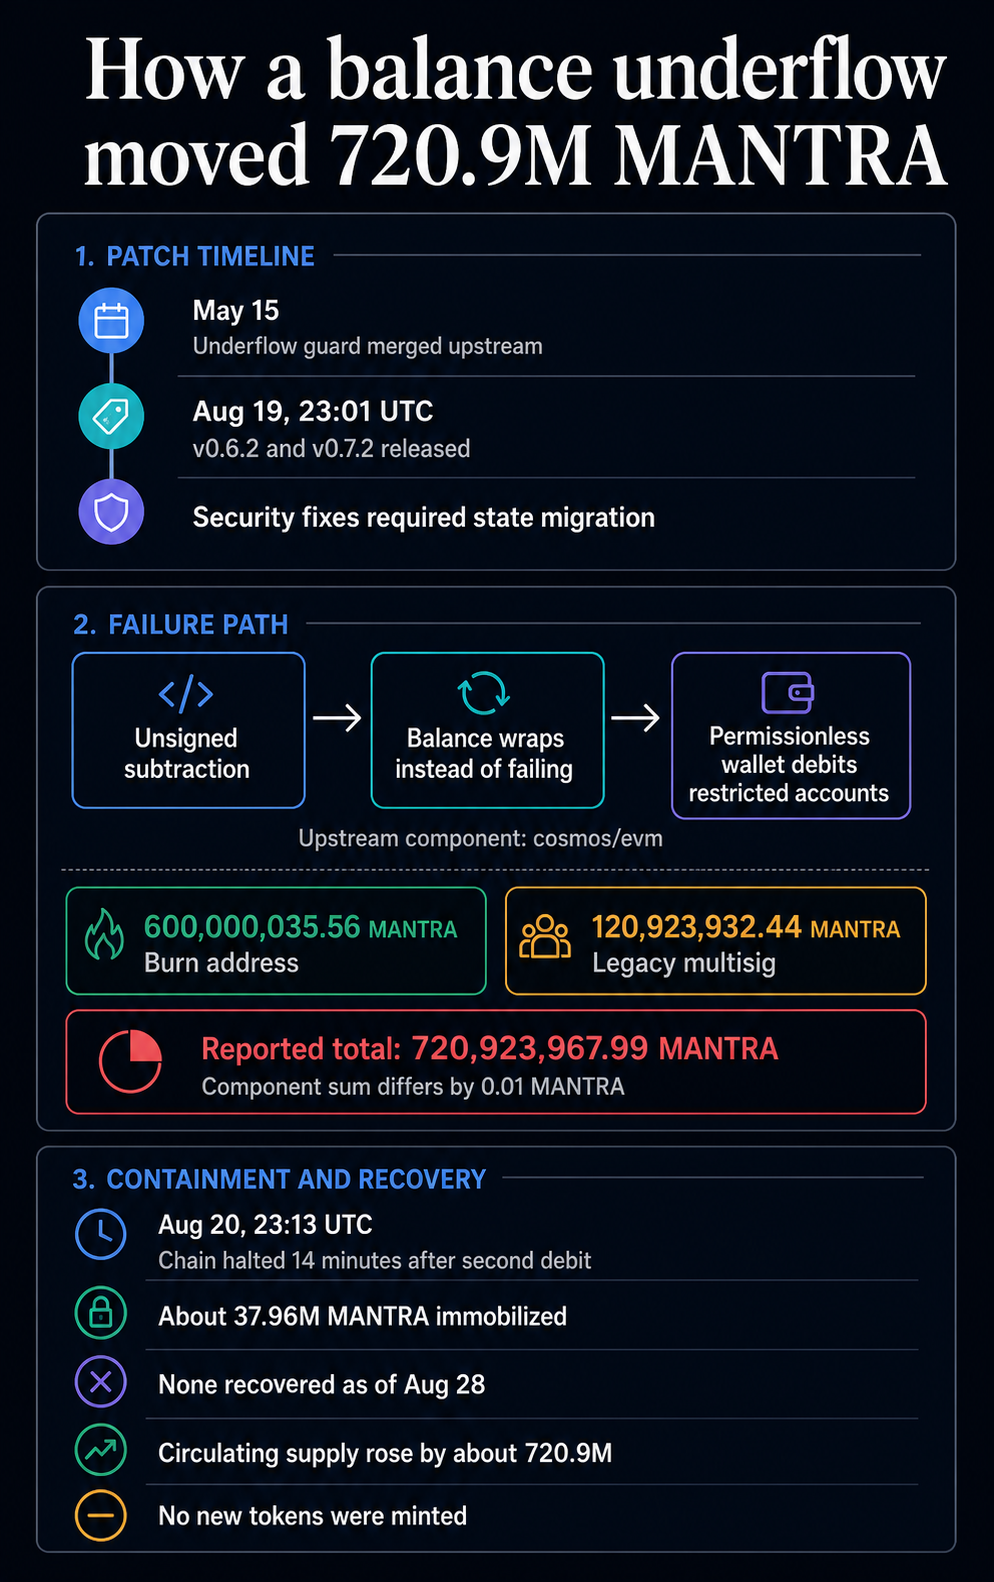
A MANTRA também reconheceu que seu monitoramento não conseguiu sinalizar a primeira transação por quase quatro horas porque tratava o endereço de queima como incapaz de mover fundos. A cadeia parou 14 minutos após um segundo débito não autorizado, resultando numa interrupção de cerca de 30 horas.
A MANTRA caiu para uma mínima histórica após o ataque antes de se recuperar cerca de 14% para aproximadamente US$ 0,004744 após o relatório pós-ataque.
O impacto mais amplo levou a Cosmos Labs a revisar seus procedimentos de triagem e divulgação de vulnerabilidades após uma falha inicialmente julgada improvável de ameaçar cadeias de produção acabar atingindo seis redes e forçando ações emergenciais em dezenas de outras.
O post O Cosmos subestimou uma falha crítica por 4 meses antes de hackers roubarem quase US$ 6 milhões em 6 cadeias apareceu primeiro em CryptoSlate.