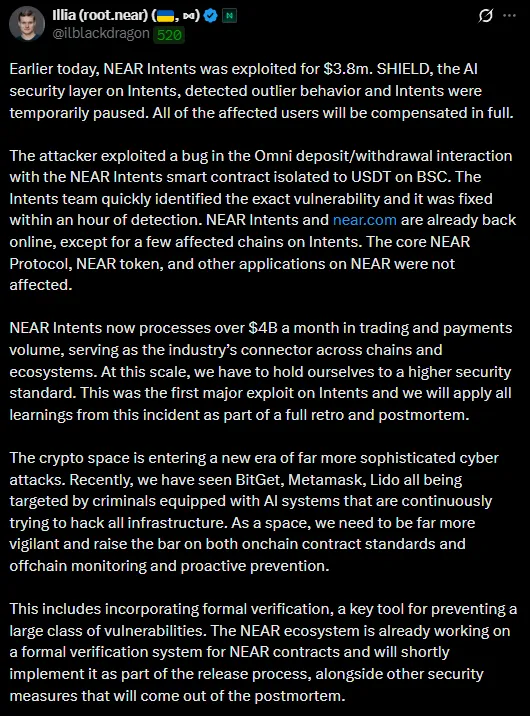
- Błąd został zlokalizowany w łańcuchu infrastruktury Omni z USDT na BSC podczas depozytów/wycofań za pomocą smart kontraktu NEAR Intents
- Anomalie wykrył SHIELD – własny warstwa AI do monitorowania projektu, po czym usługa została tymczasowo zawieszona
- Usterka została usunięta w ciągu godziny od jej wykrycia; NEAR Intents już działa ponownie, z wyjątkiem kilku pojedynczych sieci
- Protokół główny NEAR i token nie zostały dotknięte – to pierwszy większy exploit właśnie Intents, który obecnie przetwarza ponad 4 miliardy dolarów obrotu miesięcznie
Połosuchin zauważył wzrost ataków z wykorzystaniem systemów AI na dużą infrastrukturę, wspominając niedawne przypadki z Bitget, MetaMask i Lido.
NEAR planuje wdrożyć formalną weryfikację kontraktów w procesie wydań i zaproponował innym projektom przyłączenie się do SHIELD w celu wymiany danych o zagrożeniach. Pełne rozpatrzenie incydentu obiecują opublikować w najbliższych dniach.