
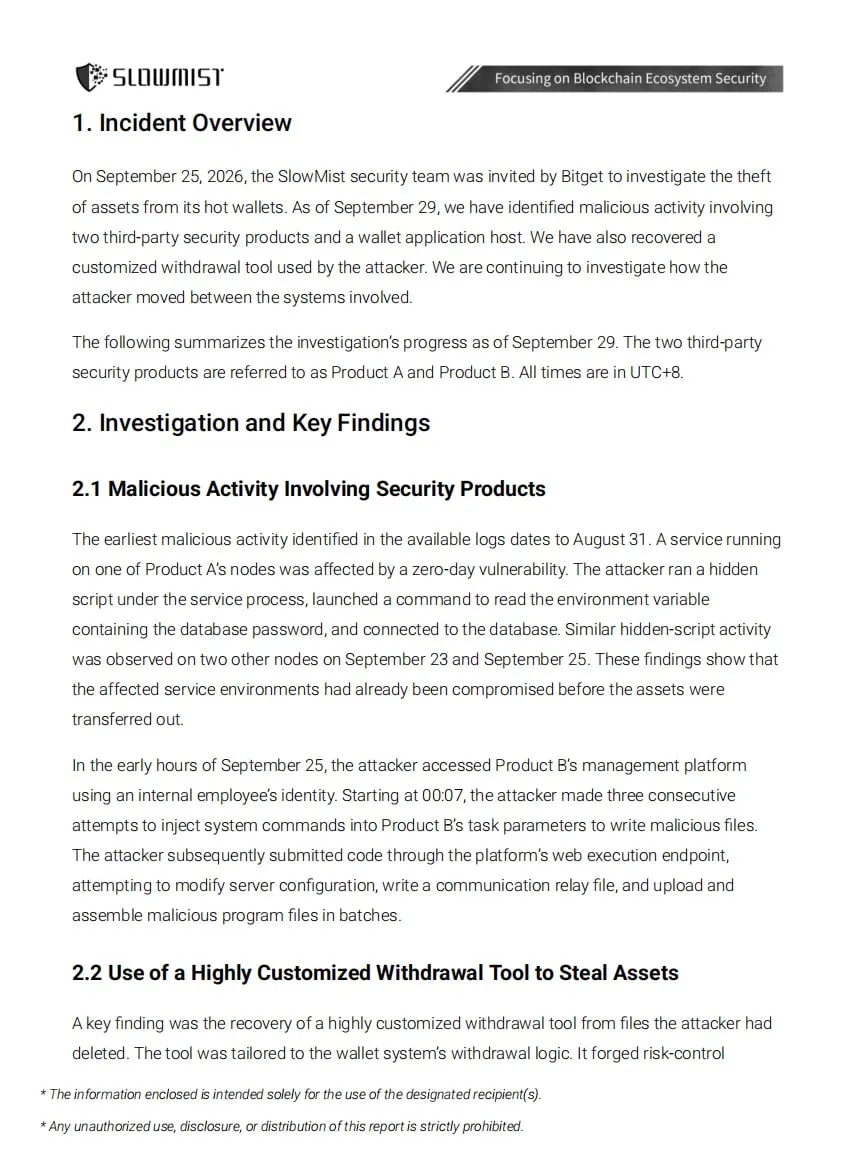
Hakerzy znajdowali się w infrastrukturze giełdy przez 25 dni, zanim wycofali środki.
Usterka typu zero-day znajdowała się w zewnętrznym oprogramowaniu zabezpieczającym – dzięki niej przestępcy uzyskali hasła z zmiennych środowiskowych oraz wysokiego poziomu wewnętrzne dane uwierzytelniające.
Wykorzystując je, dostali się do bazy danych portfeli, podrobili parametry kontroli ryzyka i użyli niestandardowego narzędzia do manipulacji wypłatami. Przed główną kradzieżą przestępcy testowali kontrole ryzyka drobnymi przelewami.
CEO Bitget Grace Chen stwierdziła, że nie jest optymistycznie nastawiona co do całkowitego zwrotu środków, powołując się na doświadczenie ataku na Bybit w 2025 roku – wtedy udało się odzyskać tylko niewielką część.
Kontynuuj czytanie tego artykułu w źródle: x.com