
Ontology poinformował, że jego mainnet wznowił normalne działanie 2 września po awaryjnej przerwie bezpieczeństwa i wezwał wszystkich operatorów węzłów synchronizacyjnych do aktualizacji do wersji 3.1.5. Węzły synchronizacyjne to infrastruktura, która utrzymuje swoją kopię blockchainu zsynchronizowaną z siecią.
W komunikacie o przywróceniu stwierdza się, że nowe oprogramowanie jest wymagane, aby zachować kompatybilność z odrestaurowaną chain i zapewnić stabilną synchronizację. Ontology wezwał operatorów do jak najszybszej aktualizacji, potwierdzenia pełnej synchronizacji ich węzłów oraz zweryfikowania normalnego działania po aktualizacji.
Oprogramowanie starsze niesie więc ryzyko niekompatybilności i problemów z synchronizacją, choć komunikat nie mówi, że każdy nieaktualizowany węzeł już zawiodł.
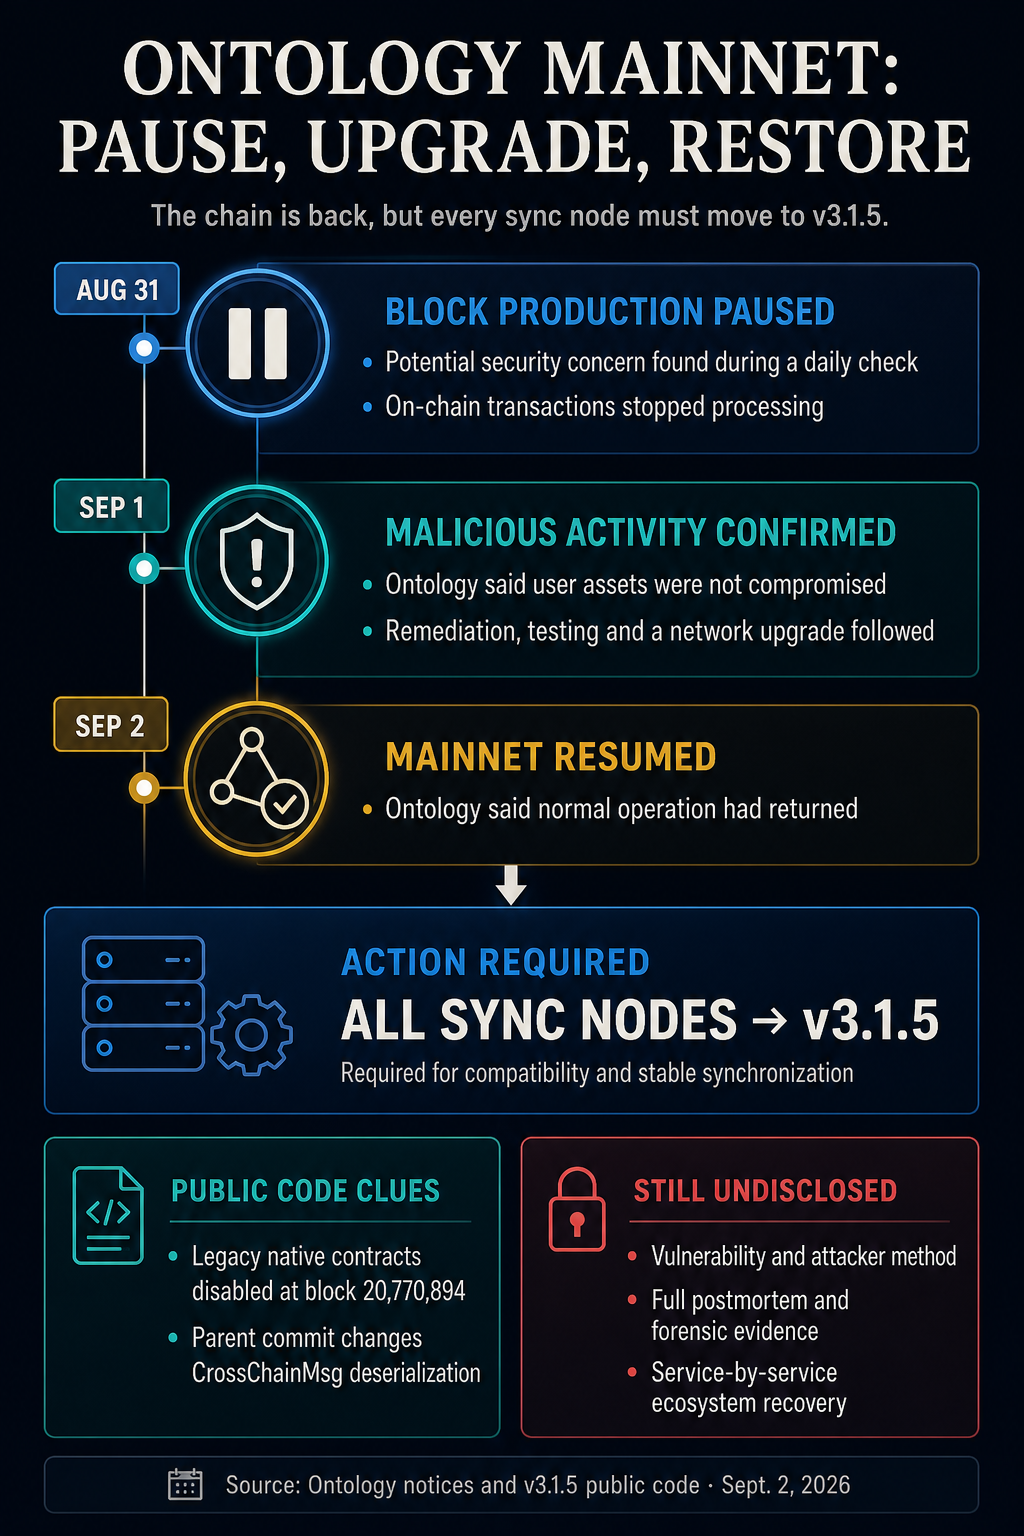 Ontology wznowił operacje mainnet po aktywności złośliwej, jednocześnie wymagając od wszystkich węzłów synchronizacyjnych aktualizacji do v3.1.5 w trakcie dalszego usuwania skutków.
Przywrócenie nastąpiło po przerwie rozpoczętej 31 sierpnia. Początkowo Ontology opisał powód jako potencjalne zagrożenie bezpieczeństwa, które wykryto podczas codziennego przeglądu bezpieczeństwa i wstrzymał produkcję bloków, pozostawiając transakcje na chain bez przetworzenia.
Aktualizacja z 1 września poszerzyła ten opis, informując, że zespół identyfikował aktywność ataku złośliwego skierowanego na sieć w trakcie działań naprawczych, testów i aktualizacji sieci.
Podczas przerwy Ontology prosił użytkowników, by nie próbowali dokonywać transakcji na chain wrażliwych na czas i zapewniał, że nie muszą przenosić ONT, ONG ani innych aktywów w związku z ogłoszeniem. Twierdził, że produkcja bloków nie zostanie wznowiona, dopóki sieć nie zostanie oceniona i uznana za bezpieczną do pracy.
Ontology również poinformował, że jego badanie wykazało, że aktywność nie dotyczyła ani nie naruszała aktywów użytkowników. Ta ocena pozostaje w siłach sieci, ponieważ nie opublikowała niezależnego raportu kryminalistycznego.
[
Czytaj także
Przerwanie działania blockchaine nie zawsze oznacza odzyskanie skradzionych środków – Co naprawdę stało się, gdy 3 sieci wyłączyły sieć
Kod oferuje wskazówki, ale nie wyjaśnienie ataku
Wydanie v3.1.5 dostarcza plik binarny Linux AMD64 i sumę kontrolną, ale nie zawiera wyjaśnienia incydentu. Zmiana kodu oznaczona tagiem f1bf7b2 wyłącza rejestracje dla kilku starszych kontraktów natywnych w bloku 20 770 894 mainnet, czyli jeden blok po wysokości 20 770 893, którą zaobserwowano podczas przerwy. Jej komit parent zmienia deserializację wiadomości między chainami.
Publiczny kod pokazuje kształt awaryjnej zmiany oprogramowania, ale Ontology nie połączył żadnego z tych commitów z konkretnym ścieżkiem ataku. Jego komunikaty nie identyfikują usterki ani metody atakującego, nie wymieniają wprost skompromitowanej komponenty ani nie dostarczają dowodów kryminalistycznych lub postmortem.
Anons o przywróceniu potwierdza powrót mainnet, a nie przywracanie usług po kolei w całej ekosystemie. Nie ustala, czy publiczne dostawcy RPC, depozyty i wypłaty na giełdach, portfele czy aplikacje dApps już normalnie działają.
Potwierdzenie aktywności złośliwej już przeniosło incydent poza początkową przerwę, co CryptoSlate opisał w analizie z 1 września dotyczącej wyłączeń sieci.
Ontology poinformował, że monitoring będzie kontynuowany wspólnie z partnerami technicznymi i ds. bezpieczeństwa. Na razie wersja v3.1.5 mówi operatorom, co muszą zrobić, podczas gdy powód awaryjnej zmiany pozostaje nieujawniony.
Artykuł Ontology wymusza pilną aktualizację węzłów po ponownym uruchomieniu sieci dotkniętej aktywnością złośliwą pojawił się pierwszy raz na stronie CryptoSlate.