
Po wrześniowym exploitie, który wyciął około 320 milionów dolarów w BTC i pozostawił lukę w rezerwach, Liquid Federation poinformowała teraz o przywróceniu pełnego odwzorowania 1:1 Bitcoin dla LBTC.
Raportuje się, że brakujące monety (missing coins) zostały dostarczone przez Blockstream. LBTC to token reprezentujący Bitcoin na sidechainie Blockstream.
Blockstream uzupełnił luki w rezerwach
Liquid Federation podała aktualizację na X we wtorek, 3 listopada, pisząc, że „z przyjemnością ogłasza, iż rezerwy bitcoinowe sieci zostały w pełni odrestaurowane, ponownie zapewniając 1:1 zabezpieczenie BTC dla wszystkich LBTC.”
Dyrektor generalny Blockstream, Adam Back, udostępnił screenshot pulpitu pokazującego, że aktywa Liquid Network odpowiadają pasywom w 100%. Zrzut ekranu również wykazał, że deficyt rezerw wynosi obecnie 0,00 BTC.
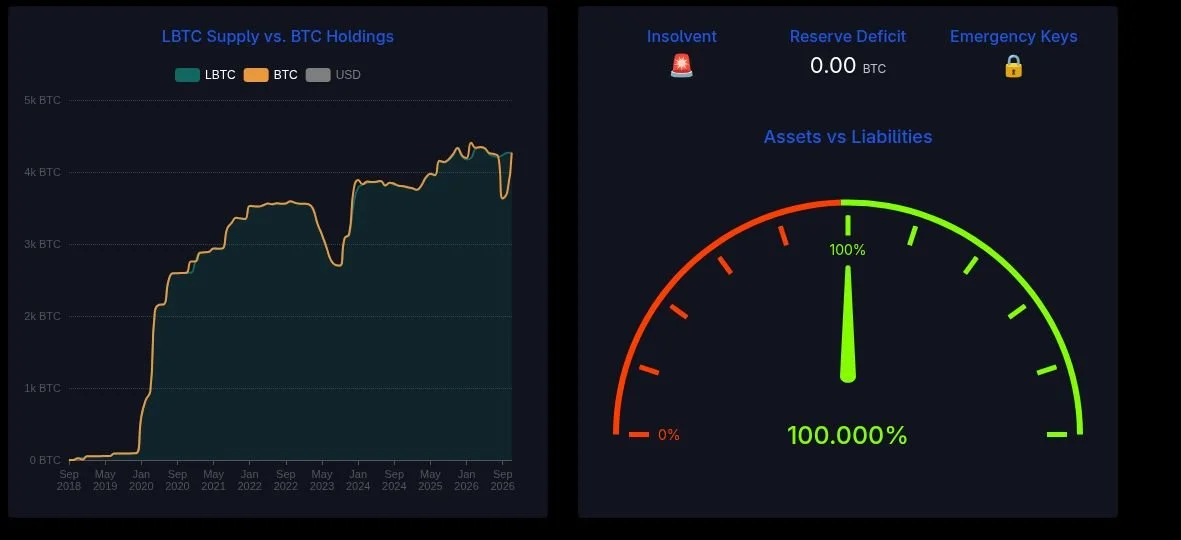 Pulpit pokazujący, że aktywa Liquid Network odpowiadają pasywom w 100%.. Źródło: Adam Back via X/Twitter
Kiedy Samson Mow, członek zarządu Liquid Federation i były dyrektor Blockstream, został zapytany o źródło funduszy, odpowiedział: „Jak już wielokrotnie powiedziano, Blockstream.”
Mow publicznie śledził wpływy, pokazując, że 50 BTC trafiło do portfela federacji 28 października, co oznaczało niedobór 550 BTC. W poniedziałek do portfela dodano 300 BTC, a później tego samego dnia kolejne 250 BTC, co przywróciło stabilność kursu.
Bezpośrednie zamiany między Bitcoinem a LBTC zostały wznowione tygodniami wcześniej za pośrednictwem uczestniczących dostawców.
Jednak Federacja nie potwierdziła, czy wszystkie pozostałe ograniczenia dotyczące peg-out zostały już zniesione. Ponadto, poza wpłatom z Blockstream, federacja nie podała żadnych informacji na temat sposobu całkowitego uzupełnienia luki.
Jak atakujący drukowali niezabezpieczone LBTC
Samozwanymi hakerami o etyce white-hat wykorzystano usterkę w Elements, otwartym oprogramowaniu obsługującym Liquid, 6 września.
Błąd ten tkwił w pamięci podręcznej przechowującej wyniki kosztownych sprawdzeń rangeproof. Ponieważ klucz pamięci podręcznej pomijał zobowiązanie aktywów i scriptPubKey, węzeł mógł ponownie użyć wcześniej zweryfikowanego dowodu w kontekście, w którym był on nieważny.
To właśnie umożliwiło atakującemu utworzenie około 4 000 niezabezpieczonych LBTC i przekierowanie ich przez usługę peg-out SideSwap w celu wypłaty prawdziwych bitcoinów.
Podczas exploitu nie doszło do kradzieży kluczy prywatnych dzięki 11-z-15 multisig federacji oraz kluczom autoryzacyjnym SideSwap, które zgodnie z projektem zapobiegły takiej sytuacji.
Następnego dnia atakujący zwrócił 3 400 BTC, jednak zatrzymał około 598 BTC, co wtedy wart było około 47 milionów dolarów.
Atakujący następnie zażądał 10% nagrody za błąd w zamian za pozostałe BTC. Jednak Blockstream odrzucił tę ofertę, stwierdzając, że nie „zapłaci okupu znacznie przekraczającego ich udział ekonomiczny”.
Kilka dni później, 9 września, Blockstream wydał wzmocnioną wersję Elements, v23.3.4.
Czy poprawki mogą zapobiec przyszłym atakom?
Zapytany pod swoim pierwotnym postem na X, co uniemożliwi powtórzenie podobnego ataku, Back stwierdził, że wzmocniono trzy linie obrony.
napisał, że klucze autoryzacyjne peg-out (PAK) zostały odświeżone i przeniesione do zimnych portfeli sprzętowych. Drugą poprawką jest wyłączenie pamięci podręcznej walidacji dowodów oraz naprawa błędu w węzłach.
Co do trzeciej poprawki, Back napisał, że zasady konsensusu zostały wzmocnione „i działają w trybie fail-closed”.
Back dodał, że systemy przeszły liczne audyty prowadzone przez podmioty trzecie.
Ostrzeżenie dotyczące poprawek sugerowanych przez AI
Powiedział również, że jedną z lekcji, jakich nauczyli się po tym incydencie, jest podejście do każdej sugestii generowanej przez AI z nieufnością, stwierdzając: „nie ufaj, zweryfikuj”.
Ostrzeżenie Backa nie wynika z pojedynczego incydentu, ponieważ niezależna analiza wskazuje, że napastnik we wrześniu dokonał inżynierii odwrotnej, aby wykorzystać lukę bezpieczeństwa opartą na publicznym komitem GitHub, jeszcze przed aktualizacją żadnego węzła produkcyjnego.
Według Grupy Inteligencji Zagrożeń Google (GTIG), atakujący wykorzystali 141 usterki w okresie od stycznia do sierpnia 2026 roku; to o 14 przypadków więcej niż 127 zgłoszonych w całym 2025 roku.
Ujawniono, że narzędzia AI skracają czas między ujawnieniem błędu a udanym wykorzystaniem tej luki.
Liquid Federation poinformowało, że przygotowuje również zmiany w zarządzaniu i nadzorze, a więcej szczegółów zostanie podane w nadchodzących tygodniach.
Najmądrzejsze umysły kryptowalutowe już czytają nasz newsletter. Chcesz do nich dołączyć? Dołącz.