
Usterka w EVM Cosmos wykorzystana w sześciu sieciach, w tym MANTRA, ujawniła lukę bezpieczeństwa obejmującą około 40 blockchainów.
28 sierpnia Cosmos Labs powiedział, że ten sam błąd w rachunkowości został wykorzystany w sześciu sieciach, w tym MANTRA, TAC i KiiChain, zanim awaryjna odpowiedź rozprzestrzeniła się na szerszy ekosystem Cosmos EVM.
Atakujący przekształcili około 2,87 miliona dolarów za pośrednictwem dezentralizowanych giełd oraz szacowane 2,85 miliona dolarów za pośrednictwem scentralizowanych placów handlowych, jak wynika z postmortemu bezpieczeństwa Cosmos. Konta związane z działalnością scentralizowanych giełd zostały od tego czasu zamrożone.
MANTRA doznał największego publicznie opisanego ataku. Nieuprawniony portfel przeniósł około 720,9 miliona tokenów z dwóch adresów, które nie zatwierdziły transakcji z 20 sierpnia, bez naruszenia kluczy weryfikacyjnych, administratorów, zarządzania czy multisig.
[
Czytaj także
MANTRA Chain wróciła do pracy, ale zmiany w kodzie, o których nikt nie mówi, budzą obawy wśród programistów
Usterka wpłynęła na szerszy ekosystem Cosmos/EVM, czyli wspólną warstwę oprogramowania, która zapewnia chainom SDK Cosmos funkcjonalność kompatybilną z Ethereum. Po rozpoczęciu ataków Cosmos Labs skontaktował się z 40 sieciami i poinformował, że 13 innych potencjalnie zagrożonych chainów zastosowało łaty, zatrzymało lub wdrożyło środki ostrożności przed wykorzystaniem.
Odpowiedź ujawniła również 11 wdrożeń Cosmos EVM, o których Cosmos Labs wcześniej nie wiedział przez swoje kanały komunikacji bezpieczeństwa.
Taki potencjalny zasięg mieści się w szerszym ekosystemie Cosmos o wartości ponad 7 miliardów dolarów, według danych CryptoSlate tego portalu. Jednocześnie ta liczba obejmuje projekty, które mogły nie korzystać z podatnego oprogramowania i nie reprezentuje bezpośrednio wystawionych na zagrożenie kwot.
Cosmos początkowo niedoceniał usterkę
Cosmos Labs ujawnił, że błąd był zgłaszany miesiącami wcześniej, zanim atakujący go wykorzystali.
Firma powiedziała, że otrzymała pierwsze zgłoszenie o usterce 25 kwietnia, ale po testach stwierdziła, że usterka dotyczyła sieci z sześcioma miejscami po przecinku, podczas gdy znane produkcyjne chainy Cosmos EVM używały 18 miejsc po przecinku. Inżynierowie więc uważali, że wdrożone sieci nie są zagrożone.
Według firmy:
“Na podstawie tej oceny Cosmos Labs rozwiązał usterkę poprzez cichy, publiczny proces łaty, a nie prywatny proces dystrybucji łatek, stosowany w przypadku usterki, która może zagrozić funduszom użytkowników w trybie żyjącym.”
Poprawka została włączona do głównego kodu 15 maja i została traktowana jako cicha publiczna łata, a nie jako awaryjny wydanie bezpieczeństwa. W tym samym czasie nie została natychmiast przeniesiona do starszych gałęzi, ponieważ zmiana była przełomowa i wymagała koordynowanych aktualizacji.
Ta ocena zmieniła się na początku sierpnia, gdy kolejne badania pokazały, że wdrożenia Cosmos EVM były wrażliwe niezależnie od konfiguracji dziesiętnych.
Poprawione wersje v0.6.2 i v0.7.2 pojawiły się późno 19 sierpnia. Następnego ranka publiczny pull request w forku innego projektu opisał usterkę i drogę jej wykorzystania. Pierwsza znana nieautoryzowana transakcja MANTRA nastąpiła mniej niż 12 godzin później.
Błąd łączył dwa błędy w rachunkowości. Atakujący mógł spowodować podwójne przepełnienie bez znaku, co tworzyło nietypowo wysoki stan, a następnie użyć tego stanu do przepełnienia innego konta i wydobycia jego prawidłowego stanu bez zwiększenia całkowitej ilości tokenów.
TAC zgłosił wykorzystanie około 45 godzin po MANTRA, a KiiChain szybko za nim poszedł. Cosmos Labs zalecił następnie, aby chainy Cosmos EVM zatrzymały się i zaktualizowały, podczas gdy koordynował szerszą odpowiedź.
MANTRA przeżył największy ujawniony atak
W MANTRA atakujący przeniósł około 600 milionów tokenów z adresu do spalania i kolejne 120,9 miliona z multisigu z ery genezy.
Żadne nowe tokeny nie zostały wyemitowane. Zamiast tego dotychczasowe niewielkie salda stały się przenoszalne, zwiększając obiegową podaż o około 720,9 miliona MANTRA.
Projekt ocenił tę operację na około 3,6 miliona dolarów przy cenie sprzed incydentu. Do 28 sierpnia żadne tokeny nie zostały odzyskane. Około 38 milionów pozostawało zamrożonych na koncie atakującego, podczas gdy reszta została śledzona przez drogi giełdowe i przekazana platformom oraz organom ścigania.
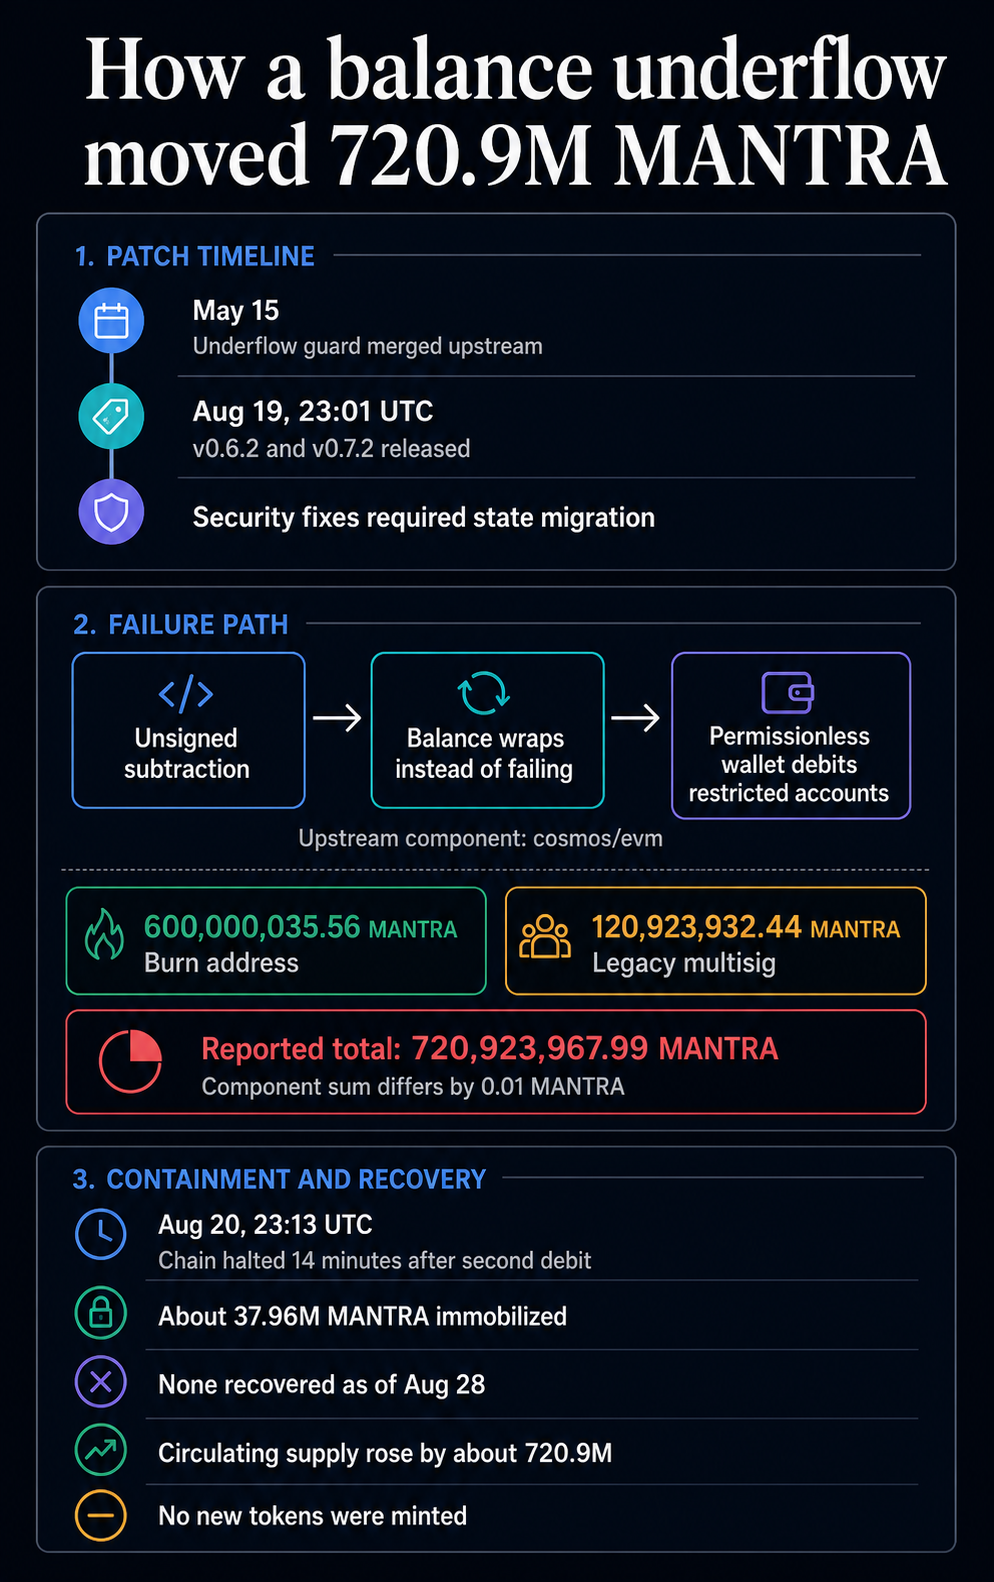
MANTRA również przyznał, że jego monitorowanie nie wykryło pierwszej transakcji przez prawie cztery godziny, ponieważ traktowało adres do spalania jako niezdolny do przekazywania środków. Sieć zatrzymała się 14 minut po drugiej nieautoryzowanej debecie, co spowodowało przerwę około 30 godzin.
MANTRA spadła do najniższego poziomu w historii po ataku, po czym odbiła się o około 14% do około 0,004744 dolara po postmortem.
Szerokie skutki skłoniły Cosmos Labs do zmiany procedur triażowania i ujawniania usterk po tym, jak błąd, początkowo uznany za mało prawdopodobny do zagrożenia produkcji, docierał w końcu do sześciu sieci i wymusił działania awaryjne w dziesiątkach innych.
Artykuł Cosmos błędnie ocenił krytyczny błąd przez 4 miesiące, zanim hakerzy ukraśli prawie 6 milionów dolarów w 6 sieciach pojawił się po raz pierwszy na CryptoSlate.