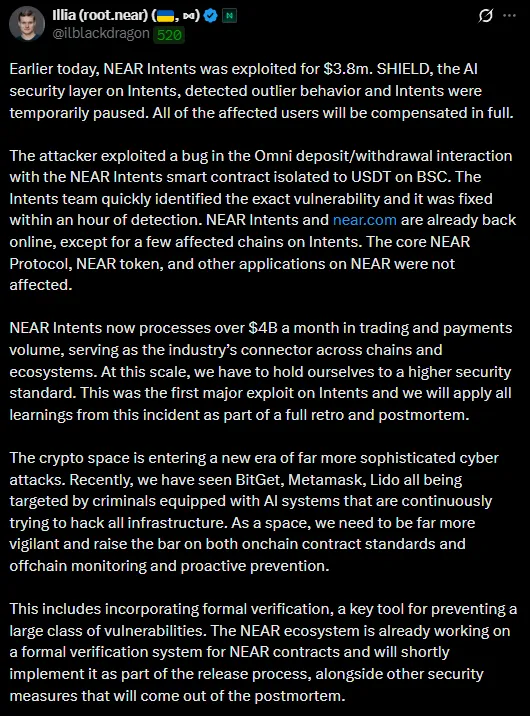
- Bug tersebut telah diisolasi dalam jaringan infrastruktur Omni dengan USDT di BSC saat melakukan setoran/penarikan melalui kontrak pintar NEAR Intents
- Anomali tersebut ditemukan oleh SHIELD—lapisan AI pemantauan internal proyek, setelah itu layanan sementara dihentikan
- Kerentanan tersebut ditutup dalam waktu satu jam setelah ditemukan; NEAR Intents kini sudah beroperasi kembali, kecuali beberapa jaringan tertentu
- Protokol utama NEAR dan token tidak terpengaruh—ini adalah eksploit besar pertama yang menyerang Intents, yang kini memproses lebih dari $4 miliar omset per bulan
Polosukhin mencatat peningkatan serangan yang menggunakan sistem AI terhadap infrastruktur besar, menyebutkan kasus-kasus terbaru dengan Bitget, MetaMask, dan Lido.
NEAR berencana menerapkan verifikasi formal kontrak dalam proses peluncuran dan mengajak proyek-proyek lain untuk bergabung dengan SHIELD guna bertukar data tentang ancaman. Analisis lengkap insiden ini dijanjikan akan dipublikasikan dalam beberapa hari mendatang.