
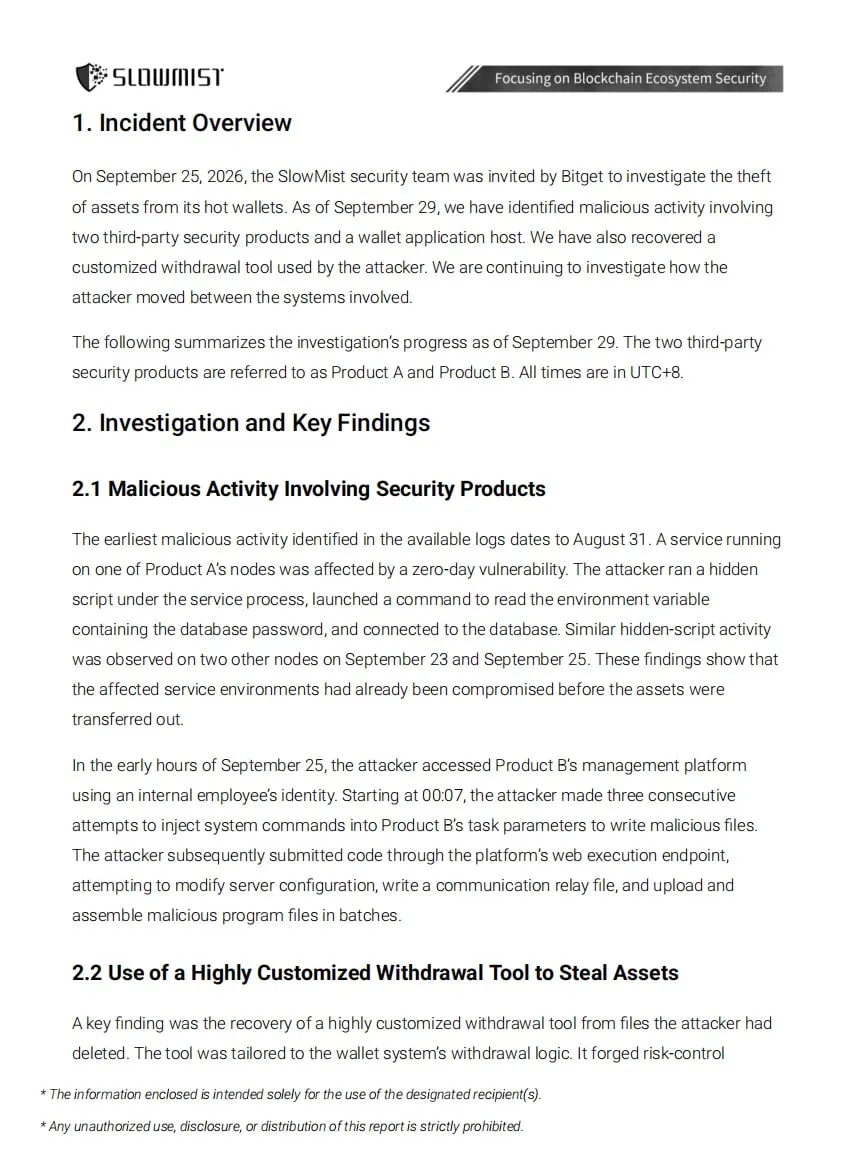
Para peretas berada di dalam infrastruktur bursa selama 25 hari sebelum menarik dana.
Kerentanan hari nol terdapat pada perangkat lunak perlindungan pihak ketiga—melalui kerentanan tersebut, pelaku memperoleh kata sandi dari variabel lingkungan dan kredensial internal tingkat tinggi.
Dengan menggunakan kredensial tersebut, mereka mendapatkan akses ke basis data dompet, memalsukan parameter kontrol risiko, dan menggunakan alat khusus untuk memanipulasi penarikan. Sebelum pencurian utama, para peretas menguji kontrol risiko dengan transfer kecil.
CEO Bitget Gracey Chen menyatakan bahwa ia tidak optimis tentang pengembalian dana secara penuh, mengacu pada pengalaman peretasan Bybit pada tahun 2025—saat itu hanya sebagian kecil dana yang berhasil dikembalikan.