
Menyusul eksploitasi pada bulan September yang menguras sekitar 320 juta dolar AS dalam bentuk BTC dan meninggalkan celah pada cadangannya, Liquid Federation kini mengumumkan bahwa mereka telah memulihkan dukungan penuh Bitcoin 1:1 untuk LBTC.
Koin-koin yang hilang dilaporkan disuplai oleh Blockstream. LBTC adalah token yang mewakili Bitcoin pada sidechain Blockstream.
Blockstream menutupi kekurangan cadangan
Liquid Federation membagikan pembaruan di X pada hari Selasa, 3 November, dengan menulis bahwa mereka “dengan senang hati mengumumkan bahwa cadangan bitcoin jaringan telah sepenuhnya dipulihkan, sehingga kembali memberikan dukungan 1:1 BTC untuk semua LBTC.”
CEO Blockstream, Adam Back, membagikan tangkapan layar dari dasbor yang menunjukkan aset Liquid Network sama dengan liabilitasnya pada tingkat 100%. Tangkapan layar tersebut juga menunjukkan bahwa defisit cadangan kini menjadi 0,00 BTC.
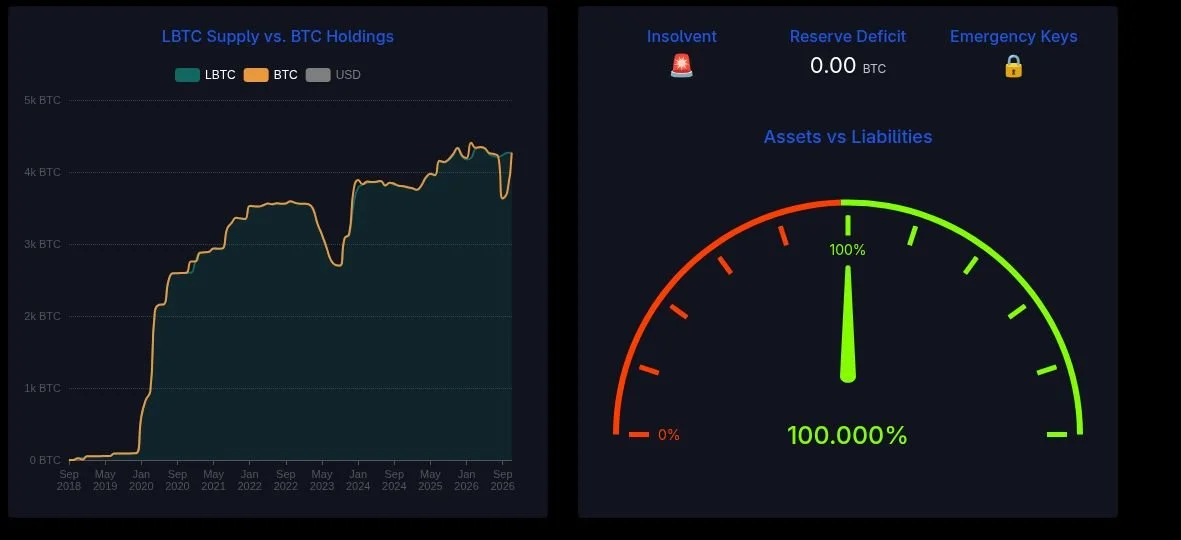 Dasbor yang menunjukkan aset Liquid Network sama dengan liabilitasnya pada tingkat 100%.. Sumber: Adam Back via X/Twitter
Ketika Samson Mow, anggota dewan Liquid Federation sekaligus mantan eksekutif Blockstream, ditanya tentang sumber dana tersebut, ia menjawab, “Seperti yang telah sering disebutkan, Blockstream.”
Mow melacak setoran secara publik, menunjukkan bahwa 50 BTC masuk ke dompet federasi pada 28 Oktober, menyisakan kekurangan 550 BTC. 300 BTC ditambahkan ke dompet pada hari Senin, diikuti oleh tambahan 250 BTC di hari yang sama, sehingga kembali memulihkan nilai tukar tetapnya.
Pertukaran langsung antara Bitcoin dan LBTC telah dimulai kembali beberapa minggu sebelumnya melalui penyedia yang berpartisipasi.
Namun, Federasi belum menyatakan apakah semua pembatasan peg-out yang tersisa kini telah dicabut. Selain itu, selain setoran dari Blockstream, federasi juga belum memberikan penjelasan tentang bagaimana lubang tersebut dapat ditutup sepenuhnya.
Bagaimana para penyerang mencetak LBTC tanpa dukungan
Peretas bertopi putih yang menyebut dirinya sendiri mengeksploitasi sebuah fitur buy-in di Elements, yaitu perangkat lunak open-source yang menjalankan Liquid, pada 6 September.
Kesalahan tersebut terletak pada cache yang menyimpan hasil pemeriksaan rangeproof yang mahal. Karena kunci cache tidak memasukkan komitmen aset dan scriptPubKey, sebuah node dapat menggunakan kembali bukti yang telah diverifikasi sebelumnya dalam konteks di mana bukti tersebut tidak valid.
Inilah yang memungkinkan penyerang untuk mencetak sekitar 4.000 LBTC tanpa dukungan dan mengirimkannya melalui layanan peg-out SideSwap untuk menarik Bitcoin sungguhan.
Kunci privat tidak dicuri dalam eksploitasi ini berkat multisig 11-of-15 milik federasi dan kunci otorisasi SideSwap, yang berfungsi sesuai desain untuk mencegah kejadian seperti ini.
Keesokan harinya, penyerang mengembalikan 3.400 BTC tetapi menyimpan sekitar 598 BTC, yang bernilai sekitar 47 juta dolar AS pada saat itu.
Penyerang kemudian menuntut hadiah bug sebesar 10% sebagai imbalan atas BTC yang tersisa. Namun, Blockstream menolak tawaran tersebut, karena mereka menyatakan tidak akan “membayar uang tebusan yang jauh melebihi partisipasi ekonomi mereka.”
Beberapa hari kemudian, pada 9 September, Blockstream merilis versi Elements yang telah diperkuat, v23.3.4.
Bisakah perbaikan ini mencegah serangan di masa depan?
Saat ditanya di bawah unggahan awalnya di X apa yang akan mencegah jenis serangan yang mereka alami terjadi lagi, Back mengatakan bahwa tiga lapis pertahanan telah diperkuat.
Ia menulis bahwa kunci otorisasi peg-out (PAK) telah diperbarui dan dipindahkan ke dompet perangkat keras dingin. Perbaikan kedua adalah bahwa cache validasi bukti telah dinonaktifkan dan bug tersebut telah diperbaiki untuk node.
Untuk perbaikan ketiga, Back menulis, aturan konsensus telah diperkuat, “dan bersifat fail-closed.”
Back menambahkan bahwa sistem telah menjalani berbagai audit pihak ketiga.
Peringatan tentang perbaikan yang disarankan AI
Ia juga mengatakan bahwa salah satu pelajaran yang mereka dapatkan dari insiden tersebut adalah memperlakukan setiap saran AI dengan kecurigaan, dengan menyatakan, “jangan percaya, verifikasi terlebih dahulu.”
Peringatan Back bukan berasal dari satu insiden terisolasi, karena analisis independen menunjukkan bahwa penyerang pada bulan September melakukan rekayasa balik terhadap kerentanan tersebut dari sebuah commit GitHub yang dipublikasikan sebelum ada node produksi yang ditingkatkan.
Menurut Google’s Threat Intelligence Group (GTIG), penyerang memanfaatkan 141 celah antara Januari dan Agustus 2026; jumlah ini 14 insiden lebih banyak daripada 127 insiden yang tercatat sepanjang tahun 2025.
Diumumkan bahwa alat-alat AI semakin memperkecil jarak antara pengungkapan suatu bug dan eksploitasi yang berhasil.
Liquid Federation menyatakan bahwa mereka juga sedang mempersiapkan perubahan dalam tata kelola dan pengawasan, dengan rincian lebih lanjut dijanjikan dalam beberapa minggu mendatang.
Para pemikir kripto terpandai sudah membaca newsletter kami. Ingin bergabung? Bergabunglah dengan mereka.