
Sebuah kerentanan Cosmos EVM dieksploitasi di enam jaringan, termasuk MANTRA, mengungkap celah keamanan yang meluas hingga sekitar 40 blockchain.
Pada 28 Agustus, Cosmos Labs mengatakan bahwa kesalahan akuntansi yang sama telah dieksploitasi di enam jaringan, termasuk MANTRA, TAC, dan KiiChain, sebelum respons darurat menyebar ke seluruh ekosistem Cosmos EVM.
Pelaku serangan mengubah sekitar $2,87 juta melalui bursa terdesentralisasi dan diperkirakan $2,85 juta melalui platform terpusat, menurut laporan postmortem keamanan Cosmos. Akun yang terhubung dengan aktivitas bursa terpusat sejak itu telah dibekukan.
MANTRA mengalami serangan paling besar yang dijelaskan secara publik. Dompet tanpa hak istimewa memindahkan sekitar 720,9 juta token dari dua alamat yang tidak mengizinkan transaksi pada 20 Agustus, tanpa membahayakan kunci validator, administrator, tata kelola, atau multisig.
[
Bacaan Terkait
MANTRA Chain kembali online, tetapi perubahan kode yang diam-diam memicu kekhawatiran pengembang
Kerentanan tersebut memengaruhi ekosistem Cosmos/EVM yang lebih luas, yaitu lapisan perangkat lunak bersama yang memberikan fungsionalitas kompatibel dengan Ethereum kepada rantai Cosmos SDK. Setelah serangan dimulai, Cosmos Labs menghubungi 40 jaringan dan mengatakan bahwa 13 rantai lain yang berpotensi terpapar telah melakukan patch, menghentikan operasi, atau menerapkan mitigasi sebelum dieksploitasi.
Respons tersebut juga mengungkap 11 penyebaran Cosmos EVM yang sebelumnya tidak diketahui oleh Cosmos Labs melalui saluran komunikasi keamanannya.
Jangkauan potensial tersebut berada dalam ekosistem Cosmos yang lebih luas yang bernilai lebih dari $7 miliar, menurut CryptoSlate's data. Sementara itu, angka ini mencakup proyek-proyek yang mungkin tidak menggunakan perangkat lunak rentan tersebut dan tidak mewakili jumlah yang benar-benar terpapar.
Cosmos awalnya meremehkan kerentanan tersebut
Cosmos Labs mengungkapkan bahwa kesalahan tersebut telah dilaporkan beberapa bulan sebelum pelaku serangan mengeksploitasinya.
Perusahaan tersebut mengatakan bahwa mereka menerima laporan awal tentang kerentanan tersebut pada 25 April, tetapi setelah pengujian menyimpulkan bahwa kerentanan tersebut memengaruhi jaringan dengan enam desimal, sementara rantai Cosmos EVM produksi yang sudah dikenal menggunakan 18 desimal. Oleh karena itu, para insinyur meyakini bahwa jaringan yang sudah diterapkan tidak berisiko.
Menurut perusahaan tersebut:
“Berdasarkan penilaian tersebut, Cosmos Labs menangani kerentanan tersebut melalui proses patch publik yang diam-diam, bukan melalui proses distribusi patch privat yang digunakan ketika sebuah kerentanan diyakini mengancam dana pengguna yang sedang beroperasi.”
Pembaruan telah digabungkan ke basis kode utama pada 15 Mei dan ditangani sebagai patch publik yang diam-diam, bukan sebagai rilis keamanan darurat. Pada saat yang sama, pembaruan tersebut tidak langsung diporting ke cabang-cabang yang lebih tua karena perubahan tersebut mengubah status dan memerlukan peningkatan terkoordinasi.
Penilaian tersebut berubah pada awal Agustus ketika penelitian lebih lanjut menunjukkan bahwa penyebaran Cosmos EVM rentan terhadap eksploitasi, terlepas dari konfigurasi desimalnya.
Rilis v0.6.2 dan v0.7.2 yang telah diperbaiki tiba pada 19 Agustus malam. Keesokan paginya, sebuah permintaan pull publik di fork proyek lain menjelaskan kerentanan dan jalur eksploitasi. Transaksi tidak sah pertama MANTRA terjadi kurang dari 12 jam kemudian.
Kesalahan tersebut menggabungkan dua kegagalan akuntansi. Seorang penyerang dapat memicu underflow integer tanpa tanda yang menciptakan saldo yang sangat besar, lalu menggunakan kondisi tersebut untuk membanjiri akun lain dan menarik saldo sahnya tanpa meningkatkan total pasokan token.
TAC melaporkan eksploitasi sekitar 45 jam setelah MANTRA, dengan KiiChain menyusul tak lama kemudian. Cosmos Labs kemudian merekomendasikan agar rantai Cosmos EVM menghentikan operasi dan melakukan upgrade sambil mengoordinasikan respons yang lebih luas.
MANTRA menyerap serangan terbesar yang diungkapkan
Pada MANTRA, penyerang memindahkan sekitar 600 juta token dari alamat pembakaran dan 120,9 juta dari multisig era genesis yang sudah ada.
Tidak ada token baru yang dicetak. Sebaliknya, saldo yang sebelumnya tidak aktif menjadi transferable, meningkatkan pasokan yang beredar sekitar 720,9 juta MANTRA.
Proyek tersebut menilai pergerakan tersebut sekitar $3,6 juta menggunakan harga sebelum insiden. Hingga 28 Agustus, tidak ada token yang berhasil dipulihkan. Sekitar 38 juta masih terkunci di akun penyerang, sementara sisanya telah dilacak melalui rute bursa dan dirujuk ke platform serta penegak hukum.
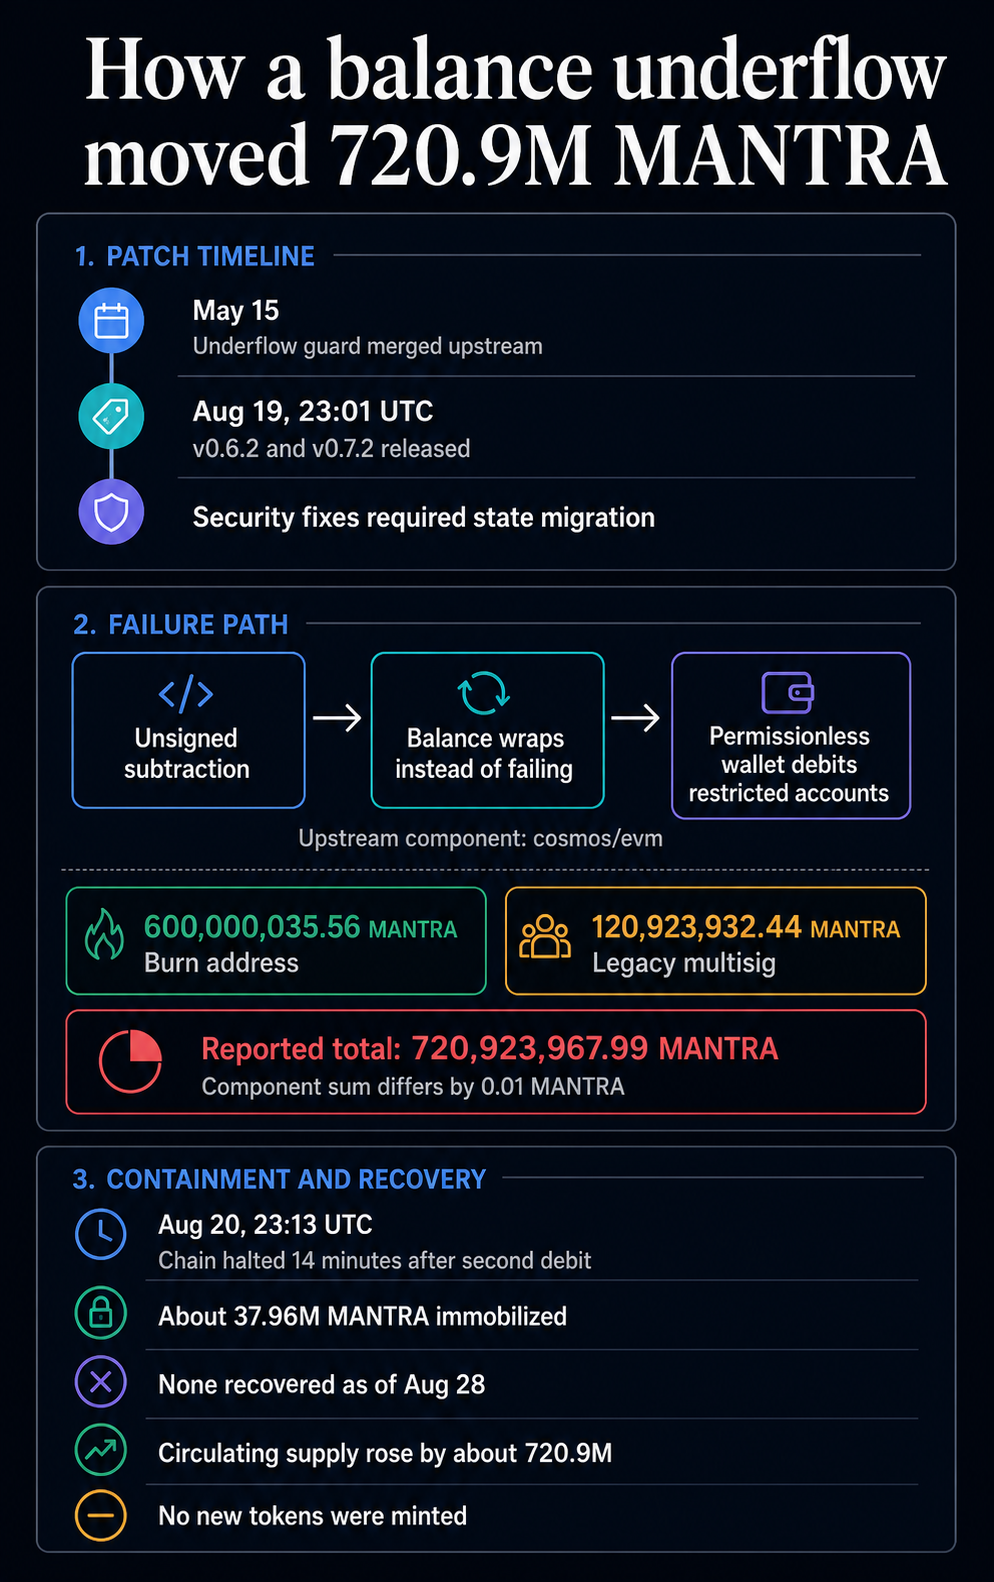
MANTRA juga mengakui bahwa pemantauannya gagal menandai transaksi pertama selama hampir empat jam karena menganggap alamat pembakaran tidak mampu memindahkan dana. Rantai tersebut berhenti 14 menit setelah debit tidak sah kedua, mengakibatkan gangguan sekitar 30 jam.
MANTRA turun ke titik terendah sepanjang masa setelah serangan sebelum rebound sekitar 14% menjadi sekitar $0,004744 setelah laporan postmortem.
Dampak yang lebih luas telah mendorong Cosmos Labs untuk merevisi prosedur triase dan pengungkapan kerentanan setelah sebuah kesalahan yang awalnya dinilai tidak akan mengancam rantai produksi akhirnya menjangkau enam jaringan dan memaksa tindakan darurat di puluhan jaringan lainnya.
Postingan Cosmos salah menilai bug kritis selama 4 bulan sebelum peretas mencuri hampir $6 juta di 6 rantai pertama kali muncul di CryptoSlate.