
एक Cosmos EVM विकास दोष, MANTRA सहित छह नेटवर्क में शामिल है, जिससे लगभग 40 ब्लॉकचेन की सुरक्षा में खामी सामने आई।
28 अगस्त को, Cosmos Labs ने कहा कि एक ही लेखांकन दोष, MANTRA, TAC और KiiChain सहित छह नेटवर्क में शामिल है, इससे पहले आपातकालीन उपाय बड़े Cosmos EVM इकोसिस्टम में फैल गया था।
अटैकर्स डिसेंट्रलाइज़्ड एक्सचेंजों के ज़रिए लगभग $2.87 मिलियन और केंद्रीकृत मंचों के ज़रिए अनुमानित $2.85 मिलियन का रूपांतरण किया, Cosmos सुरक्षा पोस्टमॉर्टम के अनुसार। केंद्रीकृत एक्सचेंज गतिविधि से जुड़े अकाउंट्स को तब से फ्रीज़ कर दिया गया है।
MANTRA सबसे बड़ा सार्वजनिक रूप से विस्तृत हमला झेला। एक अनधिकृत वॉलेट ने दो पतों से लगभग 720.9 मिलियन टोकन ट्रांसफर किए, जिन्होंने 20 अगस्त के लेनदेन को अनुमति नहीं दी थी, बिना वैलिडेटर, एडमिनिस्ट्रेटर, गवर्नेंस या मल्टीसिग कुंजियों को खतरे में डाले।
[
संबंधित पढ़ने के लिए
MANTRA चेन ऑनलाइन है, लेकिन चुपके से कोड बदलावों से डेवलपर्स की चिंता बढ़ी
यह दोष बड़े Cosmos/EVM इकोसिस्टम को प्रभावित करता है, जो एक साझा सॉफ्टवेयर लेयर है जो Cosmos SDK चेन को Ethereum-अनुकूल कार्यक्षमता देता है। हमले शुरू होने के बाद, Cosmos Labs ने 40 नेटवर्क से संपर्क किया और कहा कि 13 अन्य संभावित रूप से खुले चेन ने पैच, रोक या रोकथाम लागू कर ली थी, इससे पहले कि उन्हें शामिल किया जाता।
इस प्रतिक्रिया में 11 Cosmos EVM डेप्लॉयमेंट भी सामने आए जिनके बारे में Cosmos Labs को पहले सुरक्षा संचार चैनलों के ज़रिए पता नहीं था।
यह संभावित पहुंच बड़े Cosmos इकोसिस्टम में है, जिसका मूल्य $7 बिलियन से अधिक है, CryptoSlate के डेटा के अनुसार। इस बीच, यह आंकड़ा ऐसे प्रोजेक्ट्स को शामिल करता है जिन्होंने संभावित रूप से खतरनाक सॉफ्टवेयर का इस्तेमाल नहीं किया था और यह सीधे खुले रूप से प्रभावित राशि का प्रतिनिधित्व नहीं करता है।
Cosmos ने शुरुआत में दोष को कम आंका
Cosmos Labs ने खुलासा किया कि इस दोष की रिपोर्ट कई महीने पहले ही की गई थी, जब तक कि हमलावरों ने इसका इस्तेमाल नहीं किया था।
फर्म ने कहा कि उसे दोष की पहली रिपोर्ट 25 अप्रैल को मिली थी, लेकिन परीक्षण के बाद निष्कर्ष निकाला कि यह दोष छह दशमलव वाले नेटवर्क को प्रभावित करता है, जबकि ज्ञात प्रोडक्शन Cosmos EVM चेन 18 दशमलव का इस्तेमाल करते हैं। इंजीनियरों का मानना था कि डेप्लॉय किए गए नेटवर्क खतरे में नहीं थे।
फर्म के अनुसार:
“उस आकलन के आधार पर, Cosmos Labs ने इस दोष को चुपके से सार्वजनिक पैच प्रक्रिया के ज़रिए ठीक किया, न कि निजी पैच वितरण प्रक्रिया के ज़रिए जब यह माना जाता है कि दोष लाइव यूज़र फंड को खतरे में डाल सकता है।”
ठीक करने का काम 15 मई को मुख्य कोडबेस में शामिल किया गया था और इसे आपातकालीन सुरक्षा रिलीज़ के बजाय चुपके से सार्वजनिक पैच के रूप में संभाला गया था। उसी समय, इसे तुरंत पुरानी ब्रांच में वापस नहीं लाया गया क्योंकि बदलाव स्टेट ब्रेकिंग था और समन्वित अपग्रेड की आवश्यकता थी।
यह आकलन अगस्त की शुरुआत में बदल गया जब अधिक शोध से पता चला कि Cosmos EVM डेप्लॉयमेंट उनकी दशमलव कॉन्फ़िगरेशन के बावजूद खतरे में थे।
पैच किए गए v0.6.2 और v0.7.2 रिलीज़ 19 अगस्त को देर से आए। अगली सुबह, एक अन्य प्रोजेक्ट के फोर्क में सार्वजनिक पुल रिक्वेस्ट ने दोष और इसके इस्तेमाल के रास्ते का वर्णन किया। MANTRA का पहला ज्ञात अनधिकृत लेनदेन 12 घंटे से भी कम समय बाद हुआ।
यह दोष दो लेखांकन दोषों को मिलाता है। एक हमलावर एक अनसाइन्ड इंटीजर अंडरफ्लो को ट्रिगर कर सकता है जिससे असामान्य रूप से बड़ी बैलेंस बन जाती है, फिर इस स्थिति का इस्तेमाल कर दूसरे अकाउंट को ओवरफ्लो करके उसकी वैध बैलेंस निकाल सकता है बिना कुल टोकन सप्लाई बढ़ाए।
TAC ने MANTRA के लगभग 45 घंटे बाद हमले की रिपोर्ट की, जिसके बाद KiiChain भी जल्द ही आया। Cosmos Labs ने बाद में सुझाव दिया कि Cosmos EVM चेन रोक दें और अपग्रेड करें जब तक कि वह बड़ी प्रतिक्रिया का समन्वय नहीं कर लेता।
MANTRA ने सबसे बड़ा खुलासा हमला सहन किया
MANTRA पर, MANTRA, हमलावर ने लगभग 600 मिलियन टोकन एक बर्न एड्रेस से और एक और 120.9 मिलियन पुराने जेनेसिस एरा के मल्टीसिग से ट्रांसफर किए।
ए टोकन नहीं बनाए गए। इसके बजाय, पहले निष्क्रिय बैलेंस ट्रांसफर करने योग्य हो गए, जिससे चल रही आपूर्ति लगभग 720.9 मिलियन MANTRA बढ़ गई।
प्रोजेक्ट ने इस ट्रांसफर को लगभग $3.6 मिलियन के रूप में मूल्यांकित किया, इससे पहले की कीमत का उपयोग करते हुए। 28 अगस्त तक, कोई भी टोकन वापस नहीं लिया गया था। लगभग 38 मिलियन अभी भी हमलावर के अकाउंट में फंसे हुए थे, जबकि बाकी को एक्सचेंज मार्गों के ज़रिए ट्रेस किया गया था और प्लेटफॉर्म और कानून प्रवर्तन को रिपोर्ट किया गया था।
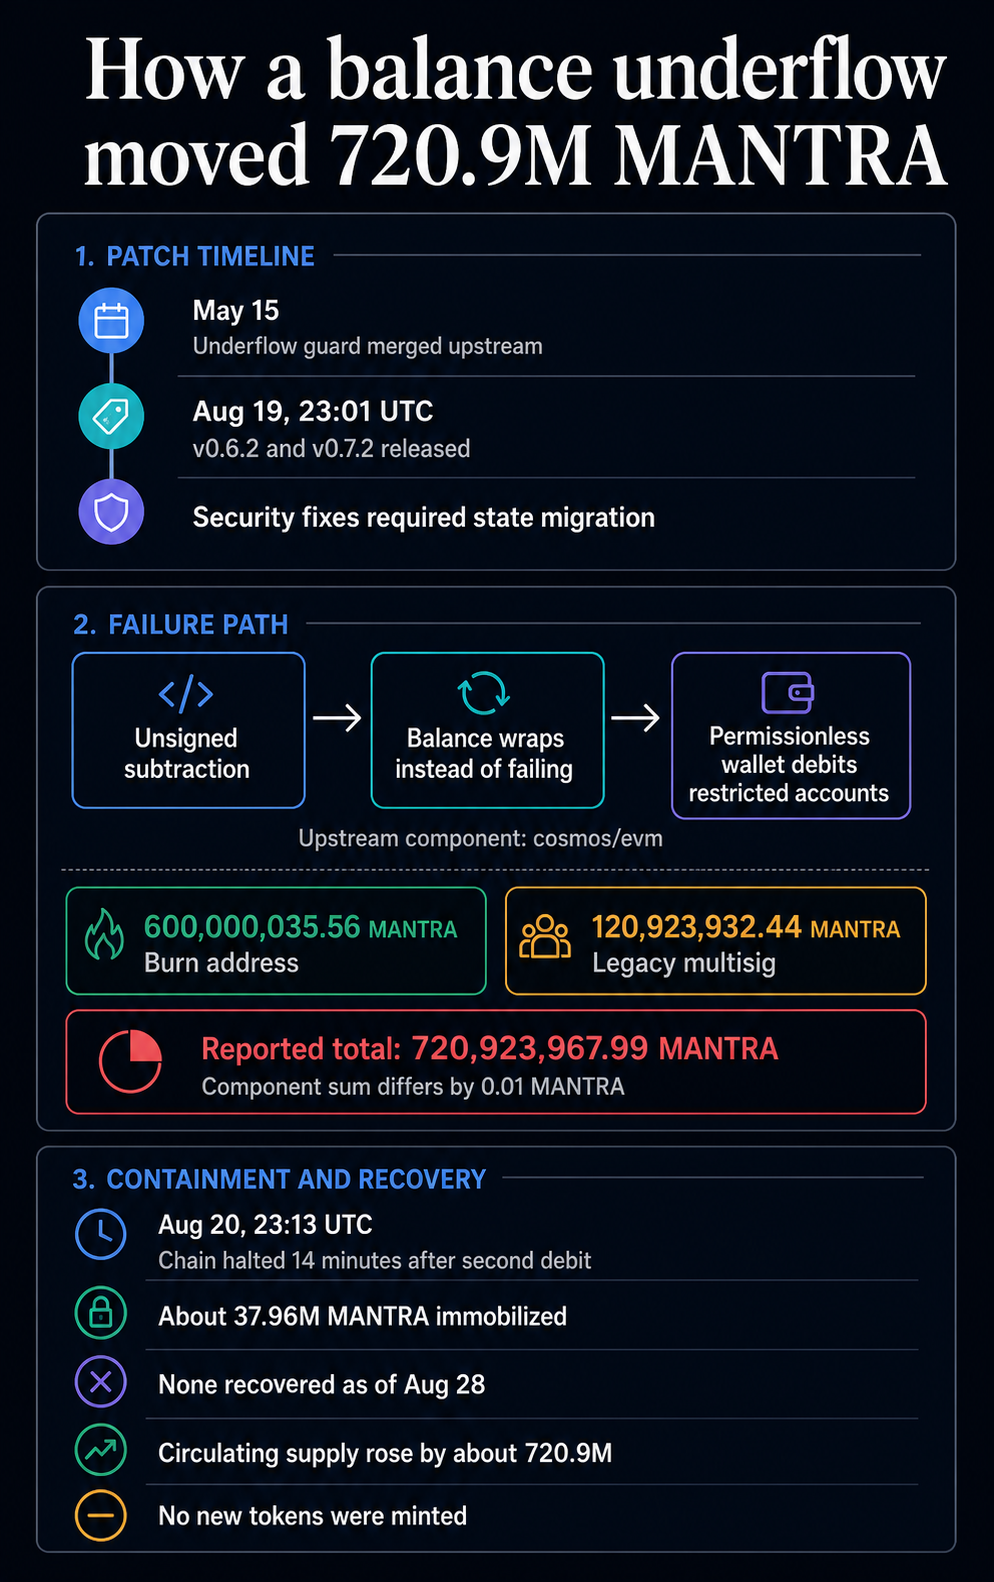
MANTRA ने भी स्वीकार किया कि उसकी निगरानी पहले लेनदेन को लगभग चार घंटे तक फ्लैग नहीं कर सकी क्योंकि उसने बर्न एड्रेस को फंड ट्रांसफर करने में असमर्थ माना। चेन दूसरे अनधिकृत डेबिट के 14 मिनट बाद रोक दी गई, जिससे लगभग 30 घंटे का आउटेज हुआ।
हमले के बाद MANTRA अपने सर्वकालिक निचले स्तर पर आ गया, जिसके बाद पोस्टमॉर्टम के बाद लगभग 14% बढ़कर लगभग $0.004744 हो गया।
व्यापक प्रभाव Cosmos Labs को अपने दोष ट्राइज और खुलासा प्रक्रियाओं को संशोधित करने के लिए मजबूर कर दिया है, क्योंकि एक दोष जिसे शुरुआत में प्रोडक्शन चेन को खतरे में डालने की संभावना नहीं माना गया था, अंततः छह नेटवर्क तक पहुंच गया और दर्जनों अन्य नेटवर्क में आपातकालीन कार्रवाई करने के लिए मजबूर कर दिया।
पोस्ट Cosmos ने 4 महीने तक एक महत्वपूर्ण बग को गलत आंका, जब तक कि हैकर्स ने 6 चेन में लगभग $6 मिलियन चुरा लिए पहली बार CryptoSlate पर दिखाई दिया।