
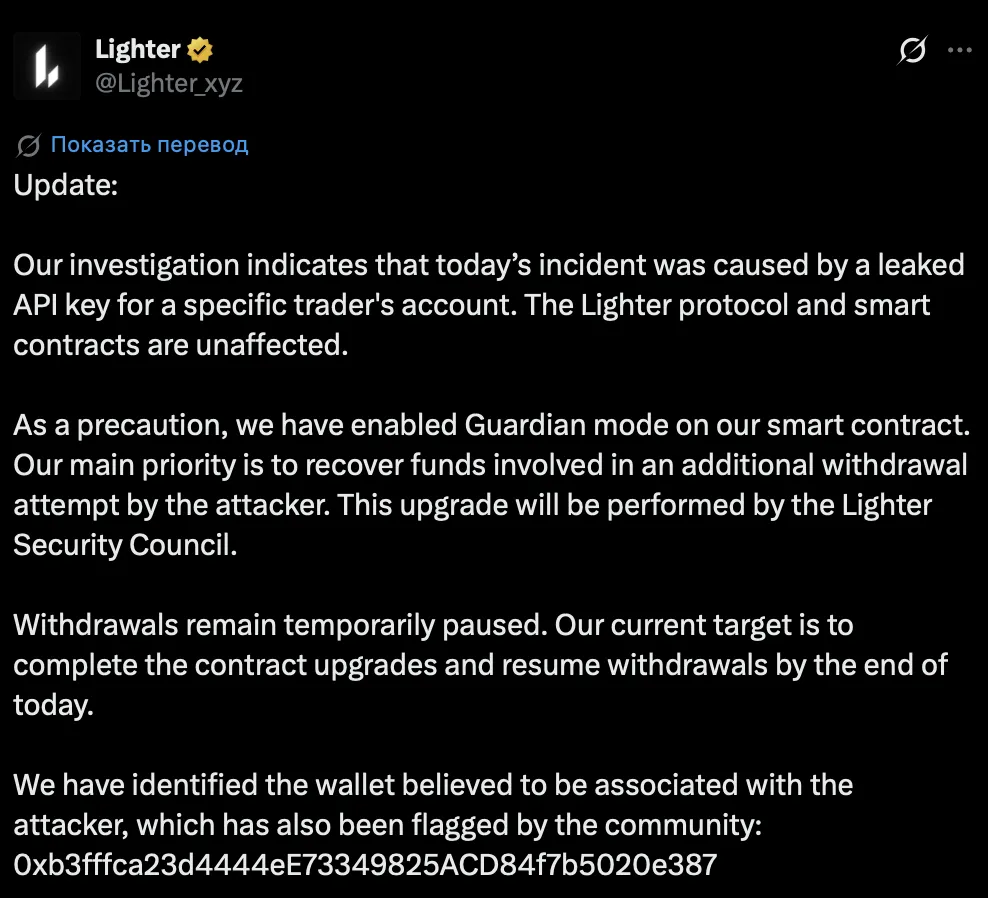
L’équipe de Lighter (LIT) a indiqué que la fuite de la clé API d’un trader était à l’origine de l’incident survenu aujourd’hui. Selon les résultats de l’enquête préliminaire, le protocole lui-même et les contrats intelligents de la plateforme n’ont pas été affectés.
16 Nov, 2026parDropsTab
Principaux détails :
- À titre de précaution, Lighter a activé le mode de protection Guardian pour le contrat intelligent.
- L'équipe tente de récupérer les fonds affectés par une tentative de retrait supplémentaire de la part de l'attaquant. Pour cela, le Conseil de sécurité de Lighter procédera à une mise à niveau du contrat.
- Les retraits restent suspendus. La plateforme prévoit d'achever la mise à niveau et de reprendre les opérations avant la fin du 16 novembre.
- Lighter a également identifié l'adresse présumée de l'attaquant : 0xb3fffca23d4444eE73349825ACD84f7b5020e387.
Auparavant, la plateforme avait temporairement suspendu les retraits et la création de pools pendant l'enquête sur l'incident.
Continuer la lecture de cet article sur la source: x.com