
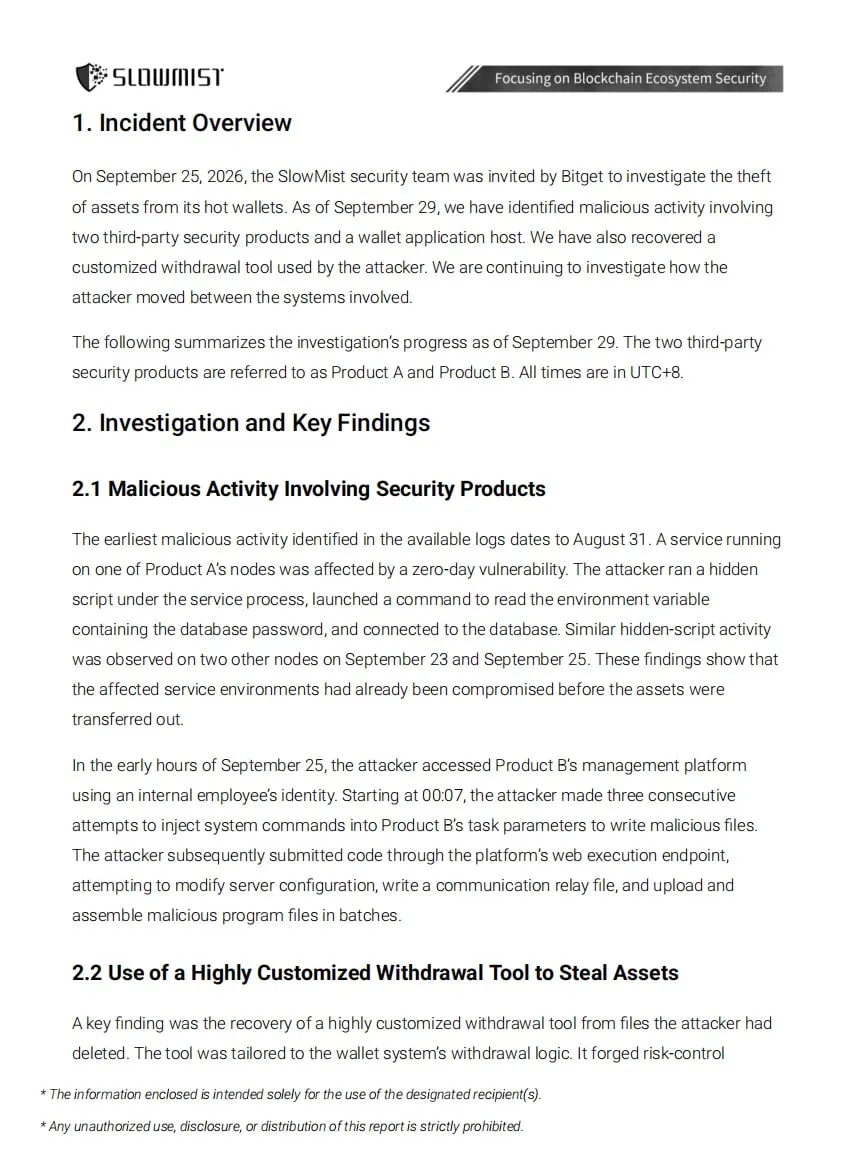
Les hackers se sont trouvés à l'intérieur de l'infrastructure de la bourse pendant 25 jours avant de retirer des fonds.
La vulnérabilité zero-day résidait dans un logiciel de protection tiers – grâce à elle, les attaquants ont obtenu les mots de passe depuis les variables d'environnement ainsi que des informations d'identification internes de haut niveau.
Avec ces informations, ils ont accédé à la base de données des portefeuilles, falsifié les paramètres de contrôle des risques et utilisé un outil personnalisé pour manipuler les retraits. Avant le vol principal, les attaquants avaient testé les contrôles de risque par de petits transferts.
La PDG de Bitget, Grace Chen, a déclaré ne pas être optimiste quant au retour intégral des fonds, évoquant l'expérience du piratage de Bybit en 2025 – à l'époque, seul un petit montant avait pu être récupéré.