
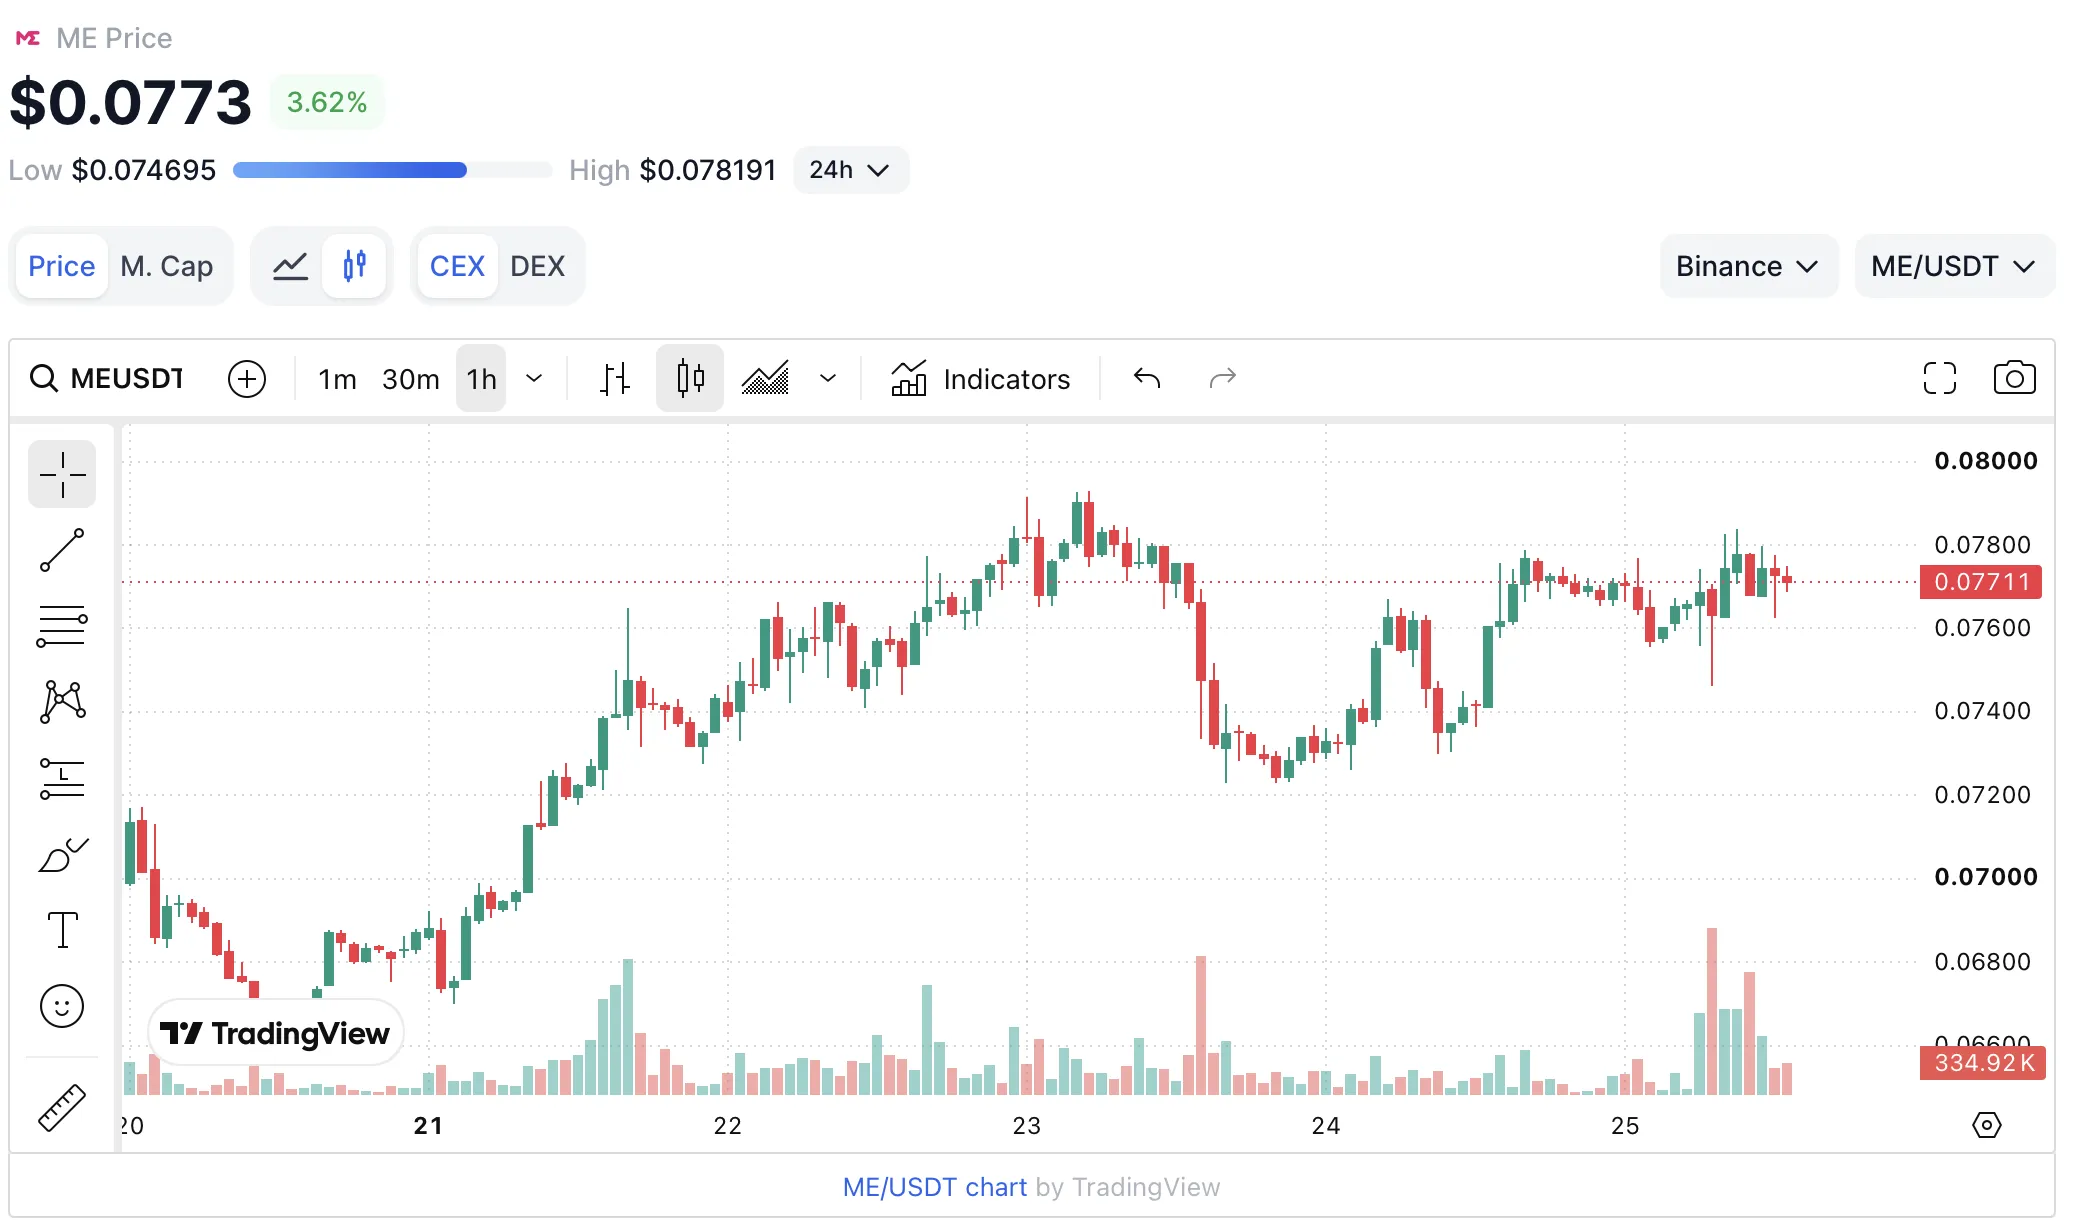
Magic Eden a déclaré que la plateforme elle-même n'avait pas été piratée. La vulnérabilité a été découverte dans Limit Break Payment Processor V2 – un smart contrat de trading pour NFT développé par Limit Break, que Magic Eden a cessé d'utiliser pour les transactions avec des actifs EVM depuis 2024.
Les utilisateurs sont invités à révoquer les autorisations accordées à Magic Eden en attendant de nouvelles instructions.
Continuer la lecture de cet article sur la source: x.com