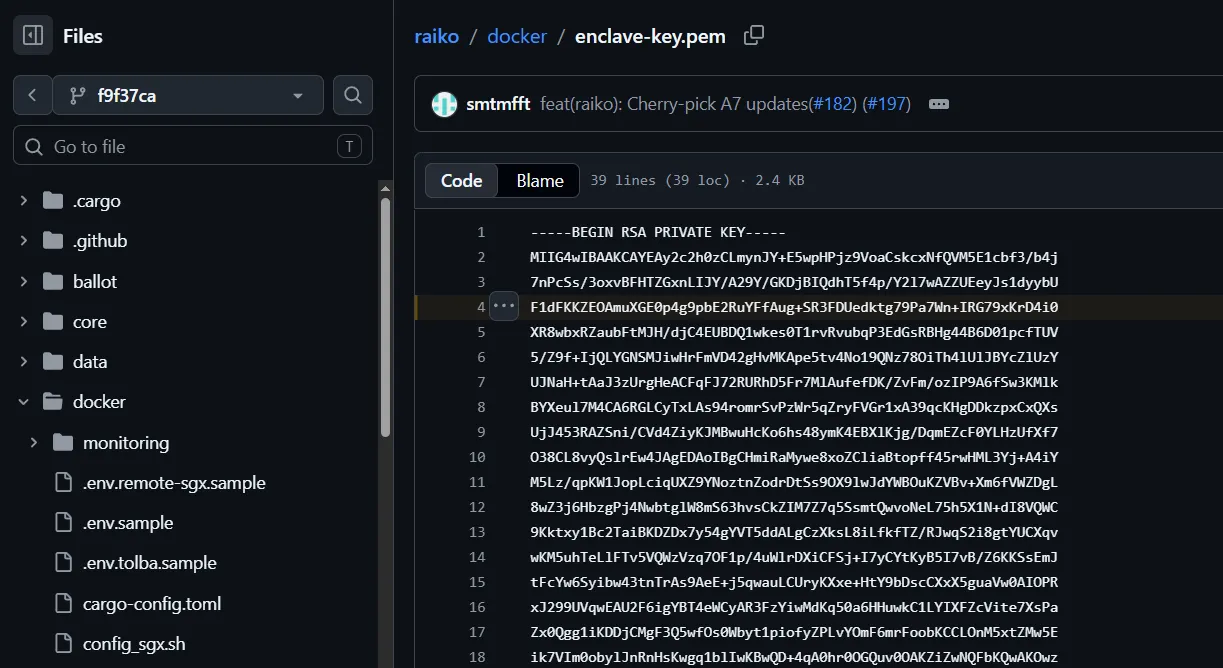
La cause du piratage de Taiko s'est révélée banale : dans le dépôt public taikoxyz/raiko, un fichier enclave-key.pem — une clé privée RSA utilisée pour signer tous les ancrages SGX du système Raiko — était resté inutilisé pendant près de deux ans. C'est précisément cette clé que les contrats L1 de Taiko utilisaient pour vérifier l'authenticité des preuves provenant de L2.
Le pirate a trouvé cette clé, a créé un faux ancrage SGX, l'a signé avec la clé volée — et les contrats l'ont accepté comme authentique. Par la suite, il a commencé à envoyer des messages falsifiés au pont et à retirer des fonds. Aucune attaque sophistiquée ni exploit complexe sur les smart contracts — simplement parce que la clé était restée visible de tous pendant deux ans.