
Ontology a déclaré que son réseau principal avait repris son fonctionnement normal le 2 septembre, après une pause de sécurité d'urgence, et a demandé à chaque opérateur de nœud de synchronisation de passer à la version 3.1.5. Les nœuds de synchronisation sont des infrastructures qui maintiennent leur copie de la blockchain synchronisée avec le réseau.
La notice de restauration indique que le nouveau logiciel est nécessaire pour maintenir la compatibilité avec la chaîne restaurée et garantir une synchronisation stable. Ontology a demandé aux opérateurs de procéder à la mise à jour dès que possible, de confirmer que leurs nœuds sont entièrement synchronisés et de vérifier ensuite le bon fonctionnement.
Un logiciel plus ancien présente donc un risque de compatibilité et de synchronisation, bien que la notice ne précise pas que chaque nœud non mis à jour a déjà échoué.
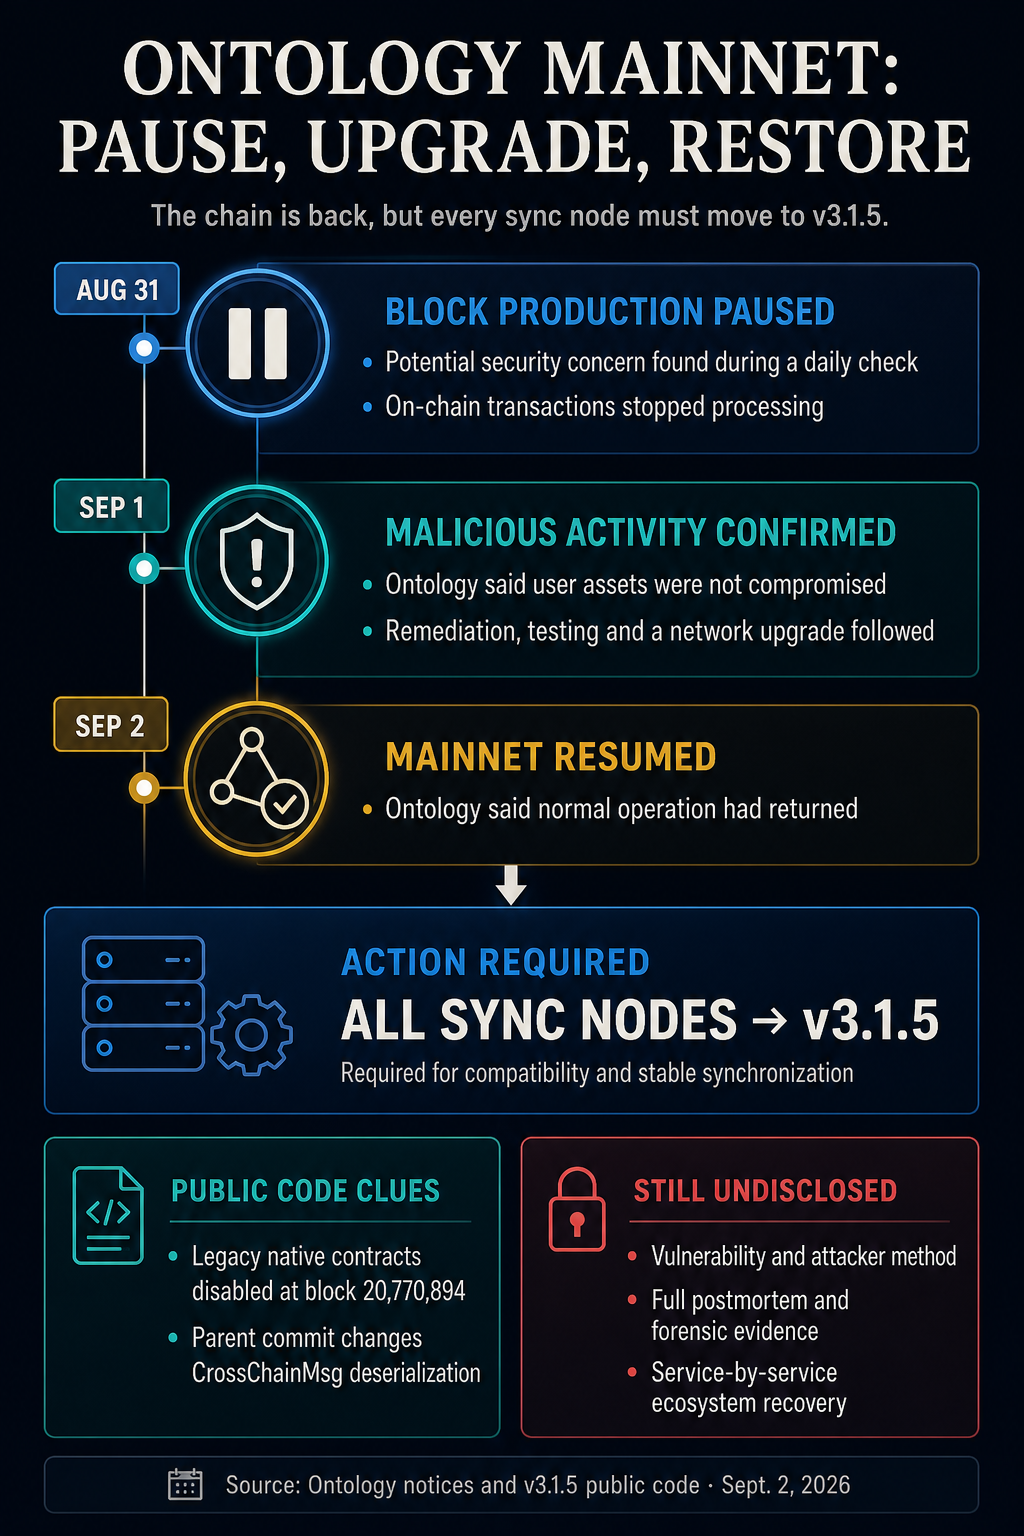 Ontology a repris les opérations du réseau principal après une activité malveillante, tout en exigeant que tous les nœuds de synchronisation passent à la version 3.1.5 tandis que les mesures correctives se poursuivent.
La restauration faisait suite à une pause débutée le 31 août. Ontology avait initialement décrit le déclenchement comme étant un problème potentiel de sécurité détecté lors d'un contrôle quotidien de sécurité et avait suspendu la production de blocs, laissant les transactions sur la chaîne non traitées.
Une mise à jour du 1er septembre a aggravé cette description, affirmant que l'équipe avait identifié une activité d'attaque malveillante ciblant le réseau alors que des mesures correctives, des tests et une mise à niveau du réseau étaient en cours.
Pendant la pause, Ontology avait demandé aux utilisateurs de ne pas tenter de transactions sensibles au temps sur la chaîne et avait indiqué qu'ils n'avaient pas besoin de transférer des ONT, des ONG ou d'autres actifs en raison de l'annonce. Elle avait précisé que la production de blocs ne reprendrait pas tant que le réseau n'aurait pas été évalué et jugé sûr pour fonctionner.
Ontology avait également indiqué que son enquête avait révélé que l'activité n'avait ni impliqué ni compromis les actifs des utilisateurs. Cette conclusion reste celle du réseau, car celui-ci n'a pas publié de rapport d'expertise indépendant.
[
Articles connexes
Arrêter une blockchain ne permet pas toujours de récupérer les fonds volés – Ce qui s'est réellement passé lorsque 3 réseaux ont coupé l'alimentation
Le code offre des indices, mais pas d'explication de l'attaque
La version 3.1.5 fournit un fichier binaire Linux AMD64 ainsi qu'une somme de contrôle, mais aucune explication de l'incident. La modification de code marquée ici désactive les inscriptions pour plusieurs contrats natifs hérités au bloc 20 770 894 du réseau principal, soit un bloc après la hauteur 20 770 893 observée durant l'arrêt. Son commit parent modifie la désérialisation des messages interchaînes.
Le code public montre la forme de la modification logicielle d'urgence, mais Ontology n'a lié aucun des deux commits à une voie d'attaque spécifique. Ses avis ne précisent ni la vulnérabilité ni la méthode de l'attaquant, ne nomment pas explicitement le composant concerné, et ne fournissent ni preuve forensic ni analyse post-mortem.
L'annonce de restauration confirme le retour du réseau principal, mais pas une reprise service par service dans l'écosystème global. Elle ne précise pas si les fournisseurs publics de RPC, les dépôts et retraits des exchanges, les portefeuilles ou les dapps ont tous repris leur fonctionnement normal.
La confirmation d'une activité malveillante avait déjà fait passer l'incident au-delà de la pause initiale, comme CryptoSlate l'avait rapporté dans une analyse du 1er septembre sur les arrêts de réseau.
Ontology a indiqué que la surveillance se poursuivra avec ses partenaires techniques et de sécurité. Pour l'instant, la version 3.1.5 précise aux opérateurs ce qu'ils doivent faire, tandis que la raison de la modification d'urgence reste non divulguée.
L'article Ontology impose une mise à jour urgente des nœuds après la reprise de la chaîne touchée par une activité malveillante est paru en premier sur CryptoSlate.