
Les groupes de hackers liés à la Chine intensifient leurs attaques avec l'aide d'une technologie de test de pénétration pilotée par l'IA nommée ARTEX. Selon CrowdStrike, Vapor Panda utilise cet outil depuis le 17 octobre 2026 dans ses attaques contre plus de 200 organisations dans le monde. Une grande partie du travail est effectuée par l'IA, tandis que la prise de décision finale reste humaine.
Agents planificateurs et exécutants qui explorent de multiples chemins simultanément
ARTEX s'appuie sur un agent principal chargé de gérer les agents « planificateurs » qui conçoivent les attaques et les agents « exécutants » qui les mettent en œuvre. Ces agents collaborent pour partager leurs découvertes lors du scan des systèmes, de l'exploitation des vulnérabilités et de la navigation au sein des réseaux. Selon les informations fournies par CrowdStrike, Vapor Panda a utilisé DeepSeek ainsi qu'un système commercial d'IA inconnu. Lors d'une seule attaque, les agents planificateurs ont traité 1,4 milliard de tokens en entrée.
La campagne a touché au moins 14 pays. Les cibles comprenaient des ministères des Affaires étrangères et des opérateurs de télécommunications. Aux États-Unis, les attaquants ont visé 19 organisations appartenant aux secteurs pharmaceutique, des semi-conducteurs, de la défense, du nucléaire et financier.
Cependant, le fait que l'opération ait été d'une grande ampleur ne signifiait pas que toutes ses attaques aient été couronnées de succès. CrowdStrike n'a confirmé des activités post-exploitation que dans neuf entreprises, y compris l'utilisation du backdoor BLOODALCHEMY. Des opérateurs humains ont ensuite pris le contrôle en créant des web shells, en extrayant des mots de passe et en localisant des machines non protégées.
De ConnectWise à Microsoft 365, un deuxième groupe amplifie ses actions
ARTEX était également utilisé par Storm-0940, un autre groupe de pirates lié à la Chine. Selon Microsoft, le groupe a commencé à utiliser cet outil dès septembre 2026. Il a ciblé des centaines d'organisations et obtenu un accès privilégié au cloud en moins de trois heures dans plusieurs cas. Microsoft a également associé ce groupe à l'incident de compromission de ConnectWise Cloud Backup.
L'ampleur de ses attaques était impressionnante. Microsoft a enregistré plus de 151 000 tentatives de connexion échouées entre le 10 et le 14 octobre contre 327 comptes répartis sur huit entreprises. Le pic a atteint 2 900 connexions par minute. Cependant, aucune connexion réussie n'a été observée.
La compromission de ConnectWise constituait une partie distincte des activités du groupe. Suite à cette brèche, les attaquants ont également tenté de modifier les identifiants des applications cloud, comme Cryptopolitan l'avait précédemment signalé.
Un acteur motivé par le gain frappe les banques sud-coréennes
Une troisième campagne ARTEX avait un motif différent. À la fin du mois de septembre 2026, les attaquants ont utilisé l'outil contre des institutions financières sud-coréennes, a rapporté Zscaler. Ils ont volé des informations personnelles appartenant à environ 67 000 personnes.
Zscaler a évalué l'attaquant comme étant de langue chinoise et motivé financièrement, avec un niveau de confiance modéré. Elle n'a confirmé aucun parrainage étatique. CrowdStrike a également trouvé des fichiers ARTEX et des journaux Claude Code sur des systèmes contrôlés par les attaquants.
Comment le piratinage est devenu agentic
Mais le mouvement vers le piratage automatisé a commencé bien avant ARTEX. En 2025, Anthropic a mis au jour une campagne parrainée par l'État chinois qui utilisait Claude Code contre environ 30 cibles. L'IA a réalisé une estimation de 80 à 90 % du travail.
Google a également documenté la façon dont les attaquants passent au-delà des simples invites IA vers des opérations autonomes. Ces activités antérieures étaient distinctes des campagnes ARTEX, mais elles montrent à quelle vitesse le piratage alimenté par l'IA évolue.
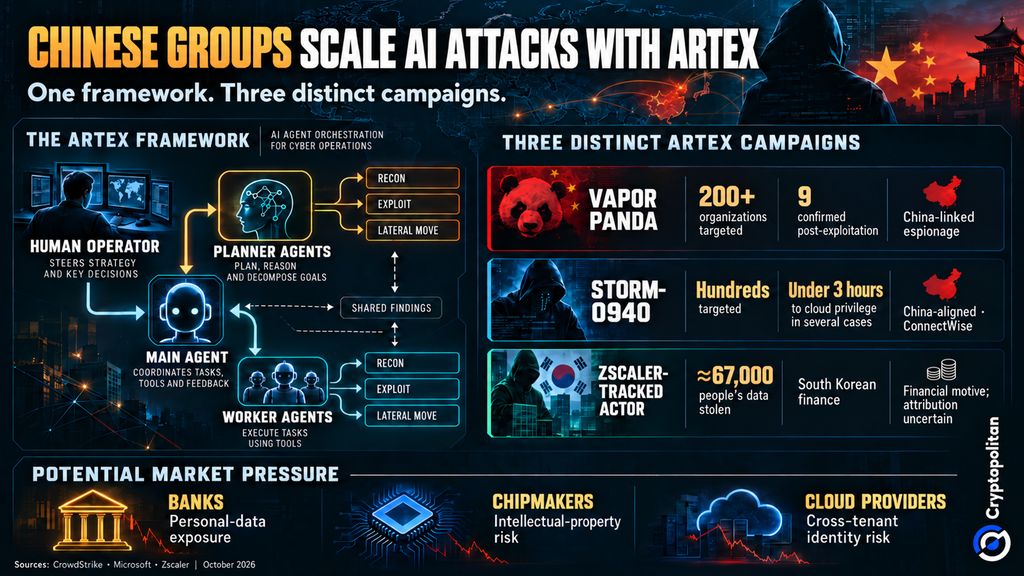 Infographie ARTEX AI Hacking : Flux de travail agentique, acteurs de la menace chinoise et risques de marché
Ce que cela pourrait signifier pour les banques, les fabricants de puces et les fournisseurs de cloud
Les risques s'étendent au-delà des organisations déjà visées. Les banques risquent des violations de données clients, tandis que les fabricants de puces pourraient perdre une propriété intellectuelle précieuse. Les fournisseurs de cloud font face à une autre inquiétude : des identifiants d'application compromis qui pourraient exposer plusieurs clients.
Les chiffres de l'industrie expliquent pourquoi les attaques plus rapides inquiètent les entreprises. Verizon a constaté que les intrusions système représentaient 61 % des violations dans son rapport de 2026. Microsoft a signalé que les charges de travail cloud exposées subissaient des attaques en moyenne toutes les 5,3 heures.
Pendant ce temps, le Forum économique mondial a révélé que 65 % des grandes entreprises considéraient les vulnérabilités tierces et de la chaîne d'approvisionnement comme leur principal défi en cybersécurité, en hausse par rapport aux 54 % de 2025.
À mesure que les attaques deviennent plus rapides et plus automatisées, les entreprises pourraient orienter leurs dépenses en matière de sécurité vers un renforcement des contrôles d'identité, une détection plus rapide et une surveillance accrue de leurs fournisseurs.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.