
Une vulnérabilité de l'EVM de Cosmos exploitée sur six réseaux, dont MANTRA, a mis à jour une faille de sécurité touchant environ 40 blockchains.
Le 28 août, Cosmos Labs a indiqué que la même faille comptable avait été exploitée sur six réseaux, dont MANTRA, TAC et KiiChain, avant qu'une réponse d'urgence ne se propage à l'ensemble de l'écosystème Cosmos EVM.
Les attaquants ont converti environ 2,87 millions de dollars via des échanges décentralisés et environ 2,85 millions de dollars via des plateformes centralisées, selon un rapport post-mortem de sécurité de Cosmos. Les comptes liés aux activités des échanges centralisés ont depuis été gelés.
MANTRA a subi la plus grande atteinte publiquement documentée. Un portefeuille non privilégié a transféré environ 720,9 millions de tokens depuis deux adresses qui n'avaient pas autorisé les transactions du 20 août, sans compromettre les clés des validateurs, administrateurs, gouvernance ou multisig.
[
Articles connexes
La chaîne MANTRA est de retour en ligne, mais les modifications silencieuses du code suscitent l'inquiétude des développeurs
La vulnérabilité a affecté l'écosystème Cosmos/EVM au sens large, une couche logicielle partagée qui offre aux chaînes Cosmos SDK des fonctionnalités compatibles avec Ethereum. Après le début des attaques, Cosmos Labs a contacté 40 réseaux et indiqué que 13 autres chaînes potentiellement exposées avaient appliqué des correctifs, interrompu leurs opérations ou mis en œuvre des mesures d'atténuation avant d'être exploitées.
La réponse a également permis de découvrir 11 déploiements de Cosmos EVM dont Cosmos Labs n'avait pas connaissance auparavant via ses canaux de communication sur la sécurité.
Cette portée potentielle s'inscrit dans un écosystème Cosmos plus vaste, valorisé à plus de 7 milliards de dollars, selon les données de CryptoSlate. Toutefois, ce chiffre inclut des projets qui n'ont peut-être pas utilisé le logiciel vulnérable et ne reflète pas directement la quantité exposée.
Cosmos avait initialement sous-estimé la vulnérabilité
Cosmos Labs a révélé que la faille avait été signalée plusieurs mois avant son exploitation par les attaquants.
L'entreprise a indiqué avoir reçu le premier signalement de la vulnérabilité le 25 avril, mais après tests, elle avait conclu que la vulnérabilité concernait les réseaux à six décimales, alors que les chaînes Cosmos EVM de production connues utilisaient 18 décimales. Les ingénieurs avaient donc estimé que les réseaux déployés n'étaient pas menacés.
Selon l'entreprise :
“Sur la base de cette évaluation, Cosmos Labs a traité la vulnérabilité par son processus silencieux de correctif public plutôt que par le processus privé de distribution de correctifs utilisé lorsque l'on estime qu'une vulnérabilité menace les fonds des utilisateurs en production.”
Un correctif a été intégré à la base de code principale le 15 mai et géré comme un correctif public silencieux plutôt qu'une mise à jour de sécurité d'urgence. Dans le même temps, il n'a pas été immédiatement rétroporté sur les branches antérieures, car la modification était révolutionnaire et nécessitait des mises à niveau coordonnées.
Cette évaluation a changé début août, lorsque de nouvelles recherches ont montré que les déploiements Cosmos EVM étaient vulnérables quelle que soit leur configuration décimale.
Les versions corrigées v0.6.2 et v0.7.2 sont arrivées tardivement le 19 août. Le lendemain matin, une demande de pull public dans un fork d'un autre projet décrivait la vulnérabilité et la méthode d'exploitation. La première transaction non autorisée de MANTRA a suivi moins de 12 heures plus tard.
La faille combinait deux erreurs comptables. Un attaquant pouvait déclencher un débordement d'entier non signé qui créait un solde anormalement élevé, puis utiliser cet état pour faire déborder un autre compte et extraire son solde légitime sans augmenter l'offre totale de tokens.
TAC a signalé une exploitation environ 45 heures après MANTRA, suivie peu après par KiiChain. Cosmos Labs a ensuite recommandé que les chaînes Cosmos EVM s'arrêtent et se mettent à jour pendant que l'entreprise coordonnait la réponse globale.
MANTRA a subi la plus grande atteinte divulguée
Sur MANTRA, l'attaquant a transféré environ 600 millions de tokens depuis une adresse de brûlage et 120,9 millions supplémentaires depuis un multisig hérité de l'époque de la genèse.
Aucun nouveau token n'a été créé. Au contraire, des soldes précédemment inactifs sont devenus transférables, augmentant ainsi l'offre en circulation d'environ 720,9 millions de MANTRA.
Le projet a évalué ce mouvement à environ 3,6 millions de dollars selon le prix précédent l'incident. Au 28 août, aucun token n'avait été récupéré. Environ 38 millions restaient immobilisés sur le compte de l'attaquant, tandis que le reste avait été retracé via des routes d'échange et renvoyé vers des plateformes et les forces de l'ordre.
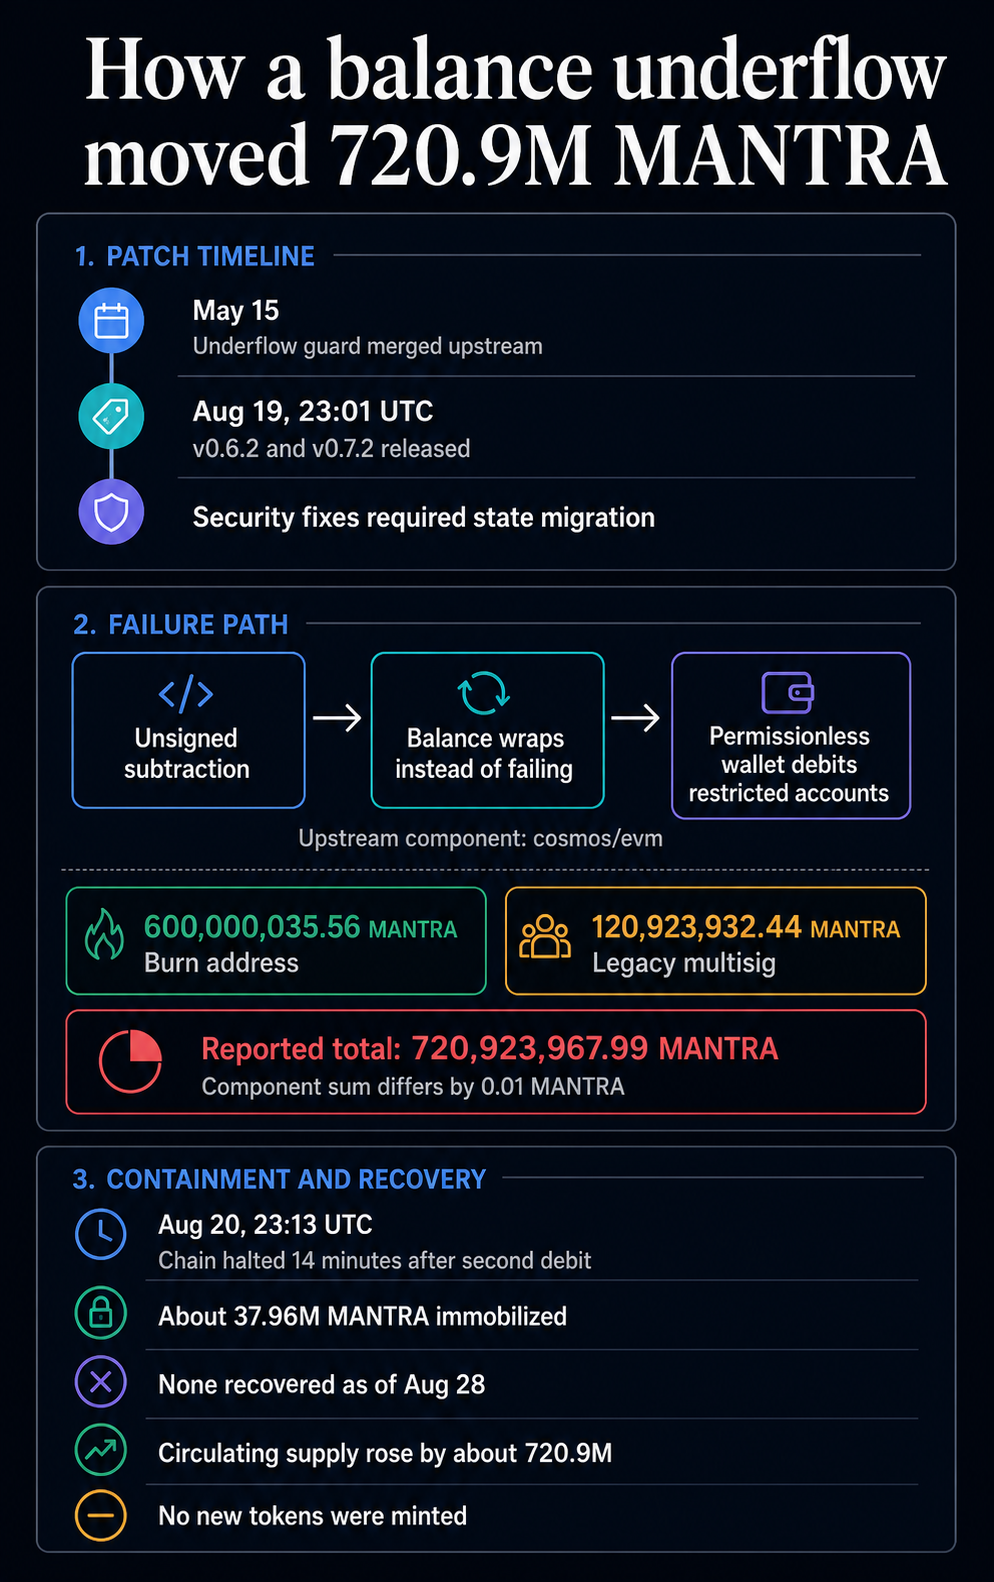
MANTRA a également reconnu que sa surveillance n'avait pas détecté la première transaction pendant près de quatre heures parce qu'elle considérait l'adresse de brûlage comme incapable de déplacer des fonds. La chaîne s'est arrêtée 14 minutes après un deuxième débit non autorisé, entraînant une panne d'environ 30 heures.
MANTRA est tombée à un plus bas historique après l'attaque avant de rebondir d'environ 14 % à environ 0,004744 $ après le rapport post-mortem.
Les conséquences plus larges ont poussé Cosmos Labs à revoir ses procédures de triage et de divulgation des vulnérabilités après qu'une faille initialement jugée peu susceptible de menacer les chaînes de production a finalement touché six réseaux et obligé à une action d'urgence sur des dizaines d'autres.
Le billet Cosmos a mal évalué une faille critique pendant 4 mois avant que les pirates n'arrachent près de 6 millions de dollars sur 6 chaînes est apparu en premier sur CryptoSlate.