
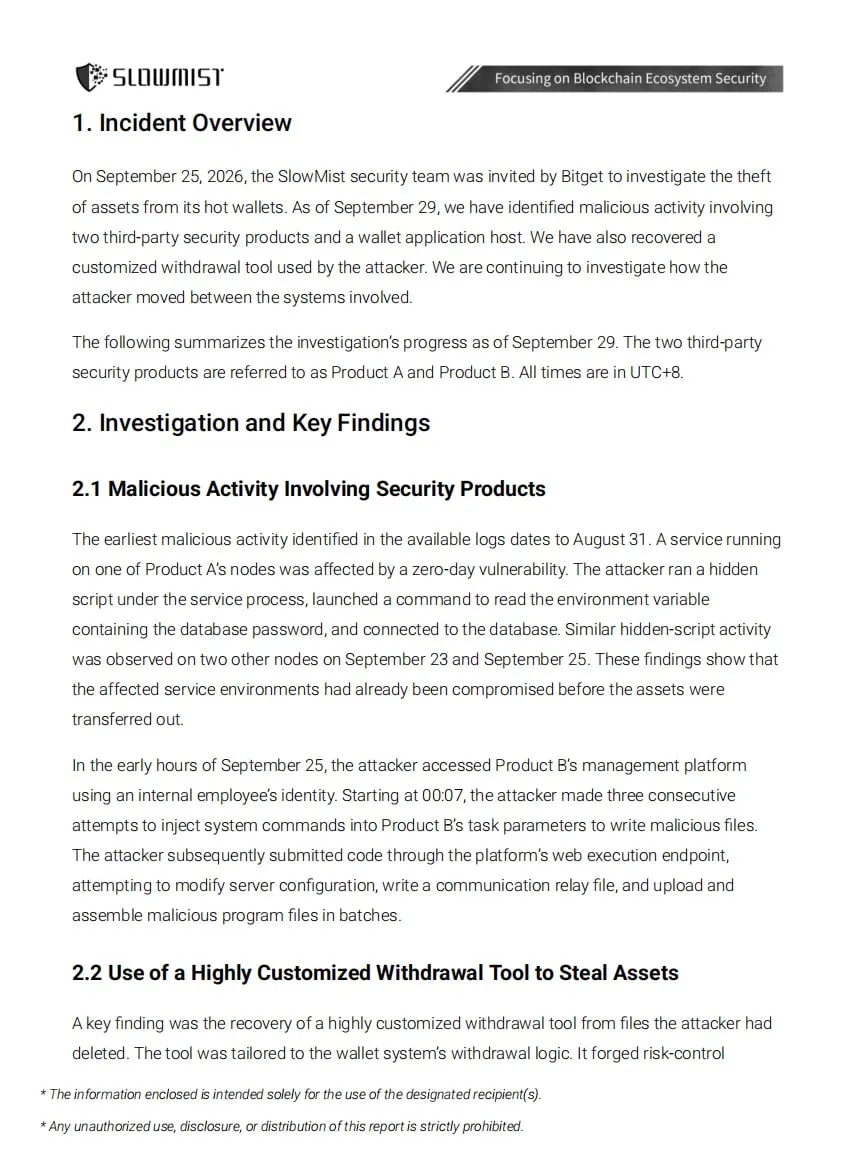
Los hackers permanecieron dentro de la infraestructura de la bolsa durante 25 días antes de extraer los fondos.
La vulnerabilidad de día cero se encontraba en un software de protección de terceros; mediante ella, los atacantes obtuvieron contraseñas de variables de entorno y credenciales internas de alto nivel.
Con su ayuda, accedieron a la base de datos de billeteras, falsificaron parámetros de control de riesgo y utilizaron una herramienta personalizada para manipular las retiradas. Antes del robo principal, los atacantes probaron los controles de riesgo con pequeños envíos.
La CEO de Bitget, Grace Chen, declaró que no está optimista respecto al reembolso total de los fondos, citando el incidente de hackeo de Bybit en 2025, cuando solo fue posible recuperar una pequeña parte.