
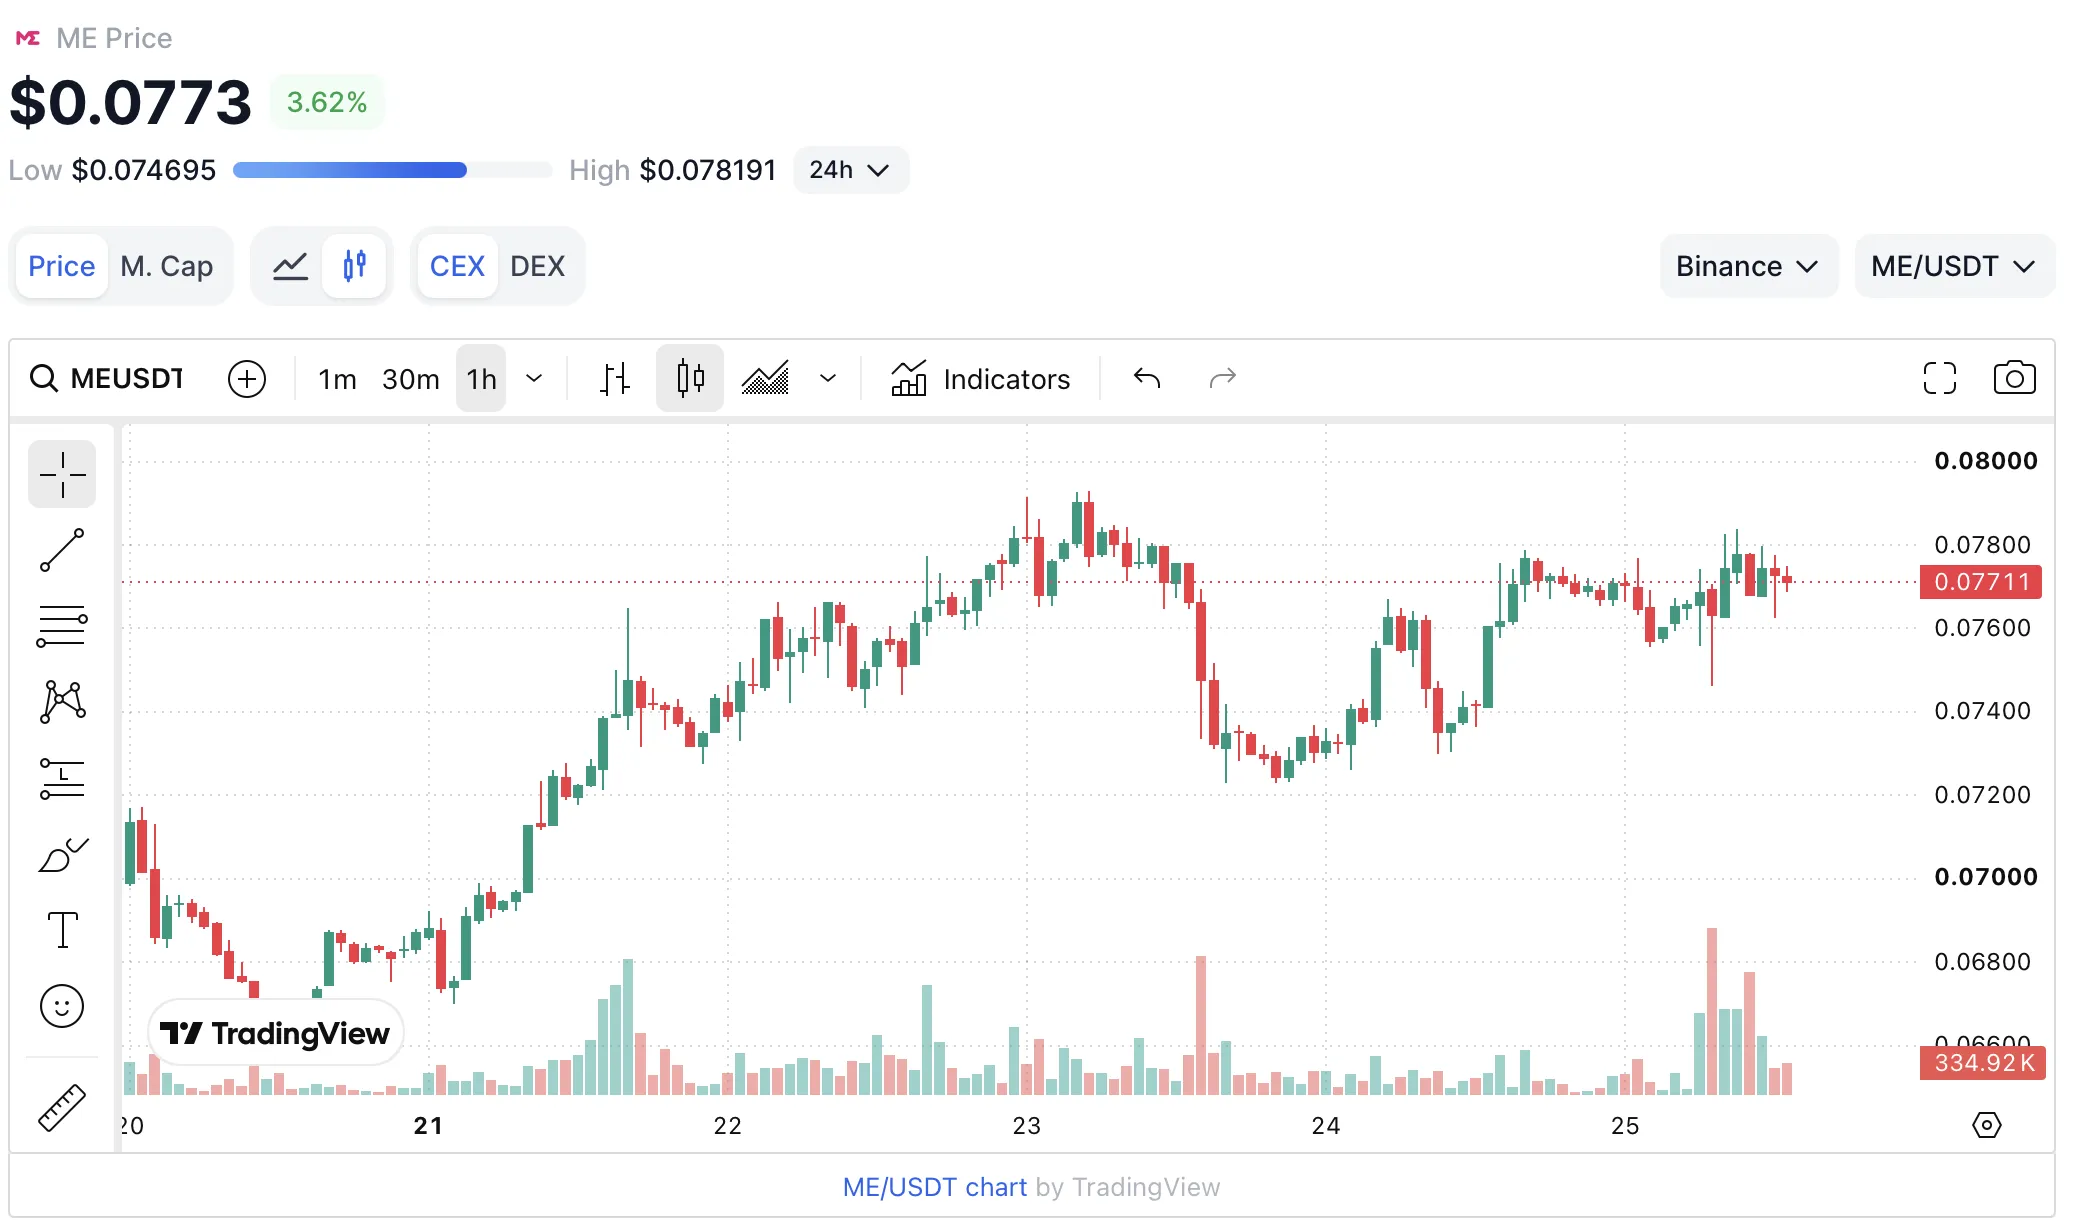
Magic Eden declaró que el propio mercado no fue hackeado. La vulnerabilidad fue detectada en Limit Break Payment Processor V2, un contrato inteligente de comercio para NFT desarrollado por Limit Break, que Magic Eden dejó de utilizar para transacciones con activos EVM desde 2024.
Se recomienda a los usuarios revocar los permisos otorgados a Magic Eden hasta que se proporcionen instrucciones adicionales.
Continuar leyendo este artículo en la fuente: x.com