
Ontology dijo que su mainnet reanudó su funcionamiento normal el 2 de septiembre tras una pausa de seguridad de emergencia y pidió a todos los operadores de nodos de sincronización que actualicen a la versión 3.1.5. Los nodos de sincronización son infraestructuras que mantienen su copia de la cadena de bloques sincronizada con la red.
La nota de restauración indica que el nuevo software es necesario para mantener la compatibilidad con la cadena restaurada y garantizar una sincronización estable. Ontology pidió a los operadores que actualicen lo antes posible, confirmen que sus nodos están completamente sincronizados y verifiquen el funcionamiento normal después.
Por lo tanto, el software anterior conlleva un riesgo de compatibilidad y sincronización, aunque la nota no dice que cada nodo no actualizado ya haya fallado.
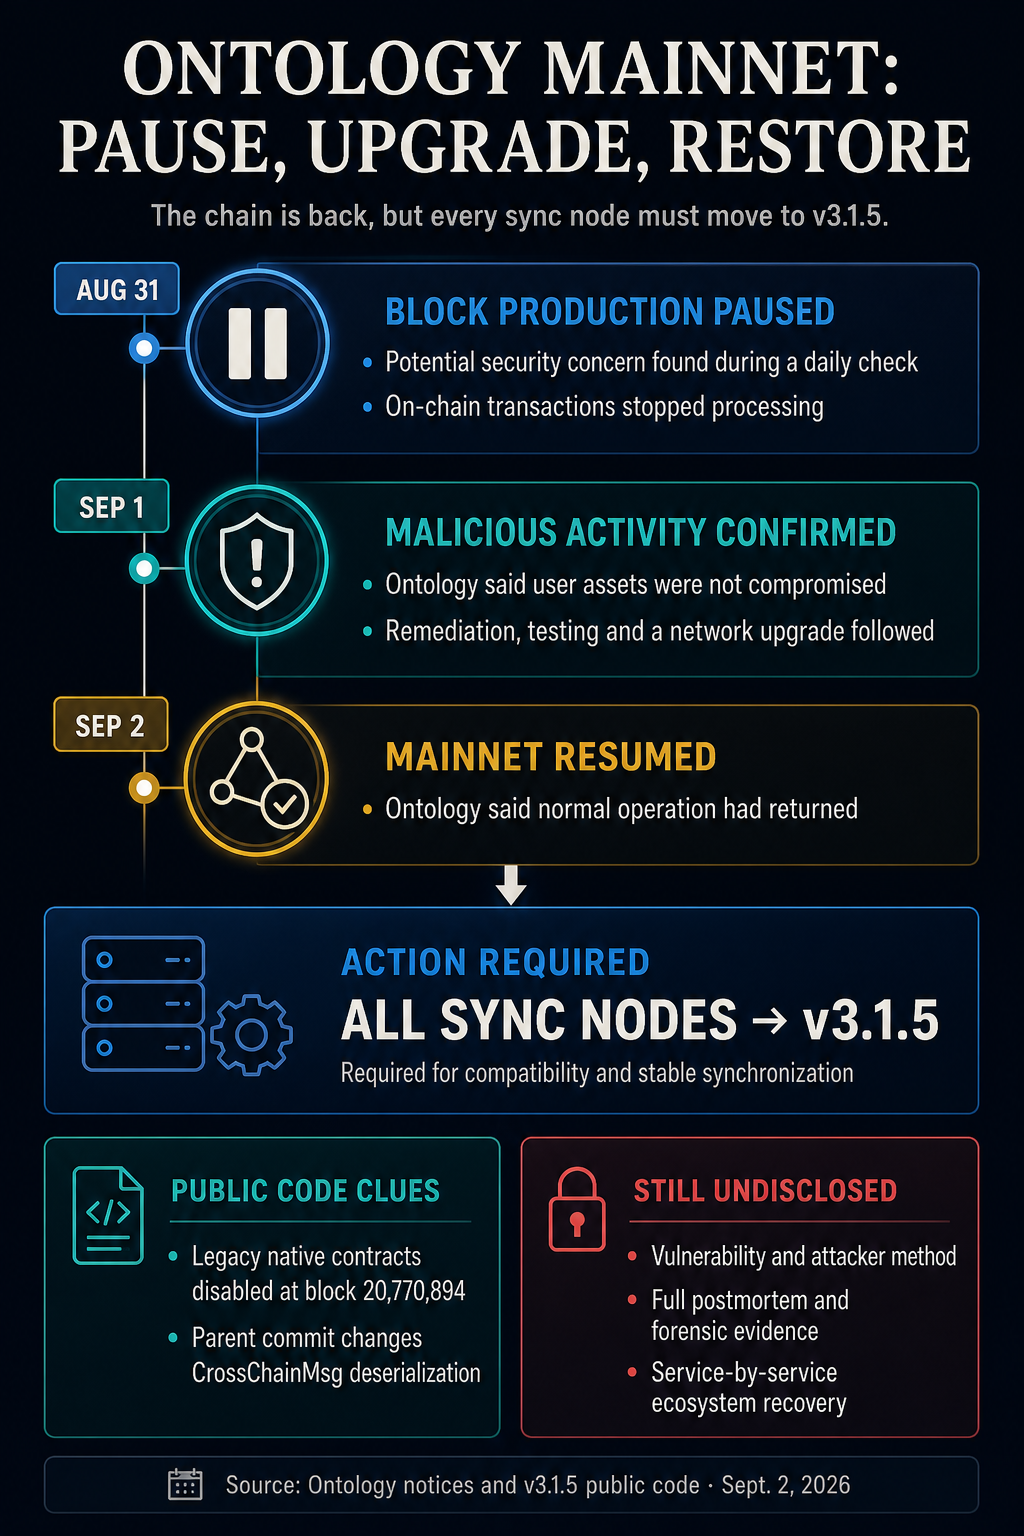 Ontology reanudó las operaciones del mainnet tras la actividad maliciosa, exigiendo a todos los nodos de sincronización que se actualicen a v3.1.5 mientras continúa la reparación.
La restauración siguió a una pausa que comenzó el 31 de agosto. Inicialmente, Ontology describió el desencadenante como un posible problema de seguridad detectado durante una revisión diaria de seguridad y suspendió la producción de bloques, dejando las transacciones en cadena sin procesar.
Una actualización del 1 de septiembre amplió esa descripción, indicando que el equipo había identificado actividad de ataque malicioso dirigida a la red mientras se llevaban a cabo la reparación, las pruebas y una actualización de la red.
Durante la pausa, Ontology pidió a los usuarios que no intentaran realizar transacciones en cadena sensibles al tiempo y afirmó que no necesitaban mover ONT, ONG u otros activos debido al anuncio. Dijo que la producción de bloques no se reanudaría hasta que la red hubiera sido evaluada y considerada segura para operar.
Ontology también dijo que su investigación encontró que la actividad no involucró ni comprometió los activos de los usuarios. Esa sigue siendo la evaluación de la red porque no ha publicado un informe forense independiente.
[
Lectura relacionada
Detener una blockchain no siempre recupera fondos robados – Lo que realmente ocurrió cuando 3 redes desconectaron la red
El código ofrece pistas, no una explicación del ataque
El lanzamiento de v3.1.5 proporciona un binario Linux AMD64 y una suma de comprobación, pero no una explicación del incidente. El cambio de código etiquetado desactiva los registros de varios contratos nativos heredados en el bloque 20.770.894 del mainnet, un bloque después de la altura 20.770.893 observada durante la paralización. Su commit padre cambia la deserialización de mensajes entre cadenas.
El código público muestra la forma del cambio de software de emergencia, pero Ontology no ha vinculado ninguno de los commits a una ruta específica de ataque. Sus avisos no identifican la vulnerabilidad ni el método del atacante, no nombran explícitamente el componente afectado ni proporcionan evidencia forense o un informe post mortem.
El anuncio de restauración confirma el regreso del mainnet, no una recuperación servicio por servicio en todo el ecosistema más amplio. No establece si los proveedores públicos de RPC, los depósitos y retiros de exchanges, las billeteras o las dapps han reanudado todas sus operaciones normales.
La confirmación de actividad maliciosa ya había llevado el incidente más allá de la pausa inicial, como CryptoSlate informó en un análisis del 1 de septiembre sobre los cierres de redes.
Ontology dijo que la vigilancia continuará con socios técnicos y de seguridad. Por ahora, v3.1.5 indica a los operadores qué deben hacer, mientras que la razón del cambio de emergencia permanece sin revelar.
La publicación Ontology fuerza una actualización urgente de nodos tras reiniciar la cadena afectada por actividad maliciosa apareció primero en CryptoSlate.