
Una vulnerabilidad de Cosmos EVM explotada en seis redes, incluida MANTRA, puso al descubierto una brecha de seguridad que abarca alrededor de 40 blockchains.
El 28 de agosto, Cosmos Labs dijo que el mismo error contable fue aprovechado en seis redes, incluidas MANTRA, TAC y KiiChain, antes de que una respuesta de emergencia se extendiera por todo el ecosistema Cosmos EVM.
Los atacantes transfirieron aproximadamente 2,87 millones de dólares a través de exchanges descentralizados y unos 2,85 millones de dólares estimados a través de plataformas centralizadas, según un informe postmortem de seguridad de Cosmos. Las cuentas vinculadas a la actividad en exchanges centralizados han sido congeladas desde entonces.
MANTRA sufrió el mayor impacto detallado públicamente. Una billetera sin privilegios movió cerca de 720,9 millones de tokens desde dos direcciones que no habían autorizado las transacciones del 20 de agosto, sin comprometer claves de validadores, administradores, gobernanza o multisig.
[
Lee también
La cadena MANTRA está de nuevo en línea, pero los cambios silenciosos en el código despiertan preocupaciones entre los desarrolladores
La vulnerabilidad afectó al ecosistema más amplio Cosmos/EVM, que es una capa de software compartida que otorga a las cadenas Cosmos SDK funcionalidad compatible con Ethereum. Tras el inicio de los ataques, Cosmos Labs contactó a 40 redes y afirmó que otras 13 cadenas potencialmente expuestas aplicaron parches, detuvieron sus operaciones o implementaron medidas de mitigación antes de ser explotadas.
La respuesta también reveló 11 implementaciones de Cosmos EVM que Cosmos Labs no había conocido previamente a través de sus canales de comunicación sobre seguridad.
Ese alcance potencial se encuentra dentro de un ecosistema Cosmos más amplio valorado en más de 7.000 millones de dólares, según los datos de CryptoSlate. Mientras tanto, esta cifra incluye proyectos que podrían no haber utilizado el software vulnerable y no representa la cantidad directamente expuesta.
Cosmos subestimó inicialmente la vulnerabilidad
Cosmos Labs reveló que el fallo había sido reportado meses antes de que los atacantes lo explotaran.
La firma dijo que recibió el informe inicial sobre la vulnerabilidad el 25 de abril, pero concluyó tras realizar pruebas que la vulnerabilidad afectaba a redes con seis decimales, mientras que las cadenas Cosmos EVM conocidas en producción usaban 18 decimales. Por ello, los ingenieros creyeron que las redes desplegadas no estaban en riesgo.
Según la firma:
“Basándonos en esa evaluación, Cosmos Labs abordó la vulnerabilidad mediante su proceso silencioso de parches públicos en lugar del proceso privado de distribución de parches utilizado cuando se cree que una vulnerabilidad amenaza fondos de usuarios en vivo.”
Una corrección fue incorporada a la base de código principal el 15 de mayo y tratada como un parche público silencioso en lugar de un lanzamiento de seguridad de emergencia. Al mismo tiempo, no se retrotrajo inmediatamente a ramas anteriores porque el cambio rompía el estado y requería actualizaciones coordinadas.
Esa evaluación cambió a principios de agosto, cuando investigaciones adicionales mostraron que las implementaciones de Cosmos EVM eran vulnerables independientemente de su configuración decimal.
Las versiones parcheadas v0.6.2 y v0.7.2 llegaron tarde el 19 de agosto. A la mañana siguiente, una solicitud pública en el fork de otro proyecto describió la vulnerabilidad y la ruta de explotación. La primera transacción no autorizada conocida de MANTRA siguió menos de 12 horas después.
La falla combinaba dos errores contables. Un atacante podía provocar un desbordamiento de enteros sin signo que generaba un saldo anormalmente grande, luego usar ese estado para desbordar otra cuenta y extraer su saldo legítimo sin aumentar la oferta total de tokens.
TAC reportó la explotación aproximadamente 45 horas después de MANTRA, seguido poco después por KiiChain. Posteriormente, Cosmos Labs recomendó que las cadenas Cosmos EVM detuvieran sus operaciones y se actualizaran mientras coordinaba la respuesta más amplia.
MANTRA absorbió el mayor impacto divulgado
En MANTRA, el atacante movió aproximadamente 600 millones de tokens desde una dirección de quema y otros 120,9 millones desde una multisig heredada de la era de la génesis.
No se emitieron nuevos tokens. En cambio, saldos previamente inertes se volvieron transferibles, aumentando la oferta circulante en cerca de 720,9 millones de MANTRA.
El proyecto valoró el movimiento en aproximadamente 3,6 millones de dólares usando el precio previo al incidente. Hasta el 28 de agosto, ningún token había sido recuperado. Cerca de 38 millones permanecían inmovilizados en la cuenta del atacante, mientras que el resto había sido rastreado a través de rutas de intercambio y remitido a plataformas y autoridades policiales.
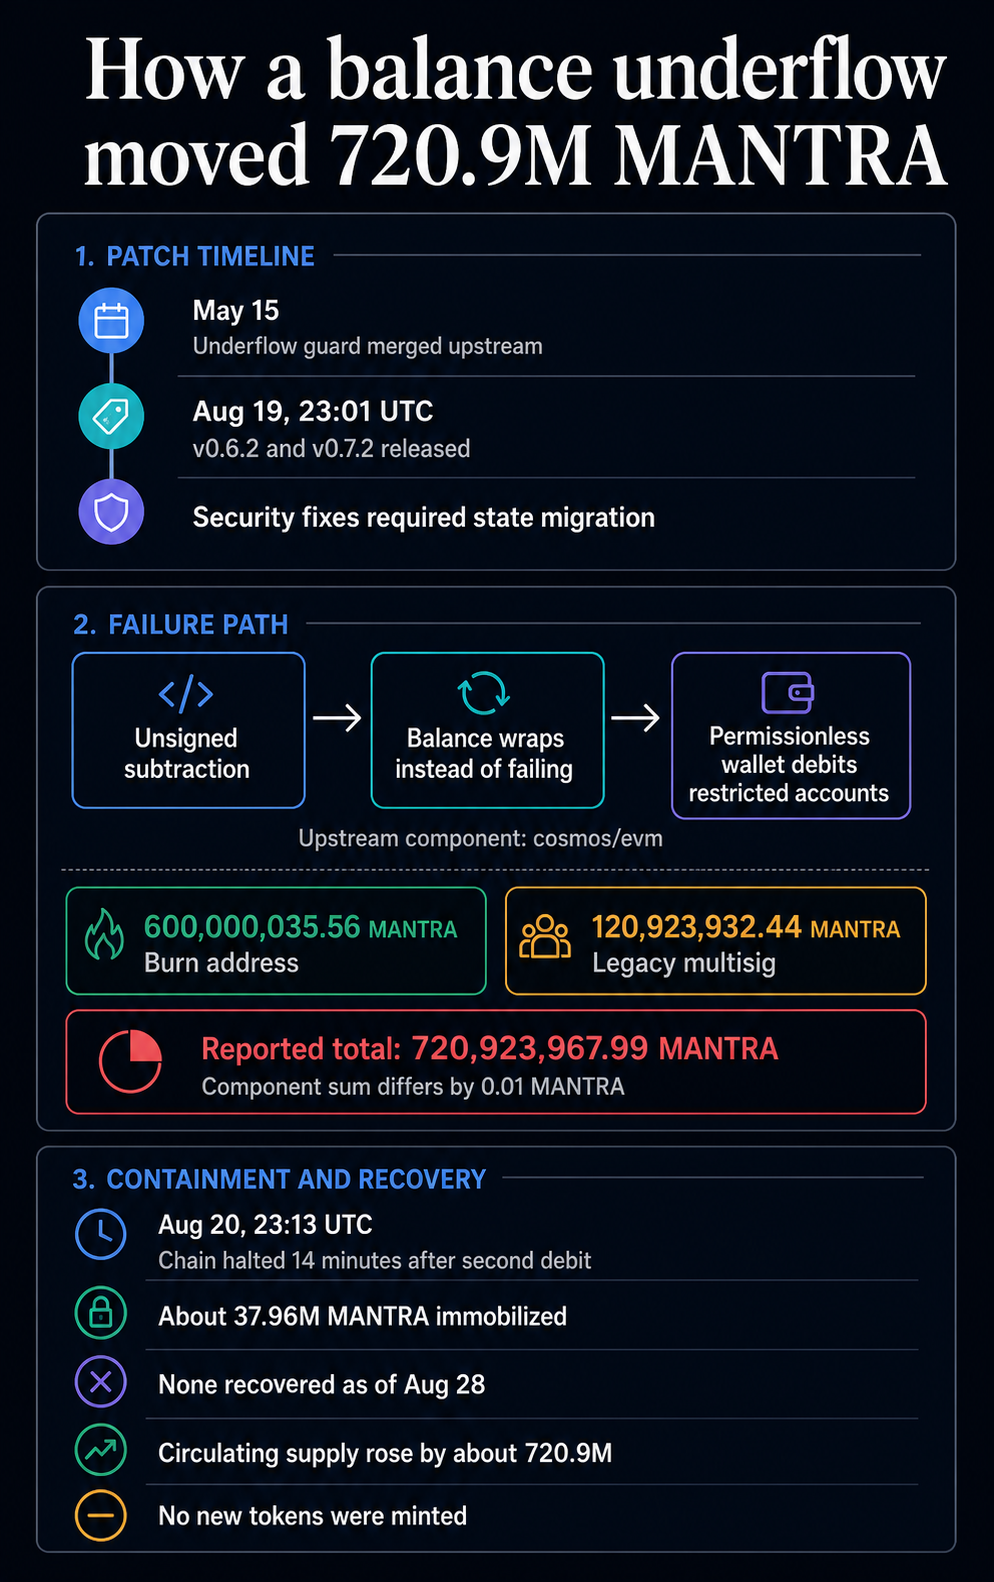
MANTRA también reconoció que su monitoreo no logró detectar la primera transacción durante casi cuatro horas porque trataba la dirección de quema como incapaz de mover fondos. La cadena se detuvo 14 minutos después de un segundo débito no autorizado, lo que provocó una interrupción de aproximadamente 30 horas.
MANTRA cayó a un mínimo histórico tras el ataque antes de recuperarse cerca de un 14% hasta aproximadamente 0,004744 dólares tras el informe postmortem.
La publicación Cosmos subestimó un error crítico durante 4 meses antes de que hackers robaran casi 6 millones de dólares en 6 cadenas apareció primero en CryptoSlate.