
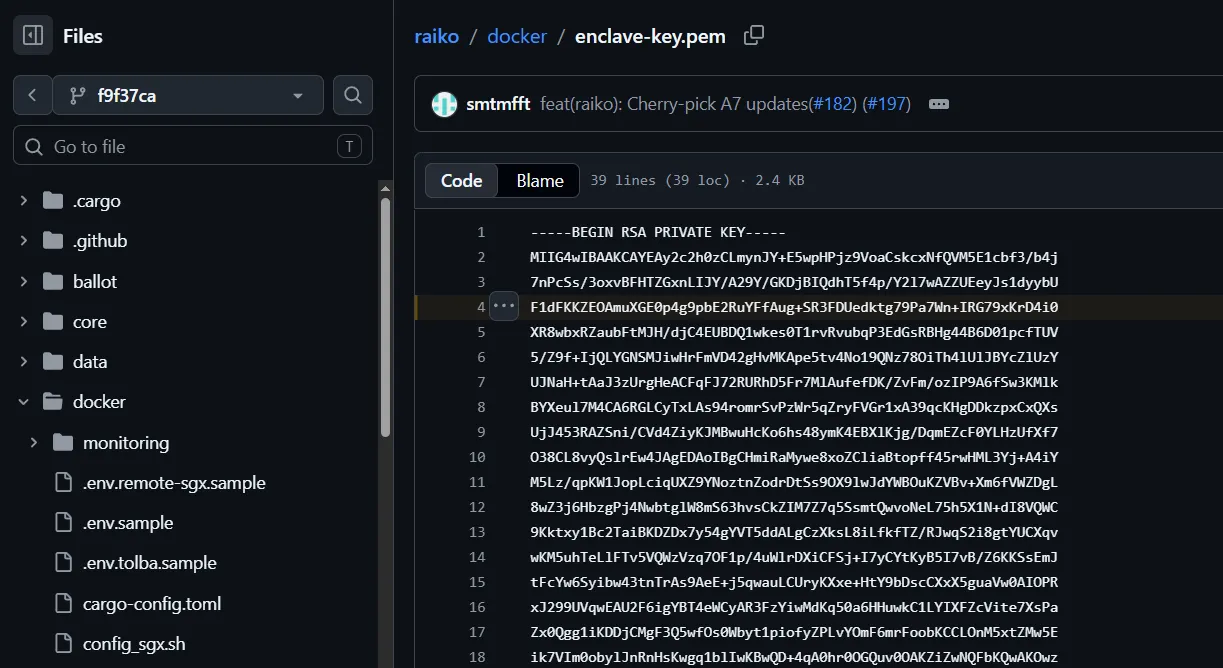
Taiko-এর হ্যাকের কারণটি ছিল খুবই সাধারণ: taikoxyz/raiko পাবলিক রিপোজিটরিতে প্রায় দুই বছর ধরে enclave-key.pem ফাইলটি ছিল—একটি RSA প্রাইভেট কী, যা Raiko সিস্টেমের সমস্ত SGX অ্যানক্লেভ দ্বারা স্বাক্ষরিত হয়েছিল। Taiko-এর L1 কন্ট্রাক্টগুলি ঠিক এই কীটি ব্যবহার করে L2 থেকে প্রমাণের আসলিতা যাচাই করত।
হ্যাকার ওই কীটি খুঁজে পেয়ে একটি ভুয়ো SGX অ্যানক্লেভ রেজিস্টার করে, চুরি করা কী দিয়ে সেটিকে স্বাক্ষর করে—এবং কন্ট্রাক্টগুলি তাকে বৈধ বলে মেনে নেয়। এরপর সে মিস্টের কাছে ভুয়ো মেসেজ পাঠাতে শুরু করে এবং টাকা উত্তোলন করতে থাকে। কোনো জটিল এক্সপ্লয়েট বা স্মার্ট কন্ট্রাক্টে আক্রমণ নয়—শুধুমাত্র একটি কী দুই বছর ধরে সবার সামনে ছিল।
উৎসে এই নিবন্ধটি পড়া চালিয়ে যান: github.com