
সেপ্টেম্বরে একটি নিরাপত্তা ত্রুটির কারণে প্রায় 320 মিলিয়ন ডলারের BTC উদ্ধার হওয়ার পর এবং তাদের রিজার্ভে একটি ফাঁক সৃষ্টি হওয়ার পর, Liquid Federation এখন ঘোষণা করেছে যে তারা LBTC-এর জন্য সম্পূর্ণ 1:1 বিটকয়েন পুনরুদ্ধার করেছে।
অনুপস্থিত কয়েনগুলো নাকি Blockstream থেকে সরবরাহ করা হয়েছে। LBTC হলো সেই টোকেন যা Blockstream-এর সাইডচেইনে বিটকয়েনকে প্রতিনিধিত্ব করে।
Blockstream রিজার্ভের ফাঁক পূরণ করেছে
Liquid Federation মঙ্গলবার, 3 নভেম্বর, X-এ আপডেট শেয়ার করে, লিখেছে যে, “আমরা আনন্দের সাথে ঘোষণা করছি যে নেটওয়ার্কের বিটকয়েন রিজার্ভ সম্পূর্ণরূপে পুনরুদ্ধার করা হয়েছে, যা সকল LBTC-এর জন্য 1:1 BTC ব্যাকিং পুনরায় প্রতিষ্ঠা করেছে।”
Blockstream-এর CEO Adam Back একটি ড্যাশবোর্ডের স্ক্রিনশট শেয়ার করেছেন, যেখানে দেখা যাচ্ছে Liquid Network-এর সম্পদ দায়ের সাথে 100% মিলে যাচ্ছে। স্ক্রিনশটে আরও দেখা যাচ্ছে যে রিজার্ভের ঘাটতি এখন 0.00 BTC।
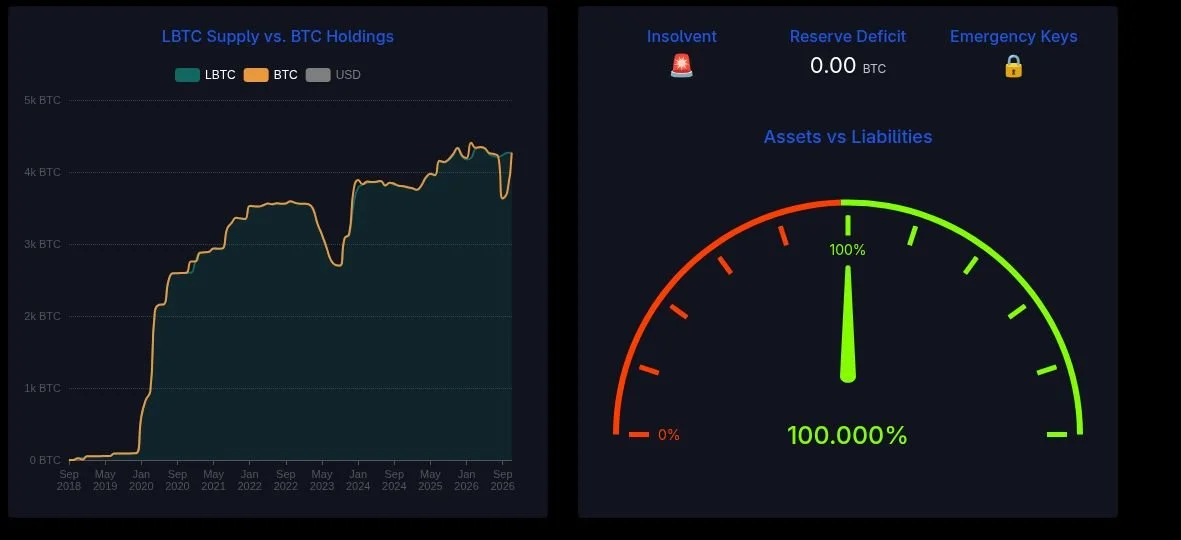 ড্যাশবোর্ড যেখানে দেখা যাচ্ছে Liquid Network-এর সম্পদ দায়ের সাথে 100% মিলে যাচ্ছে.. উৎস: Adam Back via X/Twitter
যখন Liquid Federation-এর বোর্ড সদস্য এবং প্রাক্তন Blockstream নির্বাহী Samson Mow-কে তহবিলের উৎস সম্পর্কে জিজ্ঞাসা করা হয়, তিনি উত্তর দেন, “যেমনটা অনেকবার বলা হয়েছে, Blockstream।”
Mow জনসাধারণের কাছে আমানতের খুঁটিনাটি ট্র্যাক করেছিলেন, যেখানে দেখা যাচ্ছে 28 অক্টোবর 50 BTC ফেডারেশনের ওয়ালেটে জমা পড়েছিল, যা 550 BTC কমিয়ে দেয়। সোমবার ওয়ালেটে আরও 300 BTC যোগ করা হয়, এবং একই দিনে পরে আরও 250 BTC যোগ করা হয়, যা পেগটি পুনরুদ্ধার করে।
বিটকয়েন এবং LBTC-এর মধ্যে সরাসরি সোয়াপ ইতোমধ্যেই কয়েক সপ্তাহ আগে অংশগ্রহণকারী প্রদানকারীদের মাধ্যমে পুনরায় শুরু হয়েছিল।
তবে, ফেডারেশন এখনও জানায়নি যে বাকি সমস্ত পেগ-আউট নিষেধাজ্ঞা এখন উঠিয়ে নেওয়া হয়েছে কিনা। এছাড়াও, Blockstream-এর আমানত ছাড়াও, ফেডারেশন এই বিষয়ে কিছুই বলেনি যে কীভাবে এই ফাঁকটি সম্পূর্ণরূপে পূরণ করা হয়েছিল।
কীভাবে আক্রমণকারীরা অপ্রত্যাশিত LBTC তৈরি করেছিল
নিজেকে হোয়াইট-হ্যাট হ্যাকার হিসেবে পরিচয় দেওয়া ব্যক্তি একটি নিরাপত্তা ত্রুটির সুযোগ নিয়ে Elements-এ আক্রমণ করেছিল, যেটি Liquid-কে চালানোর জন্য ব্যবহৃত ওপেন-সোর্স সফটওয়্যার।
এই ত্রুটিটি একটি ক্যাশেতে ছিল যেখানে ব্যয়বহুল রেঞ্জপ্রুফ চেকের ফলাফল সংরক্ষণ করা হতো। কারণ ক্যাশে কীতে সম্পদ প্রতিশ্রুতি এবং scriptPubKey অন্তর্ভুক্ত ছিল না, একটি নোড এমন একটি প্রসঙ্গে পূর্বে যাচাইকৃত প্রমাণ পুনরায় ব্যবহার করতে পারত যেখানে তা বৈধ ছিল না।
এটিই আক্রমণকারীকে প্রায় 4,000 অপ্রত্যাশিত LBTC তৈরি করতে এবং SideSwap-এর পেগ-আউট সার্ভিসের মাধ্যমে প্রকৃত বিটকয়েন উত্তোলনের জন্য পাঠাতে সক্ষম করেছিল।
ফেডারেশনের 11-of-15 মাল্টিসিগ এবং SideSwap অনুমোদন কী আক্রমণকারীদের কাছে প্রাইভেট কী চুরি হওয়ার সুযোগ দেয়নি, যা এই ধরনের ঘটনা রোধ করার জন্য ডিজাইন করা হয়েছিল।
পরের দিন, আক্রমণকারী 3,400 BTC ফেরত দেয় কিন্তু প্রায় 598 BTC ধরে রাখে, যা তখনকার হিসাবে প্রায় 47 মিলিয়ন ডলার মূল্যের ছিল।
এরপর আক্রমণকারী বাকি BTC-এর বিনিময়ে 10% বাগ বাউন্টির দাবি জানায়। তবে Blockstream এই প্রস্তাব প্রত্যাখ্যান করে, কারণ তারা বলে যে তারা “তাদের অর্থনৈতিক অংশগ্রহণের চেয়ে অনেক বেশি মূল্যের কোনো মুক্তিপণ প্রদান করবে না।”
কয়েক দিন পর, 9 সেপ্টেম্বর, Blockstream একটি সুরক্ষিত Elements রিলিজ, v23.3.4 প্রেরণ করে।
এই সংশোধনগুলো কি ভবিষ্যতের আক্রমণ রোধ করতে পারবে?
X-এ তার প্রাথমিক পোস্টের নিচে জিজ্ঞাসা করা হলে যে তারা যে ধরনের আক্রমণের শিকার হয়েছিল, তা আবার ঘটা থেকে কী বাধা দেবে, Back বলেন যে তিনটি প্রতিরক্ষা ব্যবস্থা সুরক্ষিত করা হয়েছে।
তিনি লিখেছেন যে পেগ-আউট অনুমোদন কী (PAK) পুনরায় তৈরি করা হয়েছে এবং কোল্ড হার্ডওয়্যার ওয়ালেটে স্থানান্তরিত করা হয়েছে। দ্বিতীয় সংশোধন হলো প্রমাণ যাচাই ক্যাশে নিষ্ক্রিয় করা হয়েছে এবং নোডের জন্য ত্রুটিটি সংশোধন করা হয়েছে।
তৃতীয় সংশোধনের জন্য, Back লিখেছেন, কনসেনসাস নিয়মগুলো সুরক্ষিত করা হয়েছে, “এবং এগুলো ফেইল ক্লোজড।”
ব্যাক আরও জানান যে সিস্টেমগুলি একাধিক তৃতীয় পক্ষের অডিটের মধ্য দিয়ে গেছে।
AI প্রস্তাবিত ফিক্সের বিষয়ে সতর্কতা
তিনি আরও বলেন যে এই ঘটনা থেকে তারা যে শিক্ষা পেয়েছে তার মধ্যে একটি হলো প্রতিটি AI প্রস্তাবকে সন্দেহের চোখে দেখা, এবং বলেছেন, “বিশ্বাস করবেন না, যাচাই করুন।”
ব্যাকের এই সতর্কতা কোনো বিচ্ছিন্ন ঘটনা থেকে উদ্ভূত নয়, কারণ স্বাধীন বিশ্লেষণ থেকে জানা গেছে যে সেপ্টেম্বরের হামলাকারী কোনো প্রোডাকশন নোড আপগ্রেড করার আগেই একটি পাবলিক টাইটেলড GitHub কমিট থেকে ওই ত্রুটির রিভার্স ইঞ্জিনিয়ারিং করেছিল।
Google-এর থ্রেট ইন্টেলিজেন্স গ্রুপ (GTIG)-এর মতে, ২০২৬ সালের জানুয়ারি থেকে আগস্ট মাসের মধ্যে হ্যাকাররা ১৪১টি ত্রুটির সুযোগ নিয়েছে; যা ২০২৫ সালের সমস্ত সময়ে নথিভুক্ত ১২৭টির চেয়ে ১৪টি বেশি।
জানানো হয়েছে যে AI টুলগুলি কোনো বাগের প্রকাশ এবং কার্যকরী এক্সপ্লয়েটের মধ্যেকার ব্যবধান কমিয়ে দিচ্ছে।
Liquid Federation জানিয়েছে যে তারা গভর্নেন্স এবং তদারকির ক্ষেত্রেও পরিবর্তনের প্রস্তুতি নিচ্ছে, এবং আগামী কয়েক সপ্তাহের মধ্যে এ বিষয়ে আরও বিস্তারিত জানানো হবে।
ক্রিপ্টোকারেন্সির সবচেয়ে বুদ্ধিমান মানুষেরা ইতিমধ্যেই আমাদের নিউজলেটার পড়েন। আপনিও পড়তে চান? তাদের সাথে যোগ দিন।