
Cosmos EVM নিরাপত্তা ফাঁক ছয়টি নেটওয়ার্কে ব্যবহৃত হয়েছে, যার মধ্যে MANTRA অন্তর্ভুক্ত, এটি প্রায় 40 টি ব্লকচেইন জুড়ে একটি নিরাপত্তা ফাঁক প্রকাশ করেছে।
28 আগস্ট, Cosmos Labs বলেছিল যে একই হিসাব রক্ষণাবেক্ষণ ফাঁক ছয়টি নেটওয়ার্কে ব্যবহৃত হয়েছিল, যার মধ্যে MANTRA, TAC এবং KiiChain অন্তর্ভুক্ত, একটি জরুরী প্রতিক্রিয়া ব্যাপক Cosmos EVM ইকোসিস্টেমে ছড়িয়ে পড়ার আগে।
অ্যাটাকাররা বিকেন্দ্রীভূত এক্সচেঞ্জের মাধ্যমে প্রায় $2.87 মিলিয়ন এবং কেন্দ্রীভূত প্ল্যাটফর্মের মাধ্যমে অনুমানিত $2.85 মিলিয়ন রূপান্তর করেছিল, Cosmos নিরাপত্তা পোস্টমর্টেম অনুসারে। কেন্দ্রীভূত এক্সচেঞ্জ কার্যকলাপের সাথে সংযুক্ত অ্যাকাউন্টগুলো এখন থেকে জব্দ করা হয়েছে।
MANTRA সবচেয়ে বড় প্রকাশিত আক্রমণের শিকার হয়েছে। একটি অনধিকার ওয়ালেট প্রায় 720.9 মিলিয়ন টোকেন দুটি ঠিকানা থেকে স্থানান্তর করেছে যেগুলো 20 আগস্টের লেনদেনের অনুমোদন দেয়নি, ভ্যালিডেটর, প্রশাসক, গভর্নেন্স বা মাল্টিসিগ কী ক্ষতিগ্রস্ত না করেই।
[
সম্পর্কিত পড়া
MANTRA Chain অনলাইনে ফিরে এসেছে, কিন্তু নীরব কোড পরিবর্তন ডেভেলপারদের উদ্বেগ জাগিয়েছে
এই নিরাপত্তা ফাঁক ব্যাপক Cosmos/EVM ইকোসিস্টেমকে প্রভাবিত করেছে, যা একটি সাঝাসাঝি সফটওয়্যার লেয়ার যা Cosmos SDK চেইনগুলোকে Ethereum-সামঞ্জস্যপূর্ণ কার্যকারিতা দেয়। আক্রমণ শুরু হওয়ার পর, Cosmos Labs 40 টি নেটওয়ার্কের সাথে যোগাযোগ করে এবং বলেছিল যে 13 টি অন্যান্য সম্ভাব্য আক্রান্ত চেইন প্যাচ করেছে, বন্ধ করেছে বা প্রতিকার প্রয়োগ করেছে যখন তারা আক্রমণের আগে ছিল।
প্রতিক্রিয়াটি 11 Cosmos EVM ডেপ্লয়মেন্টও প্রকাশ করেছে যা Cosmos Labs আগে তার নিরাপত্তা-যোগাযোগ চ্যানেলের মাধ্যমে জানত না।
এই সম্ভাব্য পরিসরটি ব্যাপক Cosmos ইকোসিস্টেমে অন্তর্ভুক্ত যার মূল্য 7 বিলিয়ন ডলারের বেশি, CryptoSlate-এর তথ্য অনুসারে। এদিকে, এই পরিমাণে এমন প্রকল্পগুলোও অন্তর্ভুক্ত যেগুলো সম্ভবত নিরাপত্তা ফাঁক সফটওয়্যার ব্যবহার করেনি এবং এটি সরাসরি প্রকাশিত পরিমাণ প্রতিনিধিত্ব করে না।
Cosmos প্রাথমিকভাবে নিরাপত্তা ফাঁকটিকে কম মূল্যায়ন করেছিল
Cosmos Labs প্রকাশ করেছে যে এই ফাঁকটি আক্রমণকারীরা ব্যবহার করার আগে কয়েক মাস আগে রিপোর্ট করা হয়েছিল।
প্রতিষ্ঠানটি বলেছে যে তারা 25 এপ্রিল নিরাপত্তা ফাঁক সম্পর্কে প্রাথমিক রিপোর্ট পেয়েছিল কিন্তু পরীক্ষার পর সিদ্ধান্ত নিয়েছিল যে এই ফাঁক ছয়-দশমিক নেটওয়ার্ককে প্রভাবিত করেছে, যখন পরিচিত উৎপাদন Cosmos EVM চেইন 18 দশমিক ব্যবহার করেছিল। ইঞ্জিনিয়াররা সেই কারণে বিশ্বাস করেছিল যে ডেপ্লয়মেন্ট করা নেটওয়ার্কগুলো ঝুঁকিপূর্ণ নয়।
প্রতিষ্ঠানটির মতে:
“সেই মূল্যায়নের ভিত্তিতে, Cosmos Labs নিরাপত্তা ফাঁকটি তার নীরব, পাবলিক প্যাচ প্রক্রিয়ার মাধ্যমে সমাধান করেছে যেটি একটি নিরাপত্তা ফাঁক লাইভ ব্যবহারকারীর অর্থ হুমকি দেয় বলে মনে করা হয় তখন ব্যবহৃত হয় না।”
একটি সংশোধন মেইন কোডবেসে 15 মে মার্জ করা হয়েছিল এবং এটি জরুরী নিরাপত্তা রিলিজ নয় বরং একটি নীরব পাবলিক প্যাচ হিসাবে পরিচালিত হয়েছিল। একই সময়ে, এটি অবিলম্বে পুরানো ব্রাঞ্চে ফেরত দেওয়া হয়নি কারণ এই পরিবর্তন স্টেট-ব্রেকিং ছিল এবং সমন্বিত আপগ্রেড প্রয়োজন ছিল।
আগস্টের প্রথম দিকে সেই মূল্যায়ন পরিবর্তিত হয়েছিল যখন আরও গবেষণা দেখিয়েছিল যে Cosmos EVM ডেপ্লয়মেন্টগুলো তাদের দশমিক কনফিগারেশন নির্বিশেষে আক্রান্ত ছিল।
প্যাচ করা v0.6.2 এবং v0.7.2 রিলিজ 19 আগস্ট দেরিতে আসে। পরের দিন সকালে, অন্য প্রকল্পের ফোর্কে একটি পাবলিক পুল রিকোয়েস্ট নিরাপত্তা ফাঁক এবং আক্রমণের পথ বর্ণনা করেছিল। MANTRA-র প্রথম পরিচিত অনধিকার লেনদেন 12 ঘন্টার কম পরে হয়েছিল।
এই ফাঁকটি দুটি হিসাব রক্ষণাবেক্ষণ ব্যর্থতাকে একত্রিত করেছিল। একজন আক্রমণকারী একটি অস্বাভাবিকভাবে বড় ব্যালেন্স তৈরি করে একটি অস্বাভাবিকভাবে ছোট পূর্ণসংখ্যার অনুপ্রবেশ সৃষ্টি করতে পারত, তারপর সেই অবস্থাকে অন্য অ্যাকাউন্টে অতিরিক্ত করে তার বৈধ ব্যালেন্স বের করে নিত।
TAC প্রায় 45 ঘন্টা পরে MANTRA থেকে আক্রমণ রিপোর্ট করেছিল, এবং KiiChain তারপরেই অনুসরণ করেছিল। Cosmos Labs পরবর্তীতে Cosmos EVM চেইন বন্ধ করে এবং আপগ্রেড করার পরামর্শ দিয়েছিল যখন তারা ব্যাপক প্রতিক্রিয়া সমন্বয় করছিল।
MANTRA সবচেয়ে বড় প্রকাশিত আক্রমণের শিকার হয়েছে
MANTRA-তে, আক্রমণকারী প্রায় 600 মিলিয়ন টোকেন একটি বার্ন ঠিকানা থেকে এবং আরেকটি 120.9 মিলিয়ন পুরানো জেনেসিস যুগের মাল্টিসিগ থেকে স্থানান্তর করেছিল।
নতুন কোনো টোকেন মুদ্রিত হয়নি। বরং, আগে নিষ্ক্রিয় ব্যালেন্সগুলো স্থানান্তরযোগ্য হয়ে উঠেছে, প্রচলিত সরবরাহ প্রায় 720.9 মিলিয়ন MANTRA বাড়িয়েছে।
প্রকল্পটি ঘটনার আগের দাম ব্যবহার করে এই স্থানান্তরের মূল্য প্রায় $3.6 মিলিয়ন ছিল। 28 আগস্ট অবধি, কোনো টোকেন উদ্ধার করা হয়নি। প্রায় 38 মিলিয়ন আক্রমণকারীর অ্যাকাউন্টে অবরুদ্ধ ছিল, বাকিগুলো এক্সচেঞ্জ পথে ট্রেস করা হয়েছিল এবং প্ল্যাটফর্ম এবং আইন প্রয়োগকারীদের কাছে পাঠানো হয়েছিল।
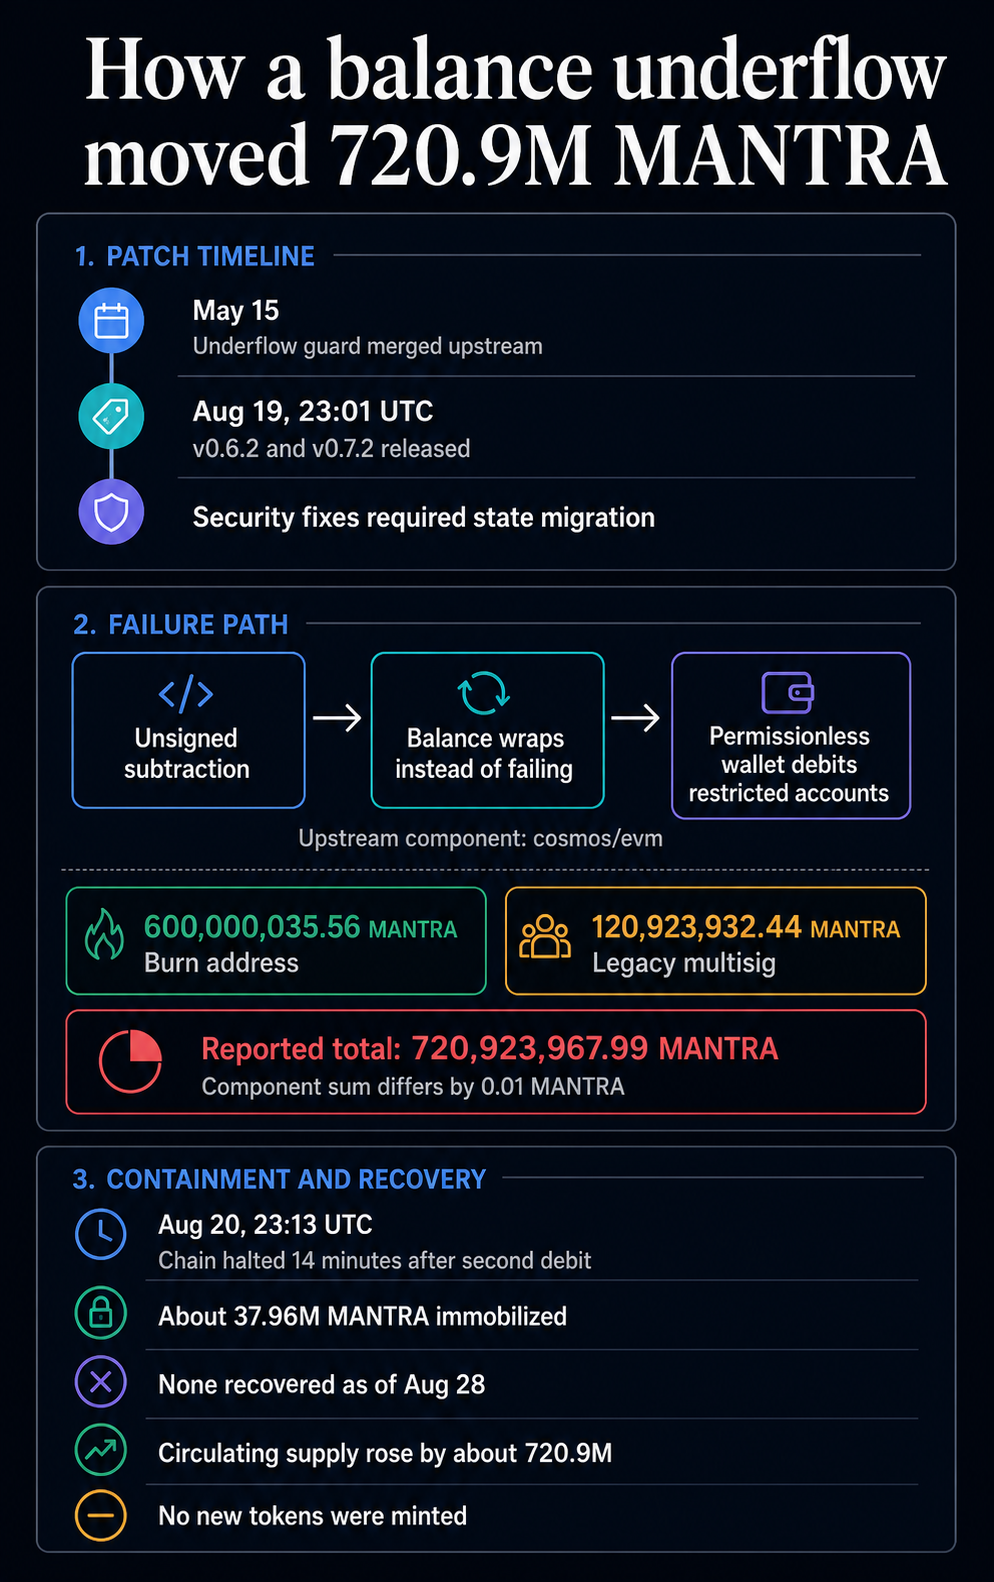
MANTRA এছাড়াও স্বীকার করেছে যে তার মনিটরিং প্রথম লেনদেন প্রায় চার ঘন্টা ধরে ফ্ল্যাগ করতে ব্যর্থ হয়েছিল কারণ এটি বার্ন ঠিকানাকে অর্থ স্থানান্তর করতে অক্ষম বলে মনে করেছিল। দ্বিতীয় অনধিকার ডেবিটের 14 মিনিট পরে চেইন বন্ধ হয়ে যায়, যার ফলে প্রায় 30 ঘন্টা বন্ধ হয়ে যায়।
আক্রমণের পরে MANTRA সর্বকালের সর্বনিম্ন পর্যায়ে নেমে যায় এবং পোস্টমর্টেমের পরে প্রায় 14% বেড়ে প্রায় $0.004744 হয়ে যায়।
ব্যাপক প্রভাব Cosmos Labs-কে তার নিরাপত্তা ট্রায়েজ এবং প্রকাশনা পদ্ধতিগুলো পরিবর্তন করতে চালিত করেছে কারণ একটি ফাঁক প্রাথমিকভাবে উৎপাদন চেইনকে হুমকি দেয় বলে মনে করা হয়নি যা শেষ পর্যন্ত ছয়টি নেটওয়ার্কে পৌঁছেছে এবং ডজন খানেক নেটওয়ার্কে জরুরী পদক্ষেপ নিতে বাধ্য করেছে।
পোস্টটি Cosmos চার মাস ধরে একটি গুরুত্বপূর্ণ বাগ ভুল মূল্যায়ন করেছিল যখন হ্যাকাররা 6 টি চেইনে প্রায় 6 মিলিয়ন ডলার চুরি করেছিল প্রথমে CryptoSlate-এ প্রকাশিত হয়েছিল।