
বিন্যাস এক্সচেঞ্জ ১ নভেম্বর তার উত্তোলন পুনরায় চালু করার পর ব্যবহারকারীরা মোট প্রায় ৩.৬৪ বিলিয়ন ডলার উত্তোলন করেছে।
এক্সচেঞ্জটি জানিয়েছে, এই অপসারণ ছিল তাদের প্রায় ১৭১ বিলিয়ন ডলারের সম্পদের ২.১%।
১.০১ বিলিয়ন ডলারের আমদানি ৪.৬৪৯ বিলিয়ন ডলারের প্রস্থানকে কমিয়ে দিয়েছে
বিন্যাস ১ নভেম্বর সকাল ০৬:০০ UTC থেকে উত্তোলন পর্যায়ক্রমে পুনরায় চালু করে। এক্স-এ একটি পোস্টে এক্সচেঞ্জটি জানিয়েছে, প্রথম পর্যায়ের ১৫টি নেটওয়ার্ক এবং সম্পদ সকলেই ১২:৩৬ UTC নাগাদ চালু হয়েছিল।
বিন্যাস ০৬:০০ থেকে ১৫:৩০ UTC পর্যন্ত ৪.৬৪৯ বিলিয়ন ডলারের উত্তোলন প্রক্রিয়া করেছে। একই সময়ে আমদানি ছিল ১.০১ বিলিয়ন ডলার।
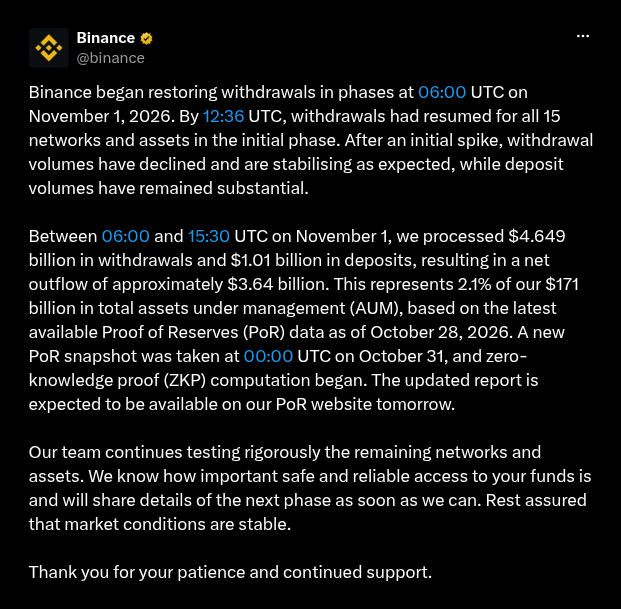 @binance কর্তৃক X-এ ১ নভেম্বর ২০২৬-এ পোস্ট করা বিন্যাসের উত্তোলন পুনরায় চালু এবং নিট অপসারণ সম্পর্কিত আপডেট।
এই ২.১% শেয়ারটি ২৮ অক্টোবরের রিজার্ভের প্রমাণ তথ্যের উপর ভিত্তি করে। বিন্যাস জানিয়েছে, উত্তোলনের পরিমাণ খোলার সময় বেড়ে যায়, তারপর কিছুটা কমে স্থিতিশীল হয়েছে, যেখানে আমদানির পরিমাণ এখনও উল্লেখযোগ্য রয়েছে।
প্রতিষ্ঠাতা চ্যাঙ্গপেঙ ঝাও বলেছেন, নিট অপসারণের বেশিরভাগ ঘটনা উত্তোলন পুনরায় চালু হওয়ার প্রথম কয়েক ঘণ্টায় ঘটেছে। “৯৮% মানুষ থাকার পছন্দ করেছে!” ঝাও পোস্ট করেছেন X-এ।
বিন্যাস ৩১ অক্টোবর মধ্যরাত ০০:০০ UTC-এ রিজার্ভের নতুন প্রমাণ স্ন্যাপশট নিয়েছে এবং শূন্য-জ্ঞান প্রমাণ গণনা শুরু করেছে। এক্সচেঞ্জটি আশা করেছিল যে পরের দিন তাদের রিজার্ভ ওয়েবসাইটে আপডেটেড প্রতিবেদন দেখা যাবে।
বিন্যাস বলছে, বাজারের পরিস্থিতি স্থিতিশীল।
“এটি এখনও ব্যাপক আতঙ্ক বা ব্যাপক, একত্রিত উত্তোলনের ঘটনা সৃষ্টি করেনি,” বলেছেন HashKey Group-এর একজন সিনিয়র গবেষক টিম সান। বিশ্লেষকরা বলছেন, এই হ্যাকের ফলে কিছু সময়ের জন্য প্রাতিষ্ঠানিক ক্রিপ্টো কেনাকাটা ধীর হতে পারে।
সার্কেলের USDC ফ্রিজ বেড়ে ১.১ বিলিয়ন ডলার ছাড়িয়েছে
২৯ অক্টোবর প্রায় ৬.৩ বিলিয়ন ডলার চুরির পর আরোপিত একটি ফ্রিজ পুনরায় চালু হয়েছে। এটি ক্রিপ্টো ইতিহাসের সবচেয়ে বড় হ্যাক হিসেবে Cryptopolitan-এ প্রতিবেদন করা হয়েছিল।
বিন্যাসের প্রাথমিক তদন্ত একজন DevOps প্রকৌশলীর ক্ষতিগ্রস্ত ল্যাপটপের ইঙ্গিত দেয়। আক্রমণকারী এটি ব্যবহার করে একটি অভ্যন্তরীণ পরিষেবা কন্টেইনারে প্রবেশ করে অননুমোদিত উত্তোলন চালায়।
নিরাপত্তা সংস্থা Blockaid-এর মতে, ক্ষতি বিন্যাসের ১৪ নম্বর ইথেরিয়াম হট ওয়ালেটের মধ্যে থেকে এসেছে, যা এক্সচেঞ্জের সবচেয়ে সক্রিয় ওয়ালেটগুলোর মধ্যে একটি। ২৯ অক্টোবর সকাল ২০:২০ UTC-এ, ৫০টি স্বাক্ষরিত অনুমোদন সহ একটি লেনদেন ওয়ালেটটিকে একটি সুইপার কন্ট্র্যাক্টের হাতে তুলে দেয়।
কয়েক মিনিট পরে, বিন্যাস ১৪ নম্বর ওয়ালেট থেকে ১৬৭,৪৬৪ ETH, ১.৬১৫ বিলিয়ন USDT এবং প্রায় ৬০টি অন্যান্য টোকেন হারিয়েছে, যার মূল্য প্রায় ২.৫ বিলিয়ন ডলার। আরও দশটি বিন্যাস হট ওয়ালেট ১২ মিনিটের মধ্যে একই ঠিকানায় তহবিল প্রেরণ করে।
এফবিআই এই আক্রমণের জন্য উত্তর কোরিয়ার TraderTraitor অভিযানকে দায়ী করেছে।
সারা শিল্পে, প্রায় ৩ বিলিয়ন ডলার চেইন-অন ফ্রিজ করা হয়েছে। টেথার ফ্রিজ করেছে ১.৫৬৭ বিলিয়ন ডলারের USDT।
সার্কেলের একজন মুখপাত্র বলেছেন, তাদের USDC ফ্রিজ এখন ১.১ বিলিয়ন ডলার ছাড়িয়েছে, যা সিইও জেরেমি অ্যালেয়ার প্রথমে উল্লেখ করা ৮০০ মিলিয়ন ডলারের চেয়ে বেশি।
বিন্যাস বলেছে, তাদের SAFU জরুরী তহবিল এবং রিজার্ভ ব্যবহারকারীদের ক্ষতি পূরণ করবে। তারা প্রভাবিত পরিমাণের প্রায় ৯৫% পূরণ করেছে, যা আগের ৯০% থেকে বেড়েছে, এবং বাকি ৫% কম তরল টোকেনের মধ্যে রয়েছে, যেগুলো সংগ্রহ করতে বেশি সময় লাগে।
ETP এবং ETF ধারকদের এমন একটি ব্যবস্থা প্রদান করে যেখানে “কিছু সমস্যা হলে বা সম্পদ হারিয়ে গেলে কাউকে ডাকা যায়,” বলেছেন DeFi Technologies-এর প্রেসিডেন্ট অ্যান্ড্রু ফরসন। স্ট্যান্ডার্ড চার্টার্ডের বিশ্লেষকরা বলছেন, এই হ্যাক ইউনিসৱাপের মতো বিকেন্দ্রীভূত এক্সচেঞ্জে যাওয়ার প্রক্রিয়াকে ত্বরান্বিত করতে পারে।
আবু ধাবির ফিনান্সিয়াল সার্ভিসেস রেগুলেটরি অথরিটি, যেখানে ADGM-এ Binance-এর লাইসেন্স প্রদান করা হয়, বলেছে যে তারা “Binance-এর সাথে ঘনিষ্ঠভাবে যোগাযোগ রক্ষা করছে এবং ঘটনাটি পর্যবেক্ষণ করছে”।
আপনি যদি এটি পড়ছেন, তাহলে আপনি ইতিমধ্যেই এগিয়ে আছেন। আমাদের নিউজলেটারের মাধ্যমে সেখানেই থাকুন।